

O Autopsy é a principal plataforma de código aberto para forense digital, atuando como a interface gráfica avançada para o motor The Sleuth Kit (TSK) com o objetivo de conduzir investigações de ponta a ponta, desde a ingestão de imagens de disco (dumps) até a geração de linhas do tempo complexas.
Principais Aprendizados
- A ferramenta suporta nativamente formatos forenses padrão (E01, RAW/dd, AFF) e processa dados em segundo plano, permitindo análises assíncronas.
- A integração com o banco de dados NSRL do NIST é crítica para filtrar arquivos de sistema e evitar a fadiga analítica.
- O módulo de Linha do Tempo utiliza clusterização para agrupar eventos e facilitar a reconstrução cronológica de cibercrimes.
O Que É o Autopsy e Seu Papel na Forense Digital
Consolidado como padrão tanto para forças da lei quanto para equipes de resposta a incidentes, o Autopsy democratizou o acesso a recursos periciais de alta capacidade. Em sua versão estável mais recente (4.23.0, lançada em abril de 2026), a plataforma multiplataforma (Windows, macOS e Linux) destaca-se por uma arquitetura modular que permite a adição de módulos de terceiros em Java ou Python, expandindo a análise para artefatos web, varreduras YARA/Sigma e extração mobile.
Ao contrário do mito de que ferramentas open-source carecem de validade jurídica, o consenso da área aponta que os resultados do Autopsy são amplamente aceitos em tribunais globais. A admissibilidade depende estritamente da preservação da cadeia de custódia digital e não do modelo de licenciamento do software.
A Ingestão do Dump de Disco
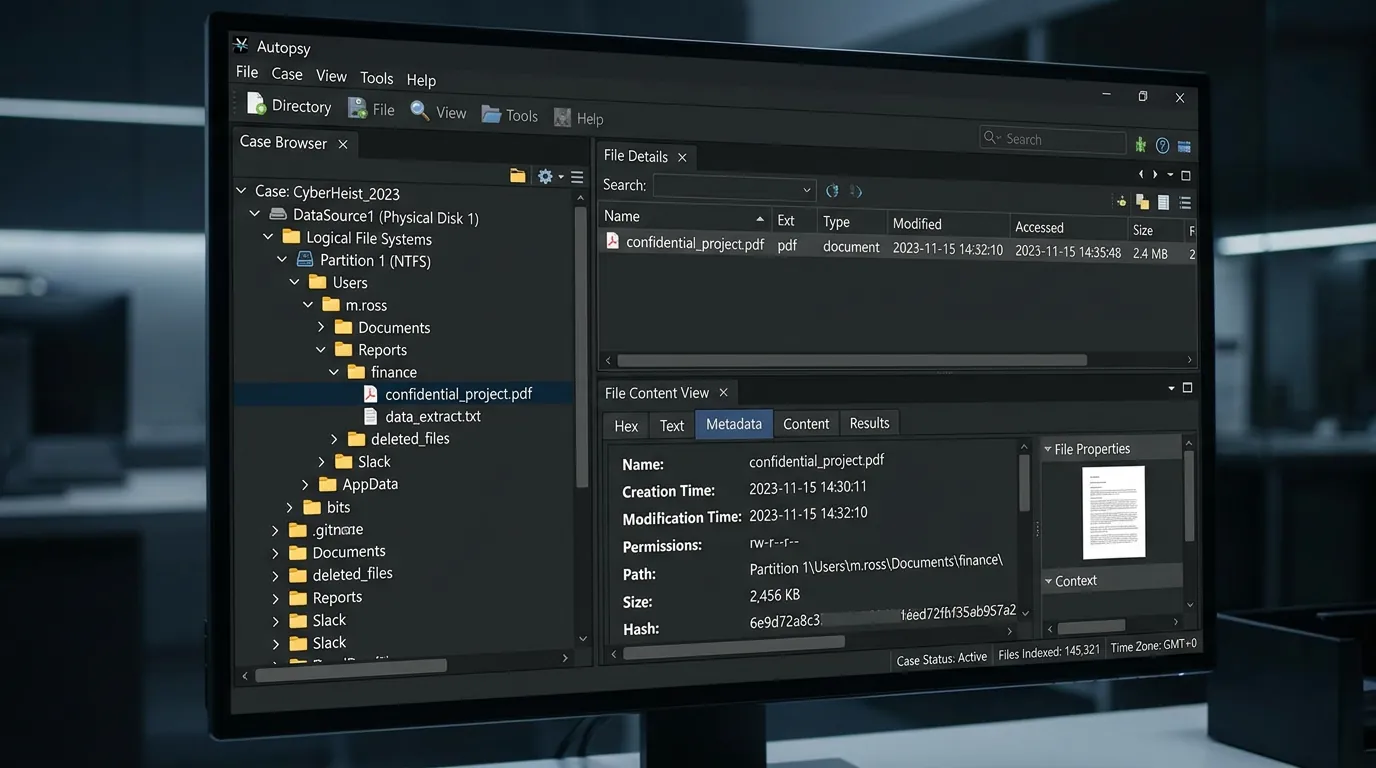
O fluxo de trabalho começa com a ingestão da evidência. O Autopsy suporta nativamente múltiplos formatos de imagem de disco forense, incluindo raw (dd), Expert Witness (E01) e AFF, lendo sistemas de arquivos modernos como NTFS, exFAT, HFS+, Ext4, entre outros. O primeiro passo técnico recomendável é sempre validar o hash MD5 e SHA-256 da imagem para garantir que não houve alteração desde a coleta.
Módulos de Ingestão: A Regra de Ouro da Filtragem de Hash
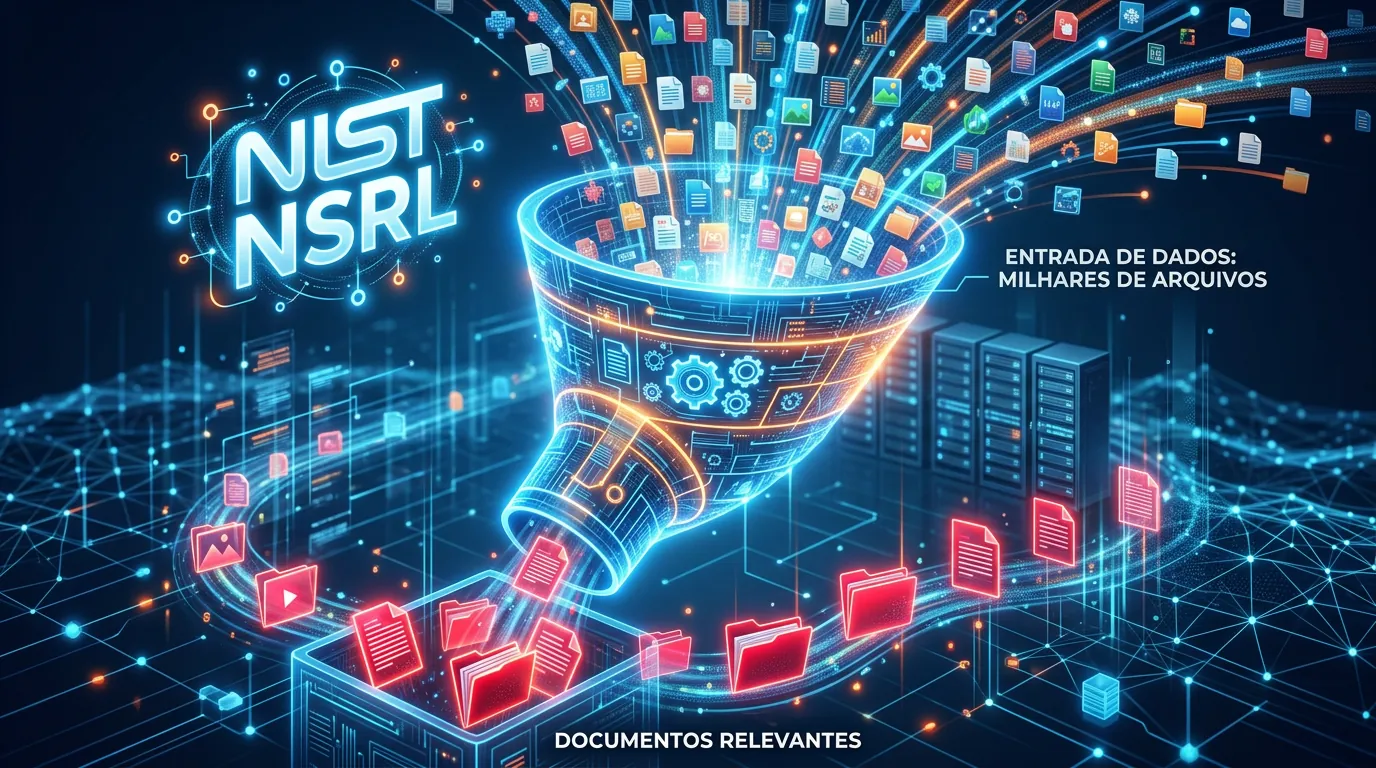
Um dos erros mais comuns na operação da plataforma é iniciar a ingestão de um dump sem configurar o módulo de Hash Lookup. Na prática, a recomendação técnica absoluta é integrar a ferramenta ao National Software Reference Library (NSRL) do NIST.
Essa base de dados permite a filtragem automática de arquivos de sistema conhecidos (known-good). Sem essa filtragem, o investigador lidará com uma linha do tempo poluída por milhares de arquivos de sistema operacional irrelevantes, causando fadiga analítica e ocultando os verdadeiros artefatos criados pelo usuário ou por malwares.
Processamento Paralelo e Análise Assíncrona
Com o aumento exponencial do volume de dados, o Autopsy otimizou seu motor para processamento paralelo, utilizando múltiplos núcleos do processador para executar tarefas em segundo plano. Outro equívoco frequente é aguardar a conclusão de 100% dos módulos de ingestão para iniciar o trabalho.
A ferramenta foi projetada para análise assíncrona. Isso significa que é possível começar a buscar palavras-chave ou extrair metadados EXIF em minutos, enquanto o restante do disco ainda é processado silenciosamente, acelerando a fase de triagem forense.
A Linha do Tempo (Timeline): Reconstruindo o Crime
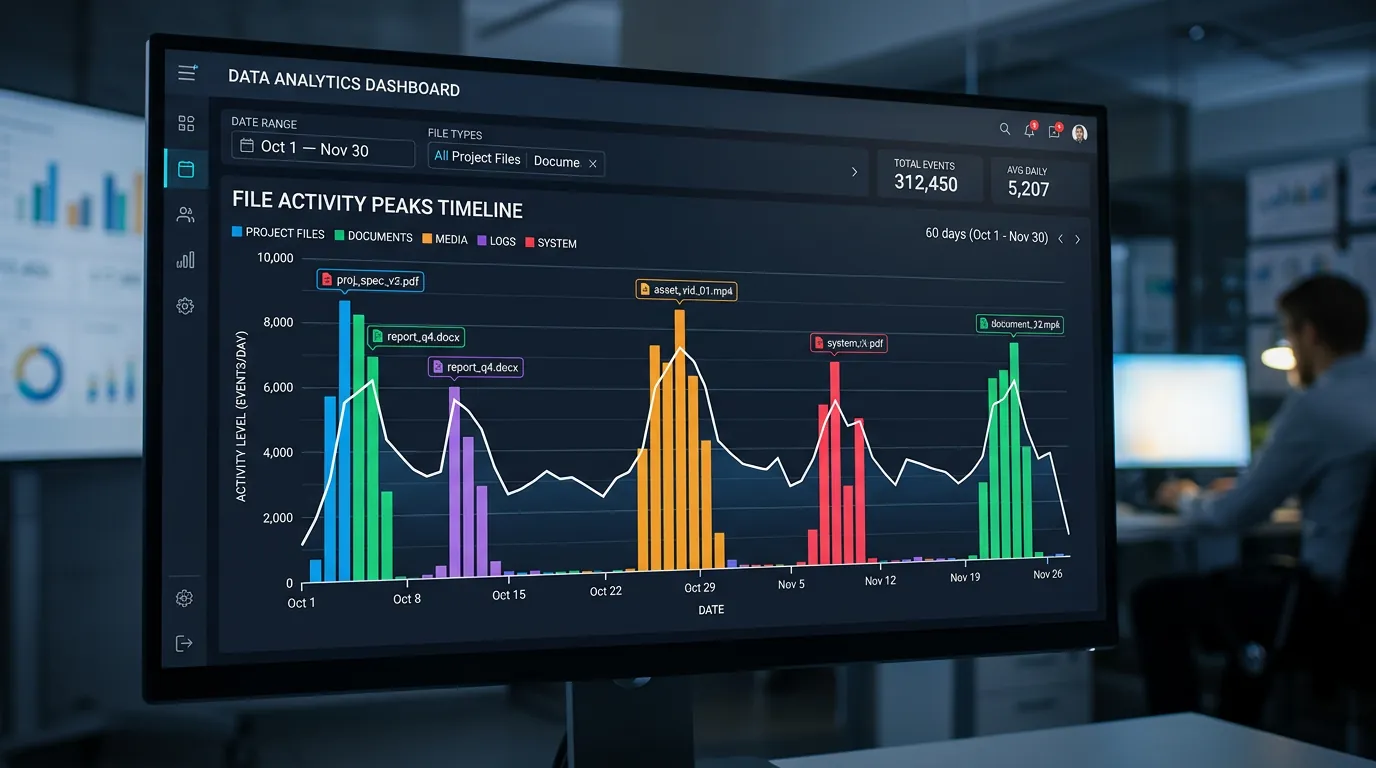
A criação de linhas do tempo visuais é o recurso mais crítico para correlacionar eventos do sistema de arquivos e identificar o "paciente zero" em incidentes de segurança. Desenvolvido com financiamento do Departamento de Segurança Interna dos EUA (DHS S&T), o módulo de Timeline do Autopsy utiliza uma abordagem avançada de clusterização.
Segundo a documentação oficial do SleuthKit, essa tecnologia agrupa eventos similares (como arquivos modificados na mesma pasta ou URLs do mesmo domínio) para evitar a sobrecarga de informações (information overload). O perito pode visualizar os MAC times (Modified, Accessed, Created) em gráficos interativos, isolando a janela de tempo exata de um ataque.
Autopsy vs. Ferramentas Comerciais: Limites e Consensos
Embora o Autopsy ofereça recursos comparáveis a suítes comerciais sem custo de licenciamento, vale ponderar os trade-offs observados em ambientes corporativos. Estudos comparativos indicam que ferramentas comerciais tendem a lidar melhor com a fusão de dados multiplataforma (cruzamento complexo de dados mobile e desktop) e oferecem suporte técnico dedicado.
Além disso, ao processar datasets massivos (múltiplos terabytes), há relatos técnicos de que o Autopsy pode apresentar lentidão ou alto consumo de memória caso o hardware da estação forense não seja dimensionado adequadamente, exigindo atenção à infraestrutura subjacente.
Perguntas Frequentes
O Autopsy possui validade jurídica em tribunais?
Sim. A validade jurídica na forense digital depende da integridade do processo (validação de hashes e manutenção da cadeia de custódia) e da validação metodológica da ferramenta, e não do fato de ela ser open-source. O Autopsy é amplamente aceito e utilizado por agências federais.
É necessário esperar toda a ingestão do disco para usar o Autopsy?
Não. A arquitetura do Autopsy permite o processamento assíncrono em segundo plano. O investigador pode começar a analisar artefatos, construir a linha do tempo e realizar buscas assim que os primeiros resultados aparecerem na árvore de diretórios.
Por que a linha do tempo do Autopsy fica cheia de arquivos irrelevantes?
Isso ocorre quando o investigador pula a etapa de Filtragem de Hash (Hash Lookup) durante a configuração dos módulos de ingestão. É fundamental integrar a base NSRL do NIST para que o Autopsy oculte automaticamente os arquivos legítimos do sistema operacional.


0 Comentários