

Um Write Blocker (bloqueador de escrita) é uma ferramenta de hardware ou software projetada para interceptar e impedir que qualquer comando de modificação chegue a um dispositivo de armazenamento de dados, permitindo apenas a leitura e a extração de informações. Na computação forense, seu uso é obrigatório para garantir a integridade da evidência digital durante o processo de coleta.
Principais Aprendizados
- Conectar um disco rígido ou pendrive diretamente a um sistema operacional moderno altera a evidência instantaneamente, invalidando a prova.
- Bloqueadores de hardware atuam no nível do controlador (SATA, NVMe), enquanto bloqueadores de software operam no nível do sistema operacional.
- A adoção de Write Blockers segue rigorosas diretrizes internacionais, como as estabelecidas pelo NIST e pelo SWGDE.
O Risco Invisível: Por Que Conectar um Dispositivo Contamina a Prova
A preservação da evidência digital é o pilar central de qualquer investigação cibernética. O maior erro que pode ser cometido durante a apreensão de um dispositivo é conectá-lo a um computador com Windows, macOS ou Linux sem a devida proteção. Sistemas operacionais modernos são projetados para interagir ativamente com qualquer mídia conectada.
No exato momento em que um pendrive ou disco rígido é plugado, o sistema operacional realiza uma série de gravações invisíveis ao usuário. Ele atualiza metadados, modifica os timestamps (data e hora de último acesso), cria pastas ocultas para indexação (como .DS_Store no Mac ou Thumbs.db no Windows) e tenta reparar sistemas de arquivos aparentemente danificados.
A alteração de um único bit no dispositivo de armazenamento muda completamente o valor do hash MD5 e SHA-256 da evidência. Qualquer discrepância matemática entre o estado original do dispositivo e a cópia analisada quebra a cadeia de custódia digital, tornando a prova inadmissível em um tribunal.
Como Funciona um Write Blocker na Prática
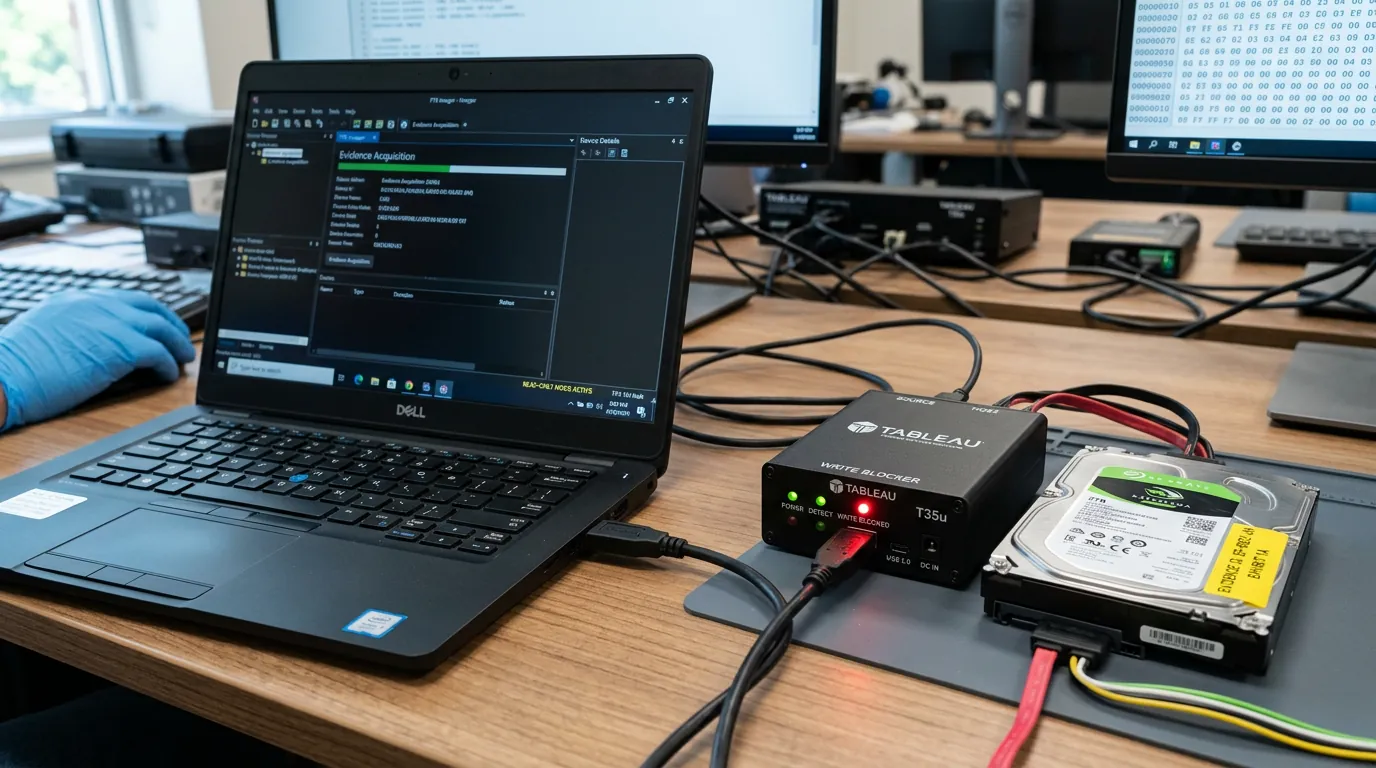
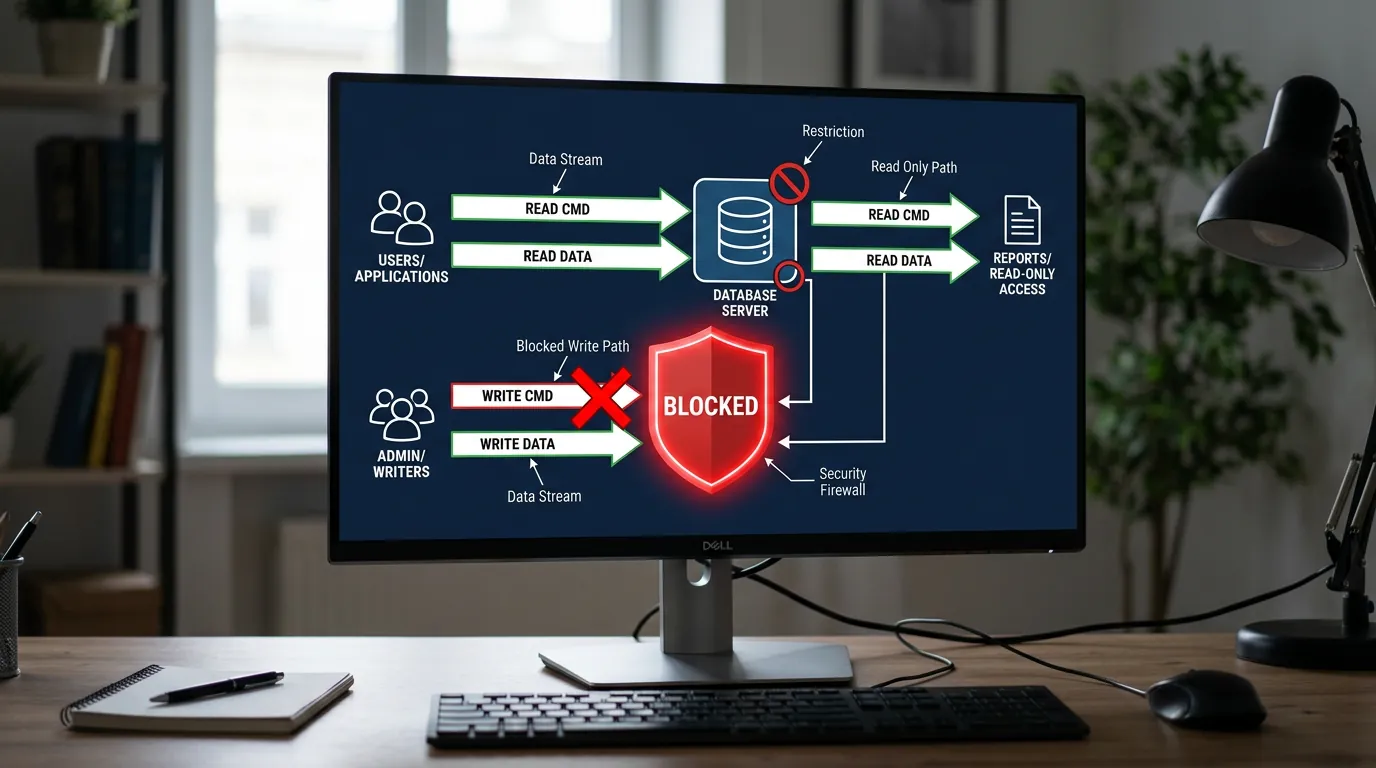
Para evitar a contaminação, o bloqueador atua como um pedágio unidirecional. Ele permite que os comandos de leitura passem livremente do computador do investigador para o disco suspeito, mas bloqueia terminantemente qualquer comando de gravação (escrita) enviado pelo sistema operacional host. Existem duas categorias principais para realizar essa tarefa.
Hardware Write Blockers: O Padrão Ouro
Os Hardware Write Blockers são dispositivos físicos (fabricados por marcas como Tableau, Logicube e CRU) que ficam fisicamente entre o dispositivo suspeito e a estação de trabalho forense. A principal característica técnica desses equipamentos é que eles atuam no nível do controlador de hardware (SATA, USB, NVMe, PCIe).
Isso significa que o sistema operacional sequer tem a chance de enviar o comando de gravação para a mídia; o hardware corta a comunicação de escrita antes que ela chegue à interface de acesso. Devido a essa robustez, são considerados o "padrão ouro" para aquisições de dados em laboratório e processos judiciais.
Software Write Blockers: Agilidade na Resposta a Incidentes
Em contrapartida, os Software Write Blockers operam no nível do sistema operacional. Ferramentas especializadas (ou edições no registro do Windows) filtram os comandos de entrada e saída (I/O) antes que eles sejam despachados para a porta de conexão.
Embora exijam uma documentação rigorosa para comprovar que estavam ativos antes da conexão da evidência, os bloqueadores de software ganharam imensa força na Resposta a Incidentes (IR). Em cenários de ataques cibernéticos em andamento, onde a velocidade é crítica e o hardware físico pode não estar disponível, o software permite uma triagem forense imediata.
A Evolução Tecnológica: O Desafio do NVMe e PCIe
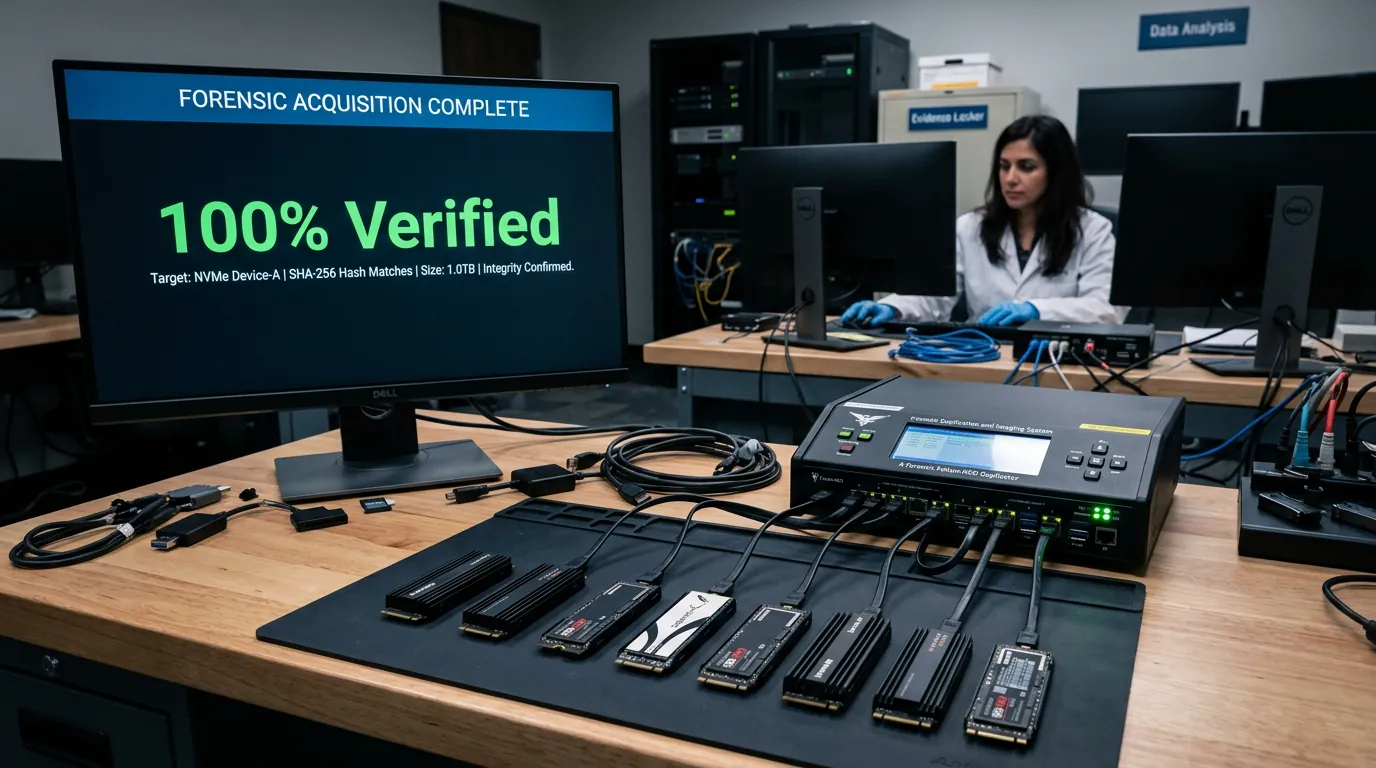
A transição massiva da indústria para drives de estado sólido ultrarrápidos baseados nos protocolos NVMe e PCIe exigiu uma reformulação dos bloqueadores de escrita. Equipamentos antigos baseados em USB 3.0 ou SATA tornaram-se gargalos de transferência ao tentar criar uma imagem forense de um disco NVMe de vários terabytes.
Para lidar com esse volume, o mercado desenvolveu bloqueadores de hardware de altíssima velocidade, como a linha Tableau e o Logicube Falcon-NEO2, projetados especificamente para suportar as taxas de transferência nativas do barramento PCIe. Vale ressaltar que, em casos de discos com defeitos físicos ou lógicos severos, antes de iniciar a extração padrão, pode ser necessário o uso de ferramentas como o ddrescue para tentar estabilizar a leitura.
Padrões Internacionais e Aceitação Judicial
A utilização de bloqueadores de escrita não é apenas uma boa prática, mas uma exigência baseada em padrões globais de ciência forense.
O National Institute of Standards and Technology (NIST), através do projeto CFTT (Computer Forensics Tool Testing), estabelece as especificações globais na norma Hardware Write Blocker Device Specification Version 2.0. A norma define que um bloqueador válido deve barrar absolutamente qualquer comando de modificação, enquanto permite a recuperação de 100% dos dados acessíveis.
Além disso, o Scientific Working Group on Digital Evidence (SWGDE) recomenda formalmente seu uso em todas as aquisições de mídias estáticas. Laboratórios que buscam a acreditação ISO/IEC 17025 são obrigados a utilizar procedimentos validados, o que, na prática forense, torna o uso de Write Blockers homologados uma exigência inegociável.
Mitos Comuns Sobre Bloqueadores de Escrita
Existem alguns equívocos frequentes sobre o alcance e a função dessa tecnologia que precisam ser desmistificados:
- Mito: O Write Blocker protege o computador contra malwares.
A realidade é o oposto. O bloqueador protege a evidência contra o computador do investigador. Se o disco suspeito contiver um ransomware, o Write Blocker permitirá a leitura desse código malicioso. Se o ambiente forense não for isolado e seguro, ele poderá ser infectado. - Mito: Apenas visualizar os arquivos não altera a evidência.
A simples conexão física para "dar uma olhada rápida" dispara as rotinas de indexação do sistema operacional. A evidência é contaminada no momento da conexão sem bloqueio, independentemente da ação do usuário. - Mito: Bloqueadores de software não são aceitos em tribunais.
O consenso da área aponta que eles são aceitos, desde que a ferramenta seja validada contra os padrões do NIST e exista um log de auditoria comprovando que o bloqueio estava operante antes da conexão da mídia.
Perguntas Frequentes
O que acontece se eu não usar um Write Blocker?
Se o dispositivo for conectado diretamente a um computador comum, o sistema operacional fará alterações automáticas (como atualizar datas de acesso e criar arquivos ocultos). Isso altera o hash criptográfico do disco, invalidando a prova em um processo judicial.
Qual a diferença entre Write Blocker de hardware e de software?
O bloqueador de hardware é um equipamento físico que impede a escrita no nível do controlador (SATA, USB, NVMe), impedindo que o comando saia do computador. O bloqueador de software é um programa que atua no nível do sistema operacional, filtrando os comandos antes de serem enviados para a porta de conexão.
A extração de dados de celulares usa Write Blocker físico?
Não. Smartphones modernos não possuem discos removíveis que possam ser isolados dessa forma. A extração de dados móveis depende de comunicação via software, o que inevitavelmente altera alguns logs no aparelho. A comunidade forense documenta essas alterações inevitáveis como parte do processo padrão de aquisição lógica ou física.


0 Comentários