

Analisar o cabeçalho de um e-mail para descobrir sua origem real exige a leitura de baixo para cima dos campos Received para mapear a rota dos servidores e a validação do alinhamento criptográfico entre o domínio visível e o oculto, utilizando os protocolos SPF, DKIM e DMARC. Em investigações forenses modernas, a busca pelo endereço IP físico do remetente perdeu protagonismo para a auditoria de assinaturas digitais, uma vez que grandes provedores em nuvem agora mascaram ativamente a origem do dispositivo por questões de privacidade.
Principais Aprendizados
- A trilha de roteamento de um e-mail é lida de forma invertida: o servidor de origem está no final do cabeçalho e o de entrega no topo.
- O campo 'De' (From) visível ao usuário é facilmente falsificável; a verdadeira origem de retorno fica no campo oculto
Return-Path. - A verificação de autenticidade hoje depende da validação cruzada do DMARC, já que IPs de origem são frequentemente ocultados por provedores como Google e Microsoft.
A Mudança de Paradigma na Forense de E-mail em 2026
A análise de cabeçalhos de e-mail é um pilar fundamental da forense digital e da resposta a incidentes. No entanto, o cenário técnico mudou drasticamente. É consenso técnico que analisar apenas o endereço IP não é mais suficiente para atribuir a autoria de uma mensagem. Provedores de webmail, como Gmail e Microsoft Outlook, removem deliberadamente o cabeçalho X-Originating-IP para proteger a privacidade dos usuários. O primeiro salto de rede geralmente mostra apenas o IP da infraestrutura de saída do próprio provedor.
Isso gerou um debate contínuo entre defensores da privacidade e investigadores cibernéticos. Embora proteja usuários comuns contra rastreamento abusivo, cria um ponto cego para analistas de segurança, que agora dependem de ordens judiciais para descobrir a origem física de uma ameaça. Para contornar isso, a recomendação técnica é focar na cadeia de autenticação criptográfica.
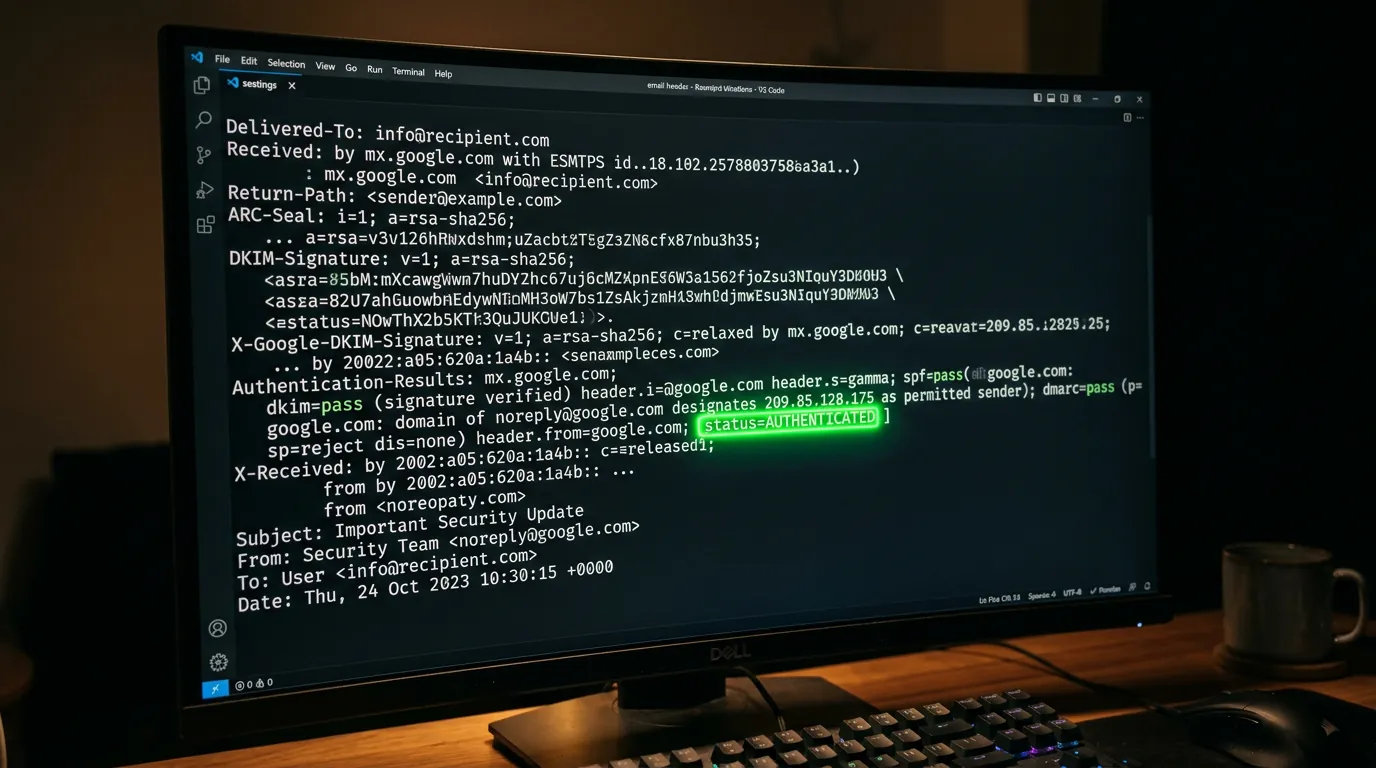
O impacto financeiro das fraudes baseadas em e-mail justifica esse rigor. O ataque de Business Email Compromise (BEC), que depende fortemente da falsificação de cabeçalhos para se passar por executivos, custou às vítimas nos EUA US$ 3,05 bilhões apenas no ano de 2025, de acordo com dados compilados pela SafeToOpen. Além disso, perdas financeiras com spoofing e phishing triplicaram, saltando para US$ 215,8 milhões, segundo registros do FBI citados pela AutoSPF.
Como Ler a Trilha de Servidores (Campos Received)
O histórico de roteamento de um e-mail é empilhado. Ao inspecionar os metadados, os campos Received devem ser lidos de baixo para cima. O servidor que originou o envio insere sua marca no nível mais baixo do cabeçalho, enquanto cada servidor intermediário (MTA - Mail Transfer Agent) adiciona uma nova linha acima da anterior, até que o servidor final de entrega registre o topo da pilha.
Ao extrair essas informações para um relatório pericial, é vital garantir a cadeia de custódia da evidência digital. Salvar o e-mail original em formato .eml ou .msg e calcular o hash MD5 e SHA-256 do arquivo garante que o cabeçalho não foi adulterado antes da análise em ferramentas forenses como o Autopsy.
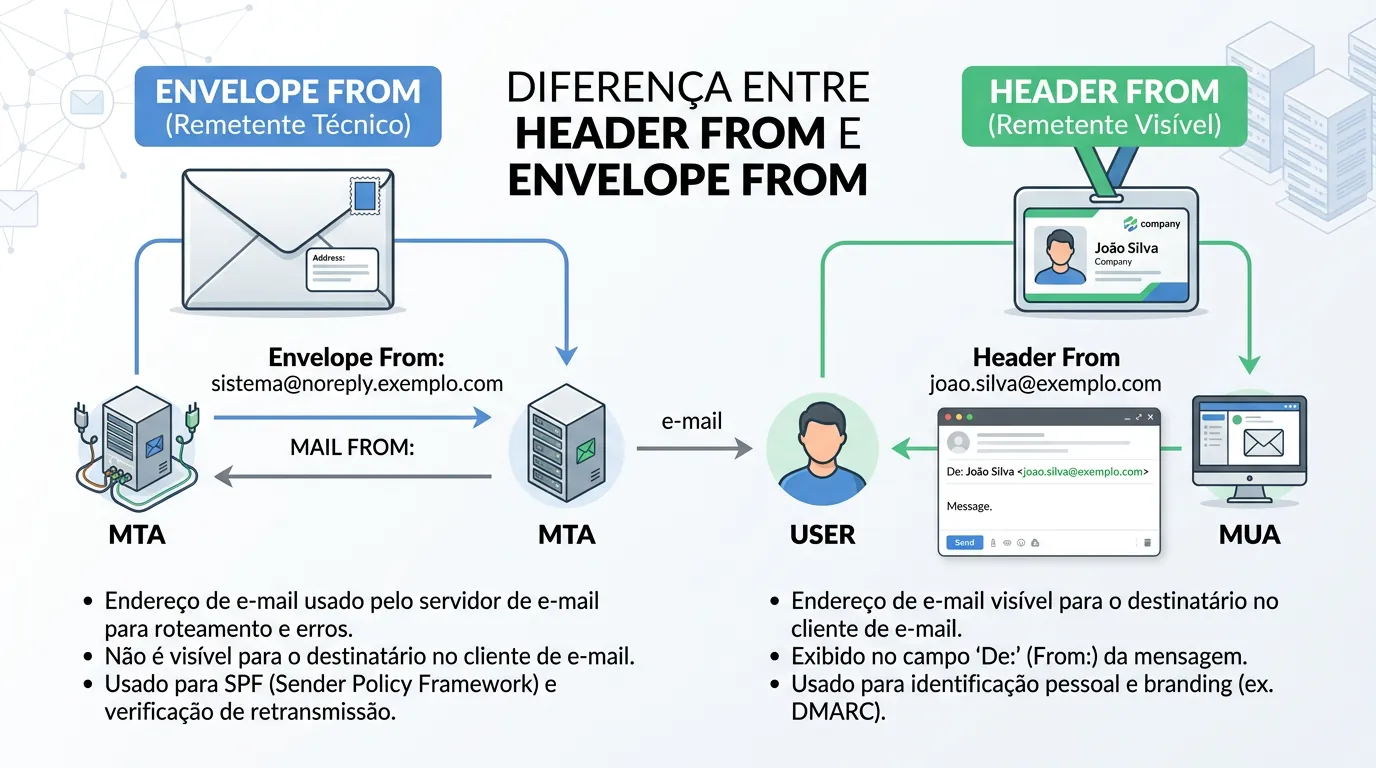
O Falso Remetente: Return-Path vs Header From
A estrutura dos cabeçalhos é governada pelo padrão RFC 5322, atuando em conjunto com o RFC 5321 (transporte SMTP). A disparidade entre esses dois padrões é onde ocorre a maioria dos ataques de falsificação (spoofing).
O campo From visível no cliente de e-mail do usuário (definido pelo RFC 5322) é um mero rótulo de texto. Ele pode ser facilmente alterado para exibir "[email protected]". No entanto, a verdadeira origem de retorno, usada pelos servidores para relatar erros de entrega, fica no campo oculto Return-Path (Envelope From, definido pelo RFC 5321). Na prática, o mais indicado é cruzar esses dois campos: se eles não pertencerem ao mesmo domínio, a mensagem é altamente suspeita.
A Trindade da Autenticação: SPF, DKIM e DMARC
Para combater a falsificação, a indústria adotou três protocolos essenciais. A aplicação rigorosa dessas políticas tornou-se o padrão ouro para determinar se um e-mail é legítimo.
- SPF (Sender Policy Framework): Uma lista pública no DNS do domínio que informa quais endereços IP têm permissão para enviar e-mails em nome daquela empresa.
- DKIM (DomainKeys Identified Mail): Uma assinatura digital criptográfica anexada ao cabeçalho. Ela garante que o e-mail passou por um servidor autorizado e que o conteúdo não foi alterado em trânsito.
- DMARC (Domain-based Message Authentication, Reporting, and Conformance): O protocolo mestre que exige o alinhamento. Ele verifica se o domínio validado pelo SPF ou DKIM corresponde exatamente ao domínio visível no campo
From.
Desde fevereiro de 2024, Google e Yahoo tornaram obrigatório o uso desses três protocolos para remetentes em massa (mais de 5.000 e-mails/dia). Em novembro de 2025, o Gmail escalou essa política para rejeições definitivas no nível SMTP para e-mails não conformes, conforme relatado pela DuoCircle. Além disso, o padrão de segurança PCI DSS v4.0 tornou o DMARC obrigatório para organizações que lidam com cartões de crédito em 2026.
Apesar disso, a adoção global do DMARC atingiu apenas 52,1% em 2026, e mais de 80% dos domínios ainda não possuem registro ou utilizam uma política sem bloqueio (p=none), deixando uma vasta superfície de ataque aberta.
Mitos Comuns na Investigação de Cabeçalhos
Na prática profissional, diversos equívocos podem comprometer uma investigação:
- Mito do IP exato: Acreditar que o cabeçalho sempre revelará a localização física exata do remetente é um erro. O uso de VPNs, proxies, redes Tor ou servidores de retransmissão em nuvem mascara o IP real. A geolocalização frequentemente apontará para um data center comercial.
- Mito da assinatura absoluta: Assumir que um e-mail com assinatura DKIM é 100% seguro. O DKIM apenas valida a chave criptográfica. Um golpista pode registrar um domínio parecido (ex: empresa-suporte.com), configurar o DKIM perfeitamente e enviar e-mails maliciosos tecnicamente "válidos". O que importa é o alinhamento de domínios.
Perguntas Frequentes
Como visualizar o cabeçalho original de um e-mail?
Na maioria dos provedores web, como o Gmail, você deve abrir a mensagem, clicar no menu de opções (três pontos) e selecionar 'Mostrar original'. No Outlook, a opção geralmente é encontrada em 'Propriedades' ou 'Exibir detalhes da mensagem'. Isso exibirá o código-fonte cru do e-mail, contendo todos os metadados ocultos.
O que significa o campo X-Originating-IP?
Historicamente, o campo X-Originating-IP registrava o endereço IP da conexão de internet do dispositivo do usuário que enviou a mensagem. Hoje, a maioria dos grandes provedores remove ou altera este campo para proteger a privacidade do usuário, substituindo-o pelo IP do próprio servidor de saída.
Como saber se o remetente de um e-mail foi falsificado?
A maneira técnica mais robusta é analisar o cabeçalho em busca dos resultados de autenticação (Authentication-Results). Se os protocolos SPF e DKIM falharem, ou se o domínio listado no 'Return-Path' for completamente diferente do domínio visível no campo 'From' (falha de alinhamento DMARC), é altamente provável que o e-mail seja uma falsificação.
Fontes
- DMARCeye — https://dmarceye.com/rfc-5322-email-headers/
- MockCertified — https://mockcertified.com/detect-masked-ip-address-in-email-headers/
- DuoCircle — https://www.duocircle.com/dmarc/dmarc-enforcement-in-2026-google-and-yahoo-bulk-sender-requirements-explained
- DMARC Report — https://dmarcreport.com/blog/dmarc-compliance-mandates-2026/
- AutoSPF — https://www.autospf.com/blog/the-state-of-email-spoofing-and-phishing-in-2026/
- SafeToOpen — https://safetoopen.com/phishing-statistics-2026/


0 Comentários