

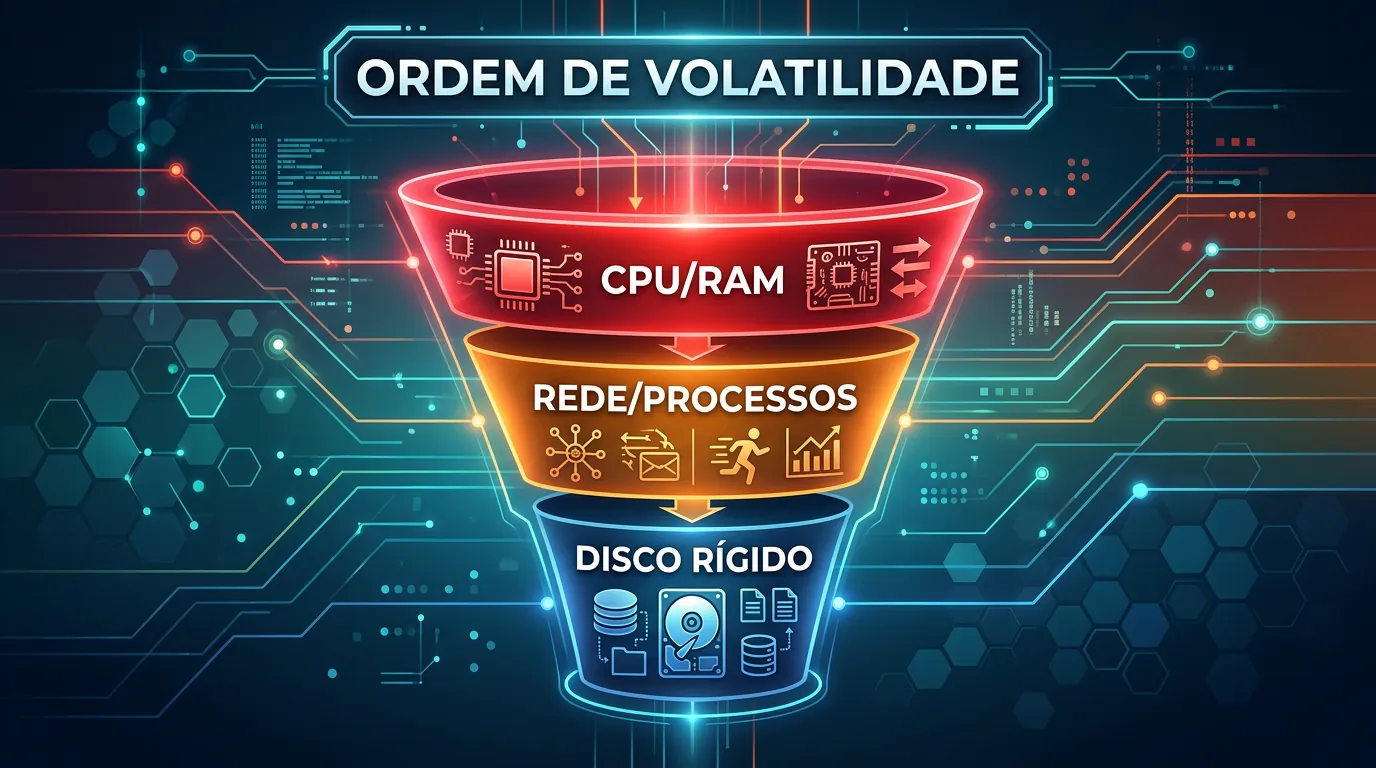
A ordem de volatilidade em uma perícia digital é o princípio que determina que a coleta de evidências deve começar pelos dados mais efêmeros (que desaparecem rapidamente ou ao desligar o sistema) e terminar com os mais persistentes. Na prática, isso significa capturar primeiro o conteúdo dos registradores da CPU, a memória RAM e as conexões de rede ativas, deixando a imagem forense do disco rígido por último.
Principais Aprendizados
- A regra de ouro (RFC 3227): A coleta sempre flui do dado mais volátil (registradores e RAM) para o menos volátil (discos e mídias físicas).
- A importância do Live Response: Desligar um computador comprometido destrói provas cruciais de fileless malwares e apaga chaves de criptografia ativas na memória.
- A volatilidade na nuvem: Logs de auditoria em ambientes cloud possuem janelas de retenção curtas e são considerados dados voláteis se não forem preservados rapidamente.
O Que é a Ordem de Volatilidade e a Norma RFC 3227
A diretriz global que estabelece a Ordem de Volatilidade (Order of Volatility - OoV) é a RFC 3227 (Guidelines for Evidence Collection and Archiving), publicada pela Internet Engineering Task Force (IETF) em 2002. Apesar da idade, ela continua sendo o padrão técnico e legal citado em investigações modernas.
No cenário atual, a relevância desse princípio atingiu seu ápice. Com a proliferação de malwares que operam exclusivamente na memória (fileless malwares) e o uso de containers efêmeros, a perícia tradicional "post-mortem" — focada apenas na cópia de discos rígidos de máquinas desligadas — tornou-se insuficiente. A prática moderna exige a chamada Live Response (resposta ao vivo), onde o estado do sistema é extraído antes de qualquer ação de contenção que possa alterar a cena do crime digital.
A Sequência Exata de Coleta
Conforme estabelecido pela RFC 3227 e corroborado por padrões internacionais como a ISO/IEC 27037 (que rege a validade jurídica e a cadeia de custódia), a coleta deve seguir estritamente esta ordem:
- Registradores e cache da CPU: Os dados mais efêmeros de todos, mudando a cada ciclo de processamento.
- Tabela de roteamento, cache ARP e processos: Informações sobre conexões de rede ativas e estatísticas do kernel.
- Memória principal (RAM): Onde residem as chaves de sessão e malwares em execução.
- Sistemas de arquivos temporários e espaço de swap: Dados paginados da memória para o disco.
- Disco (mídia fixa): O armazenamento persistente tradicional.
- Logs remotos e dados de monitoramento: Registros enviados para servidores externos.
- Configuração física e topologia de rede: A estrutura física do ambiente.
A Exclusividade da Memória RAM e o Fim do "Puxar o Cabo"
Um dos maiores mitos da forense digital é a ideia de que a primeira ação ao detectar um incidente é "puxar o cabo de energia" para preservar o disco rígido. A recomendação técnica atual aponta que isso é um erro fatal. Desligar a máquina abruptamente destrói a memória RAM, eliminando as únicas provas da existência de malwares modernos.
A memória RAM (nível 3 de volatilidade) é o único local onde é possível capturar chaves de sessão ativas, credenciais em texto claro e o conteúdo de arquivos antes de serem criptografados. Iniciar a investigação fazendo a imagem forense do disco rígido antes de coletar a RAM inverte a ordem de volatilidade e resulta na perda irreparável de dados sensíveis.
Para garantir a integridade, qualquer coleta de memória ou disco deve ser imediatamente acompanhada do cálculo de hash MD5 e SHA-256, documentando cada passo para manter a validade em tribunal.
O Desafio da Volatilidade na Nuvem e Containers
Em ambientes modernos, a volatilidade não se limita ao hardware físico; ela se estende à telemetria e infraestrutura como código. Logs de auditoria em provedores de nuvem (como AWS CloudTrail ou Microsoft 365) possuem janelas de retenção padrão curtas, frequentemente de 90 dias em licenciamentos básicos.
Conforme apontado por especialistas em Cloud Forensics, como a Elite Digital Forensics, se esses logs não forem preservados rapidamente, eles são expurgados de forma definitiva. Fazer o upgrade de uma licença após o incidente não recupera logs que já foram apagados pelo provedor.
Consensos e Controvérsias em DFIR
O consenso da área de Digital Forensics and Incident Response (DFIR) é claro: a extração de dados voláteis deve ser feita com o sistema ligado, utilizando binários confiáveis (geralmente a partir de um pendrive forense ou rede isolada). Usar as ferramentas nativas do sistema infectado (como o Gerenciador de Tarefas do Windows) altera a memória RAM e pode acionar gatilhos de defesa do malware (técnicas de anti-forense).
No entanto, há um forte debate em aberto durante ataques destrutivos, como Ransomware. A controvérsia reside no tempo: o analista deve gastar preciosos minutos (ou horas) fazendo o dump da memória RAM para preservar a evidência, ou deve isolar/desligar a máquina imediatamente para impedir que a criptografia se espalhe pelo resto da rede? A decisão, na prática, depende do apetite ao risco da organização e dos procedimentos estabelecidos antes do incidente. Ferramentas de análise, como o Autopsy, são então utilizadas nas etapas subsequentes para montar a linha do tempo do caso com as evidências coletadas.
Perguntas Frequentes
Por que não devo desligar o computador imediatamente ao suspeitar de um ataque?
Desligar o computador apaga o conteúdo da memória RAM, dos registradores e das conexões de rede ativas. Isso destrói evidências de malwares que operam apenas na memória (fileless malwares) e chaves de criptografia ativas, que são cruciais para a investigação.
O que é a RFC 3227?
A RFC 3227 é a diretriz internacional publicada pela IETF que estabelece a Ordem de Volatilidade para a coleta e arquivamento de evidências digitais, determinando que os dados mais efêmeros devem ser coletados antes dos dados persistentes.
Como a volatilidade afeta os logs em nuvem?
Logs de provedores de nuvem são considerados dados voláteis porque possuem políticas de retenção curtas (frequentemente 90 dias). Se não forem preservados e exportados a tempo, são expurgados permanentemente pelo provedor, configurando perda de evidência.
Fontes
- Forensic Spot — https://forensicspot.com
- UNODC (United Nations Office on Drugs and Crime) — https://www.unodc.org
- Cyooda — https://cyooda.com
- Medium (DFIR Guides) — https://medium.com
- Elite Digital Forensics — https://elitedigitalforensics.com


0 Comentários