

Varrer a própria rede com o Nmap de forma segura exige a substituição de comandos agressivos por varreduras controladas, priorizando scans do tipo TCP SYN (-sS), limitando o escopo de portas e ajustando a cadência do tráfego com timing templates mais lentos, como o -T2 ou -T3. A principal causa de problemas em varreduras de redes domésticas ou corporativas não é a detecção de intrusão, mas sim o travamento de dispositivos frágeis, como equipamentos IoT e roteadores antigos, gerado pelo excesso repentino de pacotes ou por consultas mal processadas pelo hardware alvo.
Principais Aprendizados
- Agressividade causa quedas: A flag
-A(Aggressive Scan) e varreduras totais de portas (-p-) frequentemente derrubam equipamentos IoT e roteadores com baixo poder de processamento. - Controle a velocidade: O uso de timing templates adequados evita a sobrecarga da largura de banda e o acionamento de sistemas de proteção internos.
- Atenção ao UDP: As varreduras de portas UDP (
-sU) são notórias por causar travamentos e reinicializações em dispositivos com pilhas TCP/IP mal implementadas.
O Limite Entre o Diagnóstico e o Ataque na Própria Rede
O Nmap (Network Mapper), atualmente em sua versão 7.991 (lançada em agosto de 2026), é o padrão da indústria para descoberta de hosts e varredura de portas. Em termos legais, varrer redes de terceiros sem autorização explícita é tipificado como crime em diversas jurisdições. Contudo, realizar o mapeamento da própria rede, seja um home lab ou um ambiente corporativo autorizado, é uma prática de higiene de TI fundamental e encorajada para mapear a superfície de ataque.
O desafio moderno do network reconnaissance não é apenas encontrar vulnerabilidades, mas realizar o procedimento sem causar interrupções operacionais. O consenso da área de segurança da informação estabelece que a automação de varreduras exige a configuração de regras de proteção, conhecidas como guardrails, para evitar danos acidentais à infraestrutura.
Por Que o Nmap Pode Derrubar a Sua Rede (e Como Evitar)
Um mito comum é acreditar que varreduras de porta não causam danos porque utilizam pacotes TCP/IP padronizados. Na realidade, dispositivos com pilhas de rede mal implementadas — muito comuns em equipamentos IoT baratos, câmeras de segurança e sistemas de automação industrial (OT/SCADA) — frequentemente sofrem kernel panic ou reiniciam ao receber pacotes inesperados.
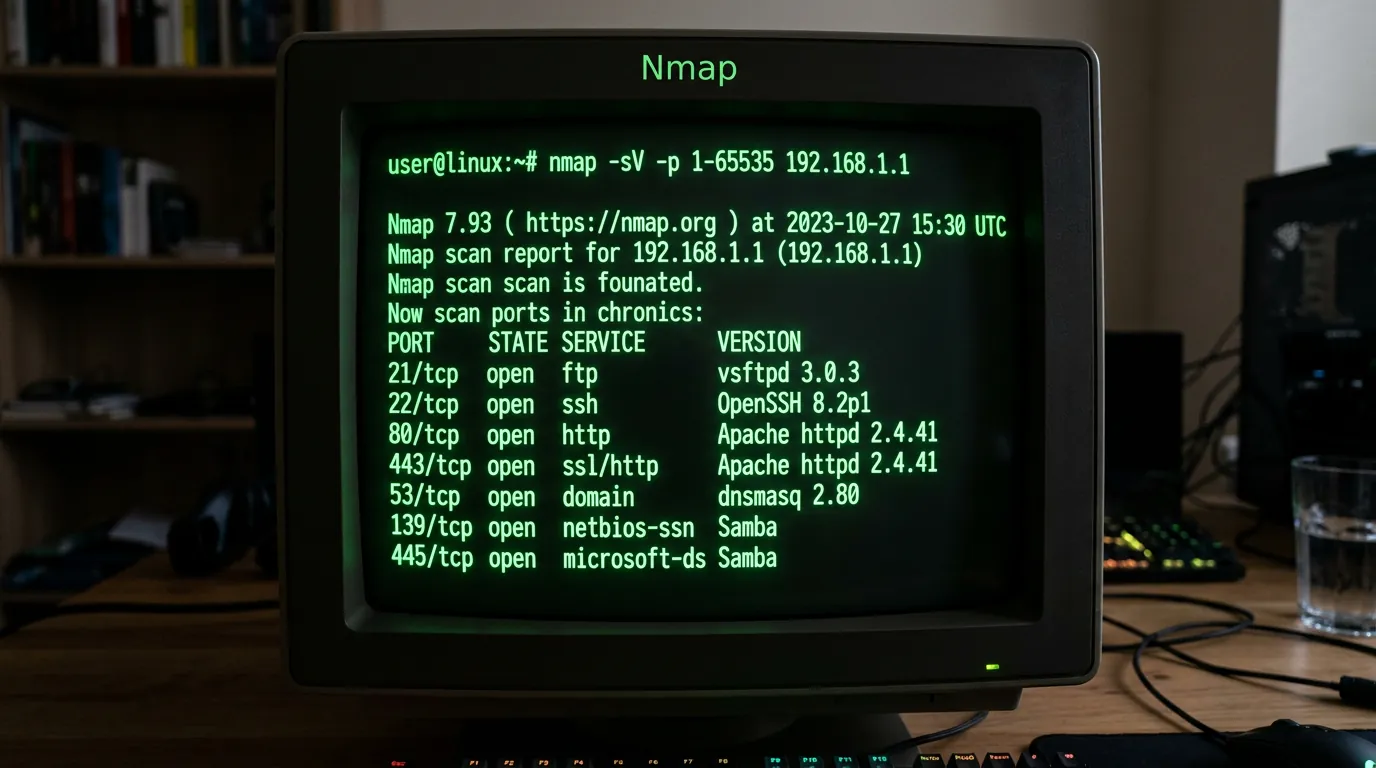
O erro mais frequente de quem inicia o uso da ferramenta é aplicar a flag -A (Aggressive Scan) por padrão em qualquer rede. Esse comando ativa simultaneamente a detecção do sistema operacional, varredura de versão de serviços (-sV), execução de scripts e o rastreamento de rotas. Essa combinação gera um volume massivo de tráfego que facilmente satura equipamentos com recursos limitados. Da mesma forma, instruir o Nmap a varrer todas as 65.535 portas possíveis utilizando -p- pode sobrecarregar a rede e causar timeouts constantes, segundo análises do System Weakness.
Antes de tentar mapear de fora para dentro, muitas vezes é mais seguro acessar o servidor diretamente e verificar localmente quais serviços estão ativos, utilizando comandos como o netstat -ano para descobrir as portas em uso pela máquina.
Flags e Templates de Tempo: O Segredo de um Scan Seguro
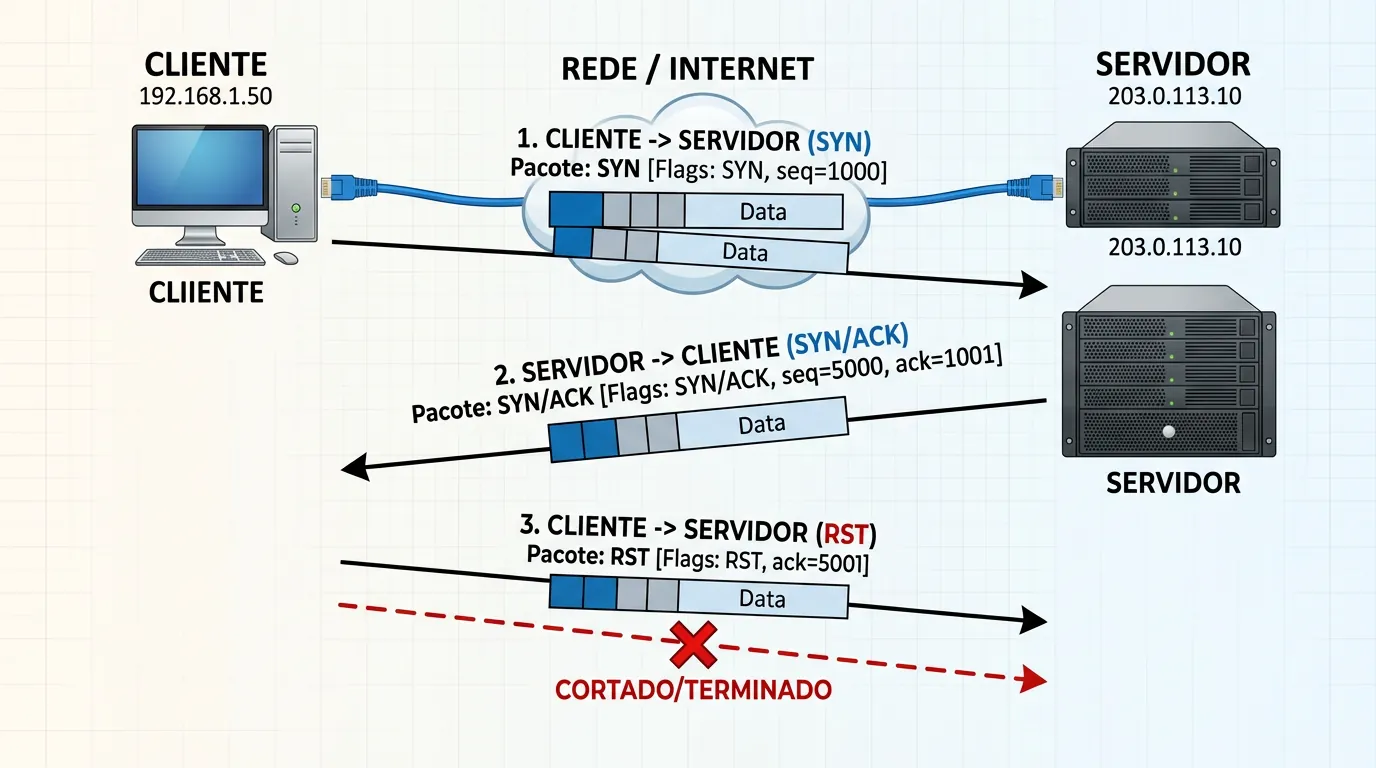
Para realizar um host discovery e uma varredura de portas segura, a recomendação técnica é substituir os métodos que completam a conexão por abordagens mais discretas. O uso de varreduras SYN (-sS), também conhecidas como Half-open scans, é preferível ao Connect Scan (-sT). Na varredura SYN, a conexão TCP não é finalizada; o Nmap envia um pacote SYN, recebe o SYN/ACK e responde com um RST, encerrando a comunicação antes que a aplicação alvo precise processar a conexão por completo. Isso reduz drasticamente o risco de travamento em sistemas legados, pois a interação ocorre no nível do kernel.
Embora no passado as varreduras SYN fossem consideradas indetectáveis (stealth), os firewalls modernos e sistemas IDS/IPS detectam esse comportamento instantaneamente se não houver um controle rigoroso da velocidade de envio dos pacotes. É aqui que entram os timing templates. O Nmap oferece configurações que variam de -T0 (Paranoid) a -T5 (Insane). Em redes frágeis ou de produção, o uso de -T4 ou -T5 deve ser evitado. A aplicação de -T2 ou -T3, combinada com o recurso de Varredura Adaptativa nativo do Nmap — que reduz automaticamente a velocidade ao detectar pacotes descartados — garante um mapeamento sem estresse para a infraestrutura, conforme documentado pelo Nmap.org.
O Perigo Oculto das Varreduras UDP e Scripts (NSE)
A varredura de portas UDP (-sU) exige cautela extrema. Diferente do TCP, o protocolo UDP não é orientado a conexão. O Nmap envia pacotes de forma ampla e aguarda respostas (ou a falta delas, via ICMP Port Unreachable) para determinar o status da porta. Esse envio não estruturado pode derrubar conexões ativas ou causar o reinício de roteadores antigos. Se for estritamente necessário mapear portas UDP, a prática recomendada é limitar o escopo às portas mais comuns e manter a cadência de envio baixa.
Outro ponto de atenção é o uso do Nmap Scripting Engine (NSE). O NSE permite a automação de diversas tarefas, desde a enumeração de serviços até a detecção de vulnerabilidades. No entanto, há um debate contínuo sobre onde termina a verificação de vulnerabilidade e onde começa a exploração ativa. Scripts das categorias vuln e exploit simulam comportamentos reais de ataque. Se executados em uma rede de produção, eles podem gerar alertas severos no Security Operations Center (SOC) ou, pior, causar instabilidade nos serviços testados. Para testes isolados de conectividade sem a complexidade do Nmap, o uso do Test-NetConnection no Windows muitas vezes resolve a necessidade básica de verificar se uma porta específica responde.
Perguntas Frequentes
É ilegal usar o Nmap?
O Nmap é uma ferramenta de diagnóstico de rede. Seu uso é perfeitamente legal na sua própria rede ou em redes onde você possui autorização explícita para realizar auditorias. Varrer redes de terceiros sem permissão pode ser enquadrado como crime cibernético em vários países e viola os Termos de Serviço da maioria dos provedores de internet.
Por que o meu roteador trava quando eu rodo o Nmap?
Isso geralmente ocorre pelo uso de flags agressivas, como o -A, ou pela varredura de todas as portas usando -p-. Muitos roteadores domésticos e dispositivos IoT possuem baixo poder de processamento e pilhas TCP/IP mal implementadas, não suportando a enxurrada de pacotes gerada por varreduras rápidas ou consultas de versão de serviço.
Qual a diferença entre -sS e -sT no Nmap?
O -sS (TCP SYN scan) inicia a conexão, mas envia um pacote de reset (RST) antes de completá-la, sendo processado diretamente pelo kernel do alvo, o que reduz travamentos. Já o -sT (Connect Scan) completa a conexão TCP (three-way handshake) por inteiro, o que exige mais recursos do sistema alvo e deixa registros evidentes nos logs da aplicação.


0 Comentários