

O Wi-Fi Protected Setup (WPS) é um risco crítico de segurança porque seu método de autenticação via PIN possui uma falha estrutural que reduz as combinações possíveis para apenas 11.000, permitindo que invasores descubram a senha da rede em poucos minutos através de ataques de força bruta. Para desativá-lo e proteger a rede, é necessário acessar a interface de administração web do roteador (geralmente pelo IP 192.168.0.1 ou 192.168.1.1), localizar o menu de configurações de rede sem fio (Wireless ou Segurança) e desligar a opção referente ao WPS ou ao PIN do roteador.
Principais Aprendizados
- Falha no Design: O PIN de 8 dígitos do WPS é validado em duas metades separadas, tornando a quebra por força bruta trivial.
- Ataques Offline: Vulnerabilidades como o Pixie Dust permitem que a senha seja quebrada quase instantaneamente sem disparar bloqueios do roteador.
- Substituição Oficial: O WPS é obsoleto e foi substituído no padrão WPA3 pelo Wi-Fi Easy Connect, baseado em QR Codes.
A Falha Matemática: Por Que o PIN do WPS é Indefensável
Criado para facilitar a conexão de dispositivos sem a necessidade de digitar senhas complexas, o WPS carrega uma vulnerabilidade fundamental em seu método de autenticação por PIN. Um PIN padrão possui 8 dígitos, o que teoricamente exigiria 100 milhões de tentativas para ser adivinhado. No entanto, o protocolo não valida os 8 dígitos de uma só vez.
O roteador verifica o PIN em duas metades: os primeiros 4 dígitos (10.000 combinações) e os 3 dígitos seguintes (1.000 combinações), sendo o oitavo dígito apenas um checksum (verificação de erro). Conforme documentado em análises de segurança no Security Blog do GitHub Pages, essa divisão reduz o número máximo de tentativas de 100 milhões para meras 11.000 combinações. Na prática, um ataque automatizado descobre o PIN correto em poucas horas.
O Ataque Pixie Dust e a Exploração Offline
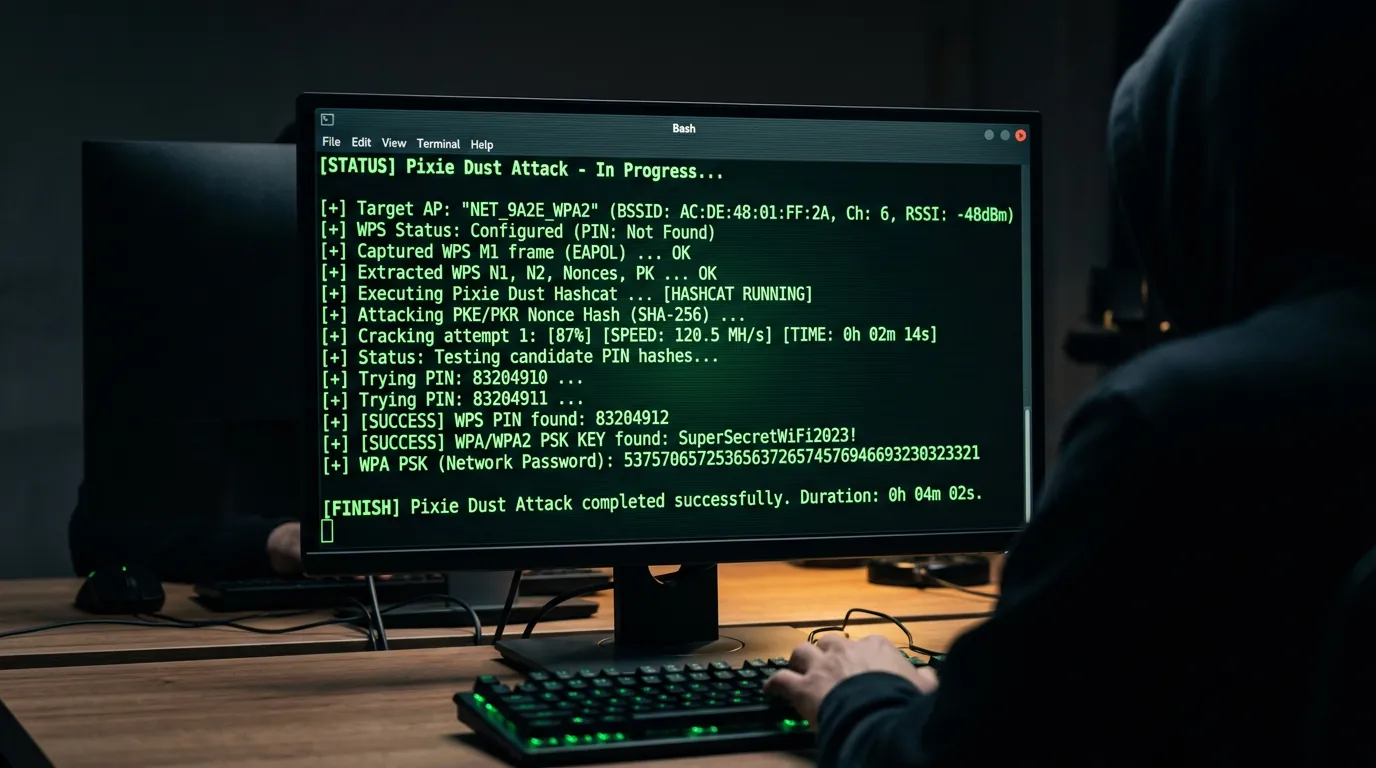
Se a força bruta tradicional já era um problema, a situação se agravou com a descoberta do ataque Pixie Dust. Esse método explora a má implementação da geração de números aleatórios (baixa entropia) nos chipsets de vários roteadores. Segundo o RouterSecurity.org, o Pixie Dust permite que os invasores capturem os hashes de autenticação e quebrem o PIN do WPS de forma offline.
Isso significa que o atacante não precisa enviar milhares de tentativas para o roteador. Basta uma única troca de pacotes para extrair os dados necessários e, em seguida, usar o poder de processamento do próprio computador para descobrir o PIN em segundos ou minutos, evadindo completamente qualquer sistema de defesa da rede.
Ferramentas de Automação e a Ilusão do Bloqueio
A exploração do WPS é amplamente documentada e facilitada por ferramentas de código aberto. Softwares como Reaver, Bully e OneShot (este último focado no Pixie Dust) automatizam todo o processo de descoberta e quebra do PIN. Uma vez que o PIN é comprometido, o roteador entrega a chave WPA-PSK (a senha principal do Wi-Fi) em texto plano para o invasor. Se houver suspeitas de invasão, é fundamental saber se alguém está usando seu Wi-Fi analisando os clientes conectados na interface do roteador.
Muitos fabricantes tentaram mitigar essas invasões implementando bloqueios (lockouts) após algumas tentativas falhas de PIN. Contudo, a eficácia desses mecanismos é ilusória. O consenso da área de segurança aponta que políticas de bloqueio insuficientes, como pausas de 60 segundos, não impedem a enumeração automatizada. Além disso, vulnerabilidades recentes, como a CVE-2026-36612 identificada pela SentinelOne em roteadores Mercusys, demonstram que mesmo bloqueios permanentes podem ser contornados. Atacantes utilizam ataques de desautenticação (Deauth) para forçar o usuário a reiniciar o roteador, o que reseta o contador de bloqueio e permite que a força bruta continue.
Mitos Comuns Sobre a Proteção do WPS
A desinformação sobre segurança de redes leva muitos administradores a adotarem medidas ineficazes. Abaixo, os principais mitos desmistificados pela prática técnica:
- Ocultar o SSID protege a rede: Falso. Ferramentas de auditoria, como o utilitário Wash, escaneiam ativamente o espectro de rádio e identificam redes com WPS ativado, mesmo que o nome da rede (SSID) esteja oculto.
- Filtro de MAC impede invasões: Falso. O endereço MAC não é criptografado. Um invasor pode facilmente monitorar o tráfego legítimo, clonar o endereço MAC de um dispositivo autorizado e contornar o filtro.
- O botão físico (PBC) é 100% seguro: Embora o método Push-Button Configuration (PBC) exija interação física e abra uma janela de apenas 2 minutos, manter o serviço WPS rodando no firmware ainda expõe o roteador a bugs de implementação e ataques de negação de serviço (DoS).
Como Desativar o WPS no Seu Roteador
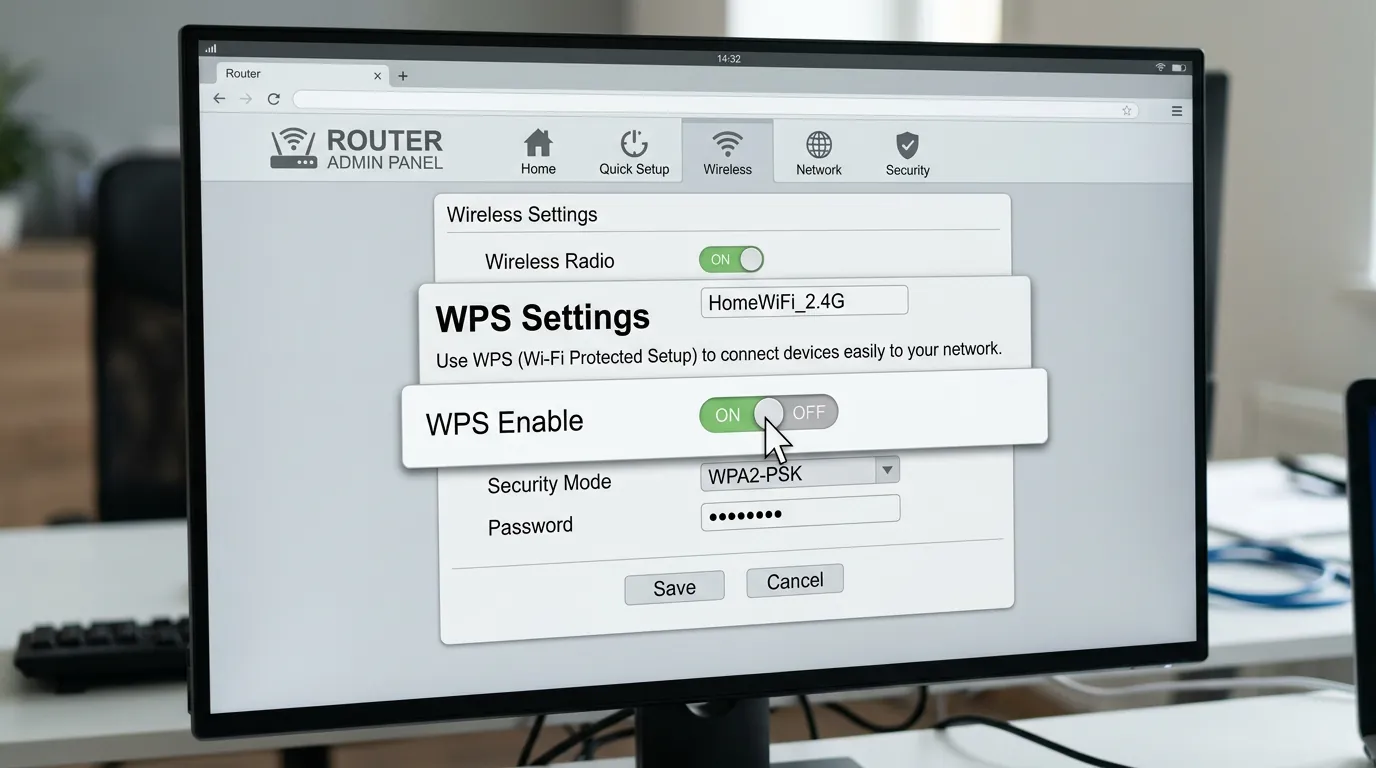
A recomendação técnica unânime de especialistas em segurança cibernética, endossada por fabricantes como a TP-Link, é a desativação completa do recurso na interface de administração. Ter uma senha de 30 caracteres complexos é inútil se o WPS PIN estiver ativado.
Para desativar, siga este procedimento geral:
- Abra um navegador e digite o endereço IP do seu roteador (comumente 192.168.0.1, 192.168.1.1 ou um domínio específico do fabricante).
- Faça login com as credenciais de administrador.
- Navegue até a seção Wireless, WLAN ou Configurações Avançadas.
- Procure pelo submenu WPS, Wi-Fi Protected Setup ou QSS (Quick Secure Setup).
- Altere a chave para Disable (Desativar) ou desmarque a caixa de seleção correspondente ao PIN do roteador.
- Salve as configurações e reinicie o equipamento.
O Futuro: WPA3 e Wi-Fi Easy Connect
A indústria reconheceu a falência do protocolo antigo. Na transição do WPA2 ou WPA3, o WPS foi oficialmente considerado obsoleto. Conforme informações da Private Internet Access, ele foi substituído pelo Wi-Fi Easy Connect, também conhecido como Device Provisioning Protocol (DPP).
O novo método elimina completamente o uso de PINs vulneráveis. Em vez disso, utiliza a leitura de QR Codes ou tags NFC para integrar dispositivos (especialmente IoTs sem tela) à rede, garantindo que a troca de chaves criptográficas ocorra de forma segura e imune a ataques de força bruta ou interceptação offline.
Perguntas Frequentes
Ocultar o nome da minha rede (SSID) protege meu WPS contra ataques?
Não. Ferramentas de auditoria e invasão conseguem escanear o espectro de rádio e identificar redes que possuem o WPS ativado, mesmo que o SSID esteja configurado como oculto no roteador.
O WPS só funciona se eu apertar o botão físico no roteador?
Não necessariamente. Em muitos roteadores, especialmente os fornecidos por provedores de internet, o método de PIN via software vem ativado por padrão e funciona silenciosamente em segundo plano, permitindo ataques remotos sem qualquer interação física.
Uma senha de Wi-Fi muito forte impede que o WPS seja invadido?
Não. A força da sua senha WPA2 é irrelevante se o WPS estiver ativo. O invasor ataca a vulnerabilidade do PIN do WPS (que é fraco por design) e, ao quebrá-lo, o próprio roteador revela a senha complexa da rede em texto plano.
Fontes
- GitHub Pages (Security Blog) — https://github.io
- RouterSecurity.org — https://routersecurity.org
- SentinelOne — https://www.sentinelone.com
- TP-Link — https://www.tp-link.com
- Private Internet Access — https://www.privateinternetaccess.com


0 Comentários