

Para saber se alguém está usando seu Wi-Fi, basta acessar a lista de clientes DHCP no painel de administração do roteador ou utilizar aplicativos de escaneamento de rede para identificar dispositivos desconhecidos. Para expulsar o invasor de forma definitiva, a medida mais eficaz é alterar a senha da rede (SSID) e garantir que o roteador esteja configurado com criptografia forte (WPA2 ou WPA3), o que desconecta todos os usuários não autorizados instantaneamente.
Principais Aprendizados
- A verificação de dispositivos conectados deve ser feita periodicamente pelo painel do roteador ou apps de escaneamento.
- A troca de senha e a atualização para protocolos de segurança modernos (WPA3) são as únicas formas garantidas de expulsão.
- Métodos como ocultar o nome da rede (SSID) ou usar filtragem de endereço MAC oferecem uma falsa sensação de segurança.
O monitoramento de redes Wi-Fi domésticas e de pequenos escritórios deixou de ser apenas uma questão de evitar o roubo de banda, que causa lentidão, para se tornar uma preocupação crítica de segurança cibernética. Com a proliferação de dispositivos IoT (Internet das Coisas), invasores que obtêm acesso à rede local ganham potenciais portas de entrada para interceptar dados sensíveis. Um intruso consumindo banda pode degradar severamente o sinal Wi-Fi percebido pelos dispositivos legítimos da casa.
Como Identificar Intrusos na Sua Rede Wi-Fi
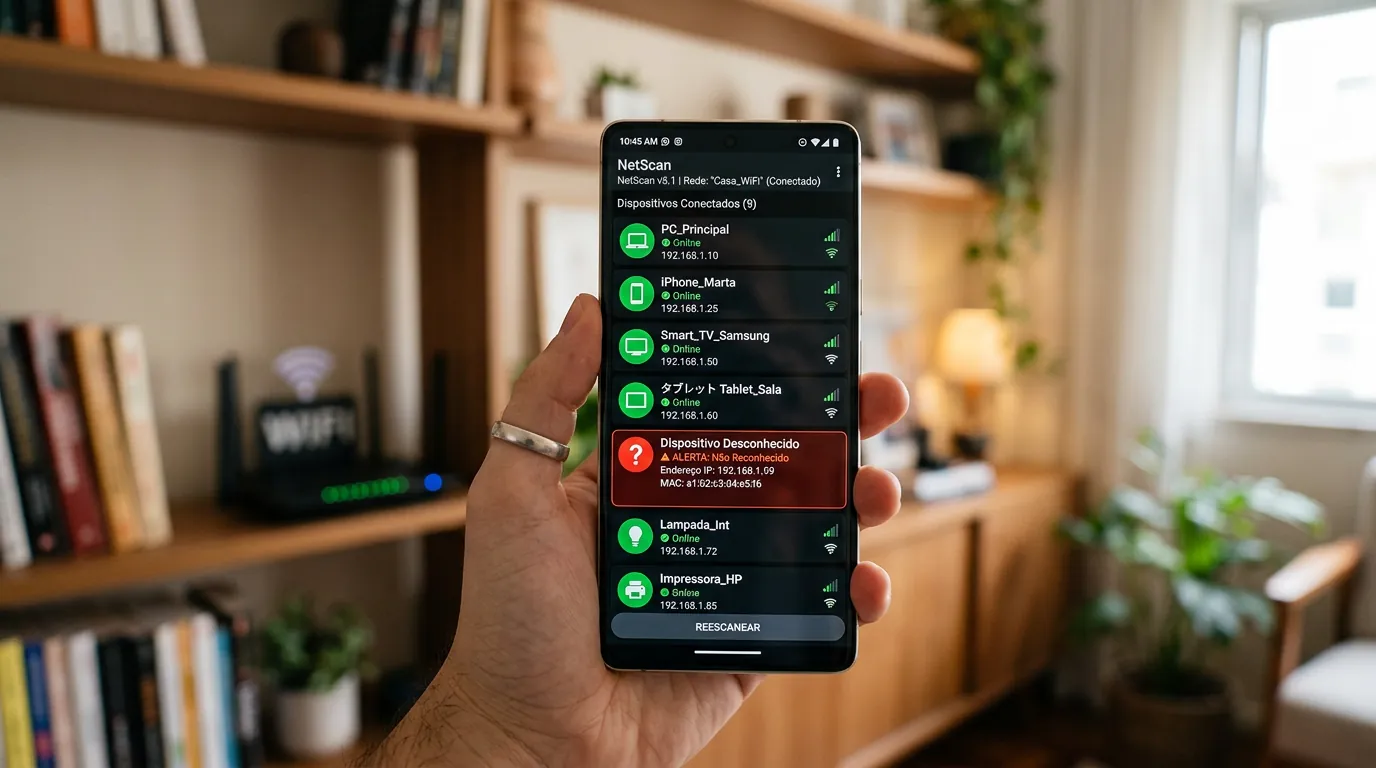
A identificação de acessos não autorizados requer a visualização de todos os hardwares que receberam um endereço IP do seu roteador. Existem duas abordagens principais e confiáveis para realizar essa varredura.
Acessando a Lista de Clientes DHCP
O método mais preciso é consultar a DHCP Client List (Lista de Clientes DHCP) diretamente no painel de administração do roteador. Para isso, é necessário acessar o Default Gateway (Gateway padrão) pelo navegador. Segundo dados da Broadbandsearch, os endereços IP padrão mais comuns utilizados pela indústria para acessar o painel dos roteadores são 192.168.1.1, 192.168.0.1 e 10.0.0.1. Ao fazer o login, procure pela seção de dispositivos conectados ou rede local. Compare os endereços MAC e nomes de fabricantes listados com os dos seus próprios aparelhos.
Aplicativos de Escaneamento de Rede
Para quem busca praticidade, aplicativos de escaneamento de rede (Network Scanners) mapeiam os dispositivos conectados em poucos segundos. O aplicativo Fing, por exemplo, é uma das ferramentas comerciais mais populares para descoberta de dispositivos em redes locais e reporta uma base de mais de 30 milhões de usuários globalmente, segundo a própria empresa. Para análises mais profundas e profissionais, ferramentas avançadas como o Nmap podem ser utilizadas para auditar os dispositivos encontrados.
Como Expulsar Invasores Definitivamente
Identificar o intruso é apenas o primeiro passo. A abordagem moderna de segurança foca na substituição de métodos obsoletos de controle de acesso por criptografia forte e senhas robustas.
A "Opção Nuclear": Troca de Senha e Criptografia
O consenso da área de segurança cibernética aponta que a única forma definitiva de expulsar um intruso e garantir que ele não retorne é alterar a senha do Wi-Fi (SSID). Além disso, é fundamental atualizar o protocolo de segurança. O WPA2 tem sido o padrão dominante desde 2004, de acordo com a TP-Link. No entanto, o protocolo WPA3, introduzido pela Wi-Fi Alliance em 2018, substitui a chave pré-compartilhada (PSK) pelo protocolo SAE (Simultaneous Authentication of Equals). Conforme documentação da Okta, essa mudança torna significativamente mais difícil a interceptação de senhas e ataques de força bruta. A adoção do WPA3 passou a ser um requisito obrigatório para que roteadores recebam as certificações oficiais Wi-Fi 6 e Wi-Fi 7, segundo a Malwarebytes.
O Perigo dos Aplicativos de Terceiros
Há um debate e uma controvérsia em aberto sobre o uso de aplicativos de terceiros que prometem "derrubar" usuários ativamente pelo celular. Empresas de segurança cibernética, como a NordVPN, desencorajam o uso desses aplicativos para bloqueio ativo. A recomendação técnica é que a expulsão seja feita exclusivamente via painel do roteador, evitando instabilidades na rede e riscos de privacidade que esses softwares de terceiros podem introduzir.
Mitos de Segurança: O Que Não Funciona
Muitas práticas antigas de configuração de rede tornaram-se ineficazes contra invasores modernos. É crucial evitar falsas sensações de segurança.
- Filtragem de Endereço MAC: Especialistas consideram a filtragem de MAC ineficaz. Endereços MAC não são criptografados nas comunicações sem fio e trafegam abertamente nos pacotes de dados. Um invasor com conhecimento básico pode usar ferramentas de spoofing para clonar o MAC de um dispositivo autorizado e burlar o bloqueio instantaneamente.
- Ocultar o SSID (SSID Broadcast): Desativar a transmissão do nome da rede não a torna invisível. Softwares básicos de varredura conseguem detectar redes ocultas em segundos, capturando os pacotes de requisição dos dispositivos legítimos que tentam se conectar.
- Manter o WPS ativado: Um erro comum é bloquear o intruso no painel, mas manter o WPS (Wi-Fi Protected Setup) ativado via PIN. O WPS possui vulnerabilidades conhecidas; se o invasor tiver o PIN, poderá gerar um novo endereço MAC e reconectar-se à rede, ignorando a restrição.
Boas Práticas para Proteger Sua Rede
Além de utilizar criptografia WPA3 e senhas complexas, é consenso na área que dispositivos de terceiros e hardwares de automação (IoT) devem ser isolados em uma rede de convidados (Guest Network). Isso limita o acesso à rede principal, onde computadores e smartphones pessoais trafegam dados sensíveis. Além da segurança, configurar corretamente a largura de canal no roteador ajuda a estabilizar a conexão para os dispositivos prioritários.
Perguntas Frequentes
Como descubro o IP do meu roteador para ver quem está no Wi-Fi?
Na maioria dos casos, o IP do roteador (Gateway Padrão) é 192.168.1.1, 192.168.0.1 ou 10.0.0.1. No Windows, você pode descobrir abrindo o Prompt de Comando e digitando 'ipconfig'. O endereço listado como 'Gateway Padrão' é o IP do seu roteador.
Bloquear o endereço MAC do invasor é suficiente?
Não. A filtragem de MAC oferece uma falsa sensação de segurança, pois os endereços MAC trafegam sem criptografia. Invasores podem facilmente clonar o endereço MAC de um dispositivo seu que esteja autorizado e voltar a acessar a rede.
Qual a diferença entre WPA2 e WPA3 na proteção do Wi-Fi?
O WPA2, padrão desde 2004, utiliza chaves pré-compartilhadas (PSK) que são vulneráveis a ataques de força bruta. O WPA3, lançado em 2018, utiliza o protocolo SAE, que protege contra tentativas de adivinhação de senha, sendo obrigatório em redes Wi-Fi 6 e 7.
Fontes
- Broadbandsearch: Endereços IP Padrão
- Fing: Estatísticas de Escaneamento de Rede
- TP-Link: Histórico e Evolução WPA2 e WPA3
- Malwarebytes: Exigências de Certificação Wi-Fi 6
- Okta: Protocolo SAE no WPA3
- NordVPN: Riscos de Aplicativos de Bloqueio de Terceiros


0 Comentários