

O Registro do Windows é uma das fontes de evidência mais ricas e críticas na Forense Digital e Resposta a Incidentes (DFIR), atuando como um banco de dados hierárquico central que permite a peritos reconstruir, com alta precisão, a linha do tempo de atividades, execução de programas, acesso a arquivos e conexão de dispositivos em um computador.
Principais Aprendizados
- O Registro é classificado como evidência de "Tier 1" (nível primário) pelo SANS Institute, sendo indispensável para investigações de intrusões e uso indevido.
- Artefatos modernos como BAM, Amcache e SRUM expandiram a capacidade de rastrear telemetria e execução em segundo plano no Windows 10 e 11.
- A análise forense eficaz exige a correlação de dados do registro com outras fontes (como Event Logs e Prefetch) e a aplicação obrigatória de Transaction Logs.
O Papel Central do Registro na Forense Digital
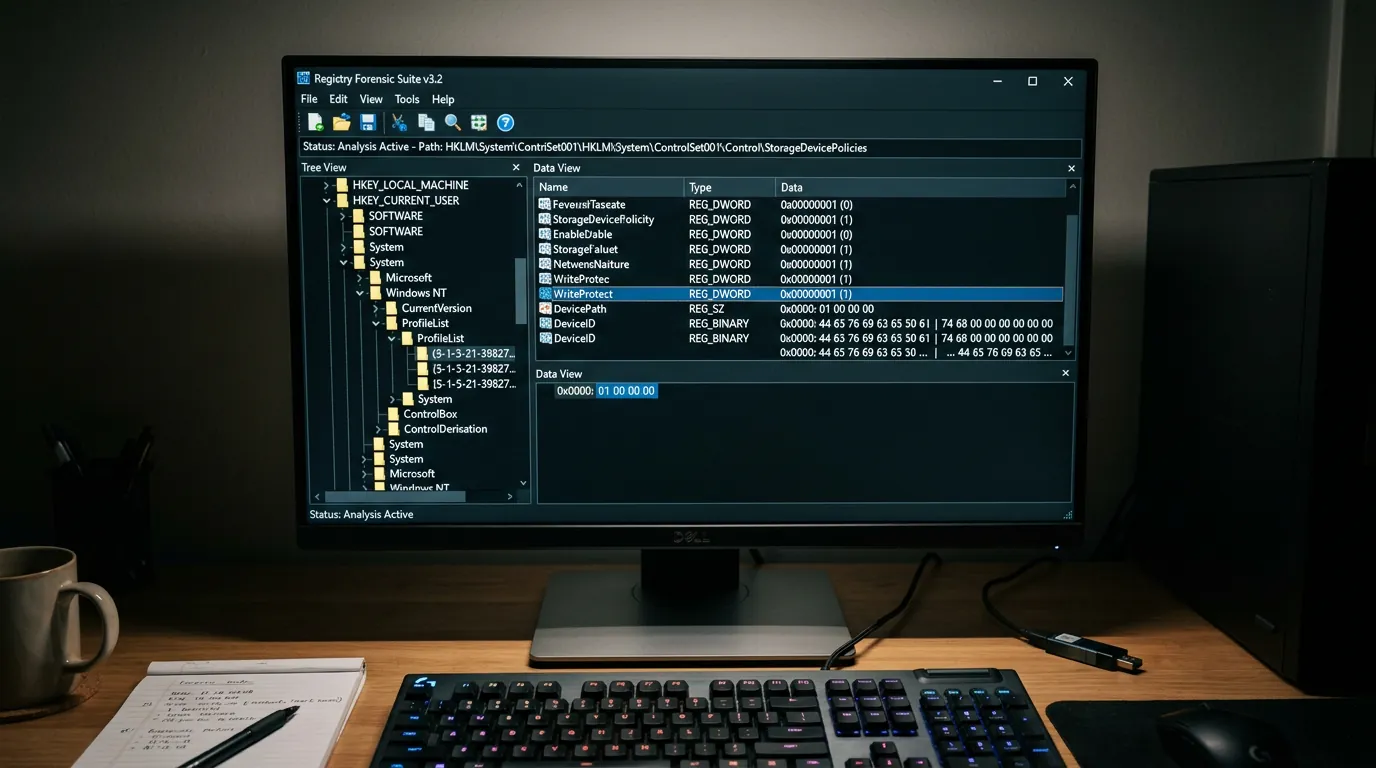
Na prática da investigação cibernética, o Registro do Windows não é apenas um repositório de configurações, mas um cronista detalhado do comportamento do usuário e do sistema. O SANS Institute, em sua metodologia FOR500, classifica o Registro como uma fonte de evidência de "Tier 1". Isso significa que ele é o ponto de partida essencial para identificar intrusões, investigar roubo de propriedade intelectual e comprovar o uso indevido de um sistema.
Novos Desafios: Do Windows 10 ao Windows 11
A evolução dos sistemas operacionais trouxe novos mecanismos de rastreamento. No Windows 10 e, subsequentemente, no Windows 11, a Microsoft introduziu o BAM (Background Activity Moderator) e o DAM (Desktop Activity Moderator). Esses mecanismos armazenam dados de execução de processos associados ao identificador de segurança (SID) de cada usuário. Segundo documentação técnica, essas informações ficam localizadas no caminho HKLM\SYSTEM\CurrentControlSet\Services\bam\State\UserSettings\<SID>, fornecendo um histórico valioso de atividades em segundo plano.
Além disso, o Windows 11 introduziu recursos baseados em inteligência artificial, como o "Recall". As chaves de registro associadas ao gerenciamento desse recurso tornaram-se uma fonte abundante de dados para a reconstrução detalhada de atividades. No entanto, pesquisadores da Kaspersky (Securelist) alertam que falhas nos filtros de privacidade do Recall podem expor dados sensíveis, transformando a funcionalidade em um vetor facilitador para roubo de credenciais por malwares.
Artefatos Cruciais e Onde Encontrá-los
A extração de informações úteis depende do conhecimento exato de quais hives (arquivos do banco de dados do registro) investigar e o que cada chave representa. Dominar essas estruturas é tão importante quanto entender a ordem de volatilidade durante a coleta de evidências.
Execução de Programas e Telemetria
Para comprovar que um arquivo malicioso ou não autorizado foi executado, os peritos recorrem a artefatos específicos:
- Amcache.hve: Localizado em
C:\Windows\AppCompat\Programs\Amcache.hve, este hive autônomo armazena o hash SHA-1 de executáveis e drivers. A Elcomsoft destaca que isso permite vincular a execução ao conteúdo exato do arquivo, independentemente do seu nome, o que é crucial para identificar malwares renomeados. - SRUM (System Resource Utilization Monitor): Rastreia o uso de rede e recursos, gravando dados no
SRUDB.datperiodicamente. Entre as gravações, informações voláteis ficam temporariamente armazenadas no Registro, conforme apontado pela Magnet Forensics. - UserAssist: Localizado no
NTUSER.DAT, rastreia a execução de programas via interface gráfica. Contudo, é preciso cautela: ações como clicar em "Abrir local do arquivo" atualizam a contagem de execução, gerando potenciais falsos positivos sobre a real execução do programa.
Acesso a Arquivos e Dispositivos Externos
O rastreamento de dispositivos USB (chave USBSTOR) e o mapeamento de unidades (MountedDevices) são vitais em casos de exfiltração de dados. O hive DEFAULT, muitas vezes mal compreendido, não armazena o perfil de usuário padrão, mas sim as configurações da conta Local System (S-1-5-18), sendo carregado no boot para serviços de alta prioridade.
Consensos e Boas Práticas na Análise Forense
O consenso da área de DFIR estabelece diretrizes rigorosas para garantir que a evidência digital mantenha sua validade jurídica e técnica, um processo intimamente ligado à manutenção da cadeia de custódia.
A Importância dos Transaction Logs (.LOG1, .LOG2)
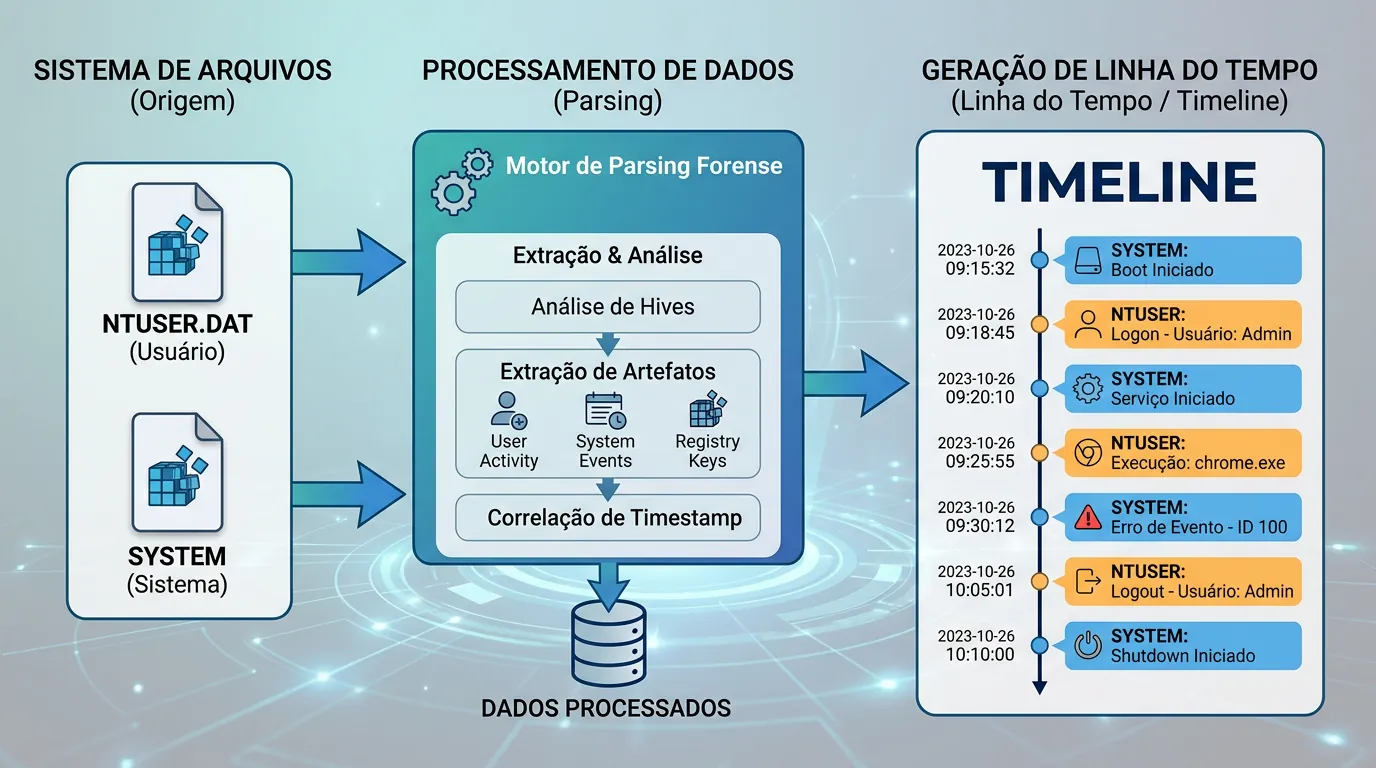
Analisar apenas os arquivos de hive principais (como NTUSER.DAT, SYSTEM, SOFTWARE) sem incorporar os logs de transação é considerado um erro grave. Esses arquivos temporários armazenam as alterações mais recentes feitas no sistema antes de serem consolidadas no banco de dados principal. Ignorá-los resulta na omissão de dados críticos, especialmente em casos de intrusão rápida ou ataques de ransomware, onde a ação ocorreu momentos antes da coleta.
Normalização de Tempo (UTC) e Correlação
O Last Write Time (Última Hora de Gravação) das chaves do registro é armazenado nativamente em UTC. A recomendação técnica padrão é que toda a linha do tempo da investigação seja normalizada em UTC. Isso evita distorções analíticas causadas por fusos horários locais ou mudanças para horário de verão. Além disso, nenhuma chave do registro deve ser analisada isoladamente; a correlação com Event Logs (ex: ID 4688), Prefetch e a Master File Table (MFT) é obrigatória para conclusões definitivas, um processo que pode ser facilitado ao realizar um Autopsy do zero.
Mitos e Erros Comuns na Interpretação de Evidências
A interpretação incorreta de artefatos pode comprometer toda a investigação. Alguns dos erros mais frequentes incluem:
- O Mito do Shimcache (AppCompatCache): A presença de um executável no Shimcache prova apenas que o arquivo existiu no sistema e foi avaliado pelo subsistema de compatibilidade do Windows. Não é garantia de que o usuário o executou.
- Falsa Sensação de Exclusão Segura (ShellBags): Deletar uma pasta ou remover um pendrive não apaga os rastros. O artefato ShellBags retém o histórico de navegação de pastas e diretórios externos muito tempo após sua remoção.
- Interpretação do Last Write Time: O timestamp de uma chave indica a última vez que qualquer valor dentro dela foi modificado, e não se aplica individualmente a um valor específico dentro da chave.
Perguntas Frequentes
O que é o hive NTUSER.DAT e por que ele é importante?
O NTUSER.DAT é um arquivo de hive do Registro do Windows que armazena as configurações e preferências específicas de cada perfil de usuário. Na perícia, ele é vital porque contém artefatos como UserAssist, histórico de pesquisas e softwares executados, permitindo rastrear as ações individuais de um usuário específico.
O que o artefato Amcache revela em uma investigação?
O Amcache (Amcache.hve) armazena informações sobre programas executados, incluindo o hash SHA-1 dos executáveis. Isso permite aos peritos identificar a execução de malwares ou ferramentas não autorizadas, mesmo que o invasor tenha renomeado o arquivo para tentar ocultá-lo.
Por que não se deve analisar o Registro sem os arquivos .LOG?
Os arquivos .LOG1 e .LOG2 são logs de transação que contêm as modificações mais recentes feitas no Registro que ainda não foram gravadas nos arquivos de hive principais. Analisar o Registro sem eles significa perder as evidências mais atuais, o que é crítico em casos de ataques rápidos ou incidentes recentes.
Fontes
- SANS Institute — https://www.sans.org/posters/windows-forensic-analysis/
- IT-Connect — https://www.it-connect.tech/
- Elcomsoft — https://blog.elcomsoft.com/
- Magnet Forensics — https://www.magnetforensics.com/
- Cyber News Network (Substack) — https://substack.com/
- Securelist (Kaspersky) — https://securelist.com/
- Cyber Triage — https://www.cybertriage.com/


0 Comentários