

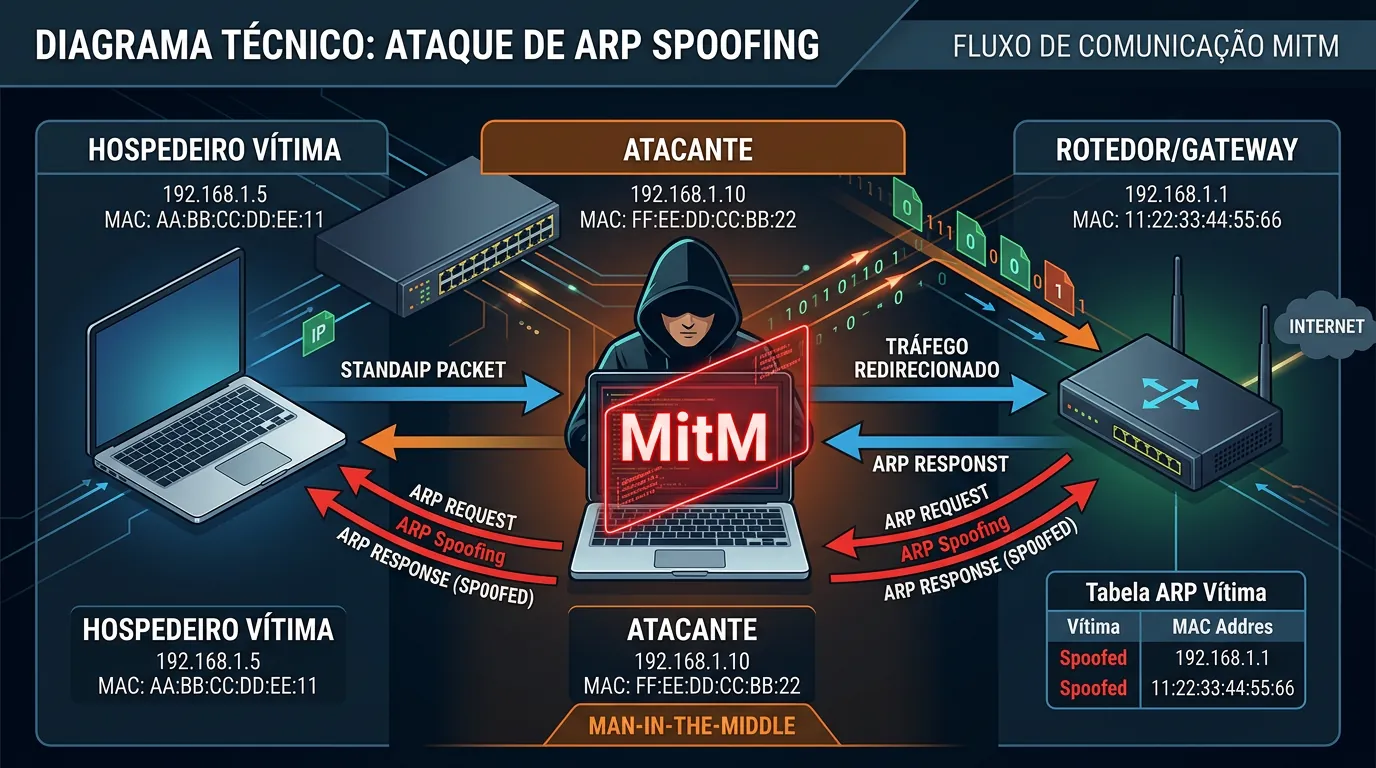
O ARP Spoofing (ou ARP Cache Poisoning) é um ataque cibernético de Camada 2 (Enlace) no qual um invasor envia mensagens falsificadas em uma rede local para associar seu próprio endereço MAC ao endereço IP de um dispositivo legítimo, geralmente o roteador (default gateway). Essa manipulação permite que o atacante intercepte todo o tráfego de dados entre a vítima e a rede, caracterizando um ataque do tipo Man-in-the-Middle (MitM).
Principais Aprendizados
- O ataque explora a ausência de mecanismos de autenticação no protocolo ARP, criado em 1982, afetando redes IPv4.
- O uso de HTTPS protege a leitura dos dados, mas não impede o ataque na rede, que pode resultar em Negação de Serviço (DoS) ou SSL Stripping.
- A mitigação eficaz exige configurações na infraestrutura da rede, como a Inspeção Dinâmica de ARP (DAI) e o DHCP Snooping.
Como o ARP Spoofing Funciona na Prática
Para entender o ataque, é preciso olhar para a origem do protocolo. Definido em 1982 pela RFC 826, o Address Resolution Protocol (ARP) foi projetado visando funcionalidade, sem qualquer mecanismo nativo de segurança ou validação criptográfica. Sua função é simples: traduzir endereços IP (Camada 3) em endereços MAC (Camada 2) para que os pacotes encontrem seu destino físico na rede local (LAN).
A vulnerabilidade central reside no fato de que os dispositivos aceitam respostas ARP não solicitadas, conhecidas como gratuitous ARP. O atacante se aproveita disso enviando continuamente pacotes ARP falsos para a rede. Ao receber esses pacotes, os computadores das vítimas atualizam suas tabelas ARP locais (o cache), passando a enviar o tráfego destinado ao roteador diretamente para a máquina do invasor.
O Impacto Real e Estatísticas Recentes
Embora seja uma técnica antiga, o ARP Spoofing continua sendo um vetor crítico, especialmente como porta de entrada para ataques mais complexos e movimentação lateral em redes corporativas. De acordo com dados de monitoramento da CAIDA (Center for Applied Internet Data Analysis) citados pela SentinelOne, ocorrem aproximadamente 30.000 ataques de spoofing diariamente em redes monitoradas.
O impacto financeiro é substancial. Em 2025, o custo médio de recuperação por incidente de spoofing atingiu a marca de US$ 50.000, com 60% das pequenas empresas relatando terem sofrido ataques de ARP no ano anterior, segundo levantamento da Vectra AI. A maior preocupação contemporânea concentra-se em redes de Internet das Coisas (IoT) e ambientes de Tecnologia Operacional (OT), que frequentemente operam em redes planas e com dispositivos de baixo poder computacional.
Mitos Comuns Sobre o Envenenamento de Cache ARP
Existem diversos equívocos técnicos sobre as defesas contra esse tipo de ataque. O consenso da área aponta para a necessidade de desmistificar os seguintes pontos:
- Mito do HTTPS: Criptografia ponta a ponta não impede o ARP Spoofing. O HTTPS protege a confidencialidade do conteúdo, mas o atacante ainda intercepta os pacotes, pode derrubar a conexão ou tentar forçar um downgrade para HTTP (SSL Stripping).
- Mito do Wi-Fi Seguro: Senhas fortes (WPA2/WPA3) protegem a rede contra ameaças externas. Contudo, se o atacante estiver autenticado na mesma LAN, o ataque ocorre normalmente. É por isso que configurar corretamente uma rede de convidados com isolamento de cliente (Client Isolation) é fundamental.
- Mito do IPv6: O IPv6 eliminou o protocolo ARP, substituindo-o pelo Neighbor Discovery Protocol (NDP). No entanto, sem extensões de segurança como o SEND (Secure Neighbor Discovery), o NDP é igualmente vulnerável a ataques de NDP Spoofing.
Como Detectar e Mitigar na Sua Rede
A defesa contra o ARP Spoofing deve ocorrer em múltiplas camadas, priorizando a infraestrutura de rede e o monitoramento contínuo.
1. Monitoramento e Detecção
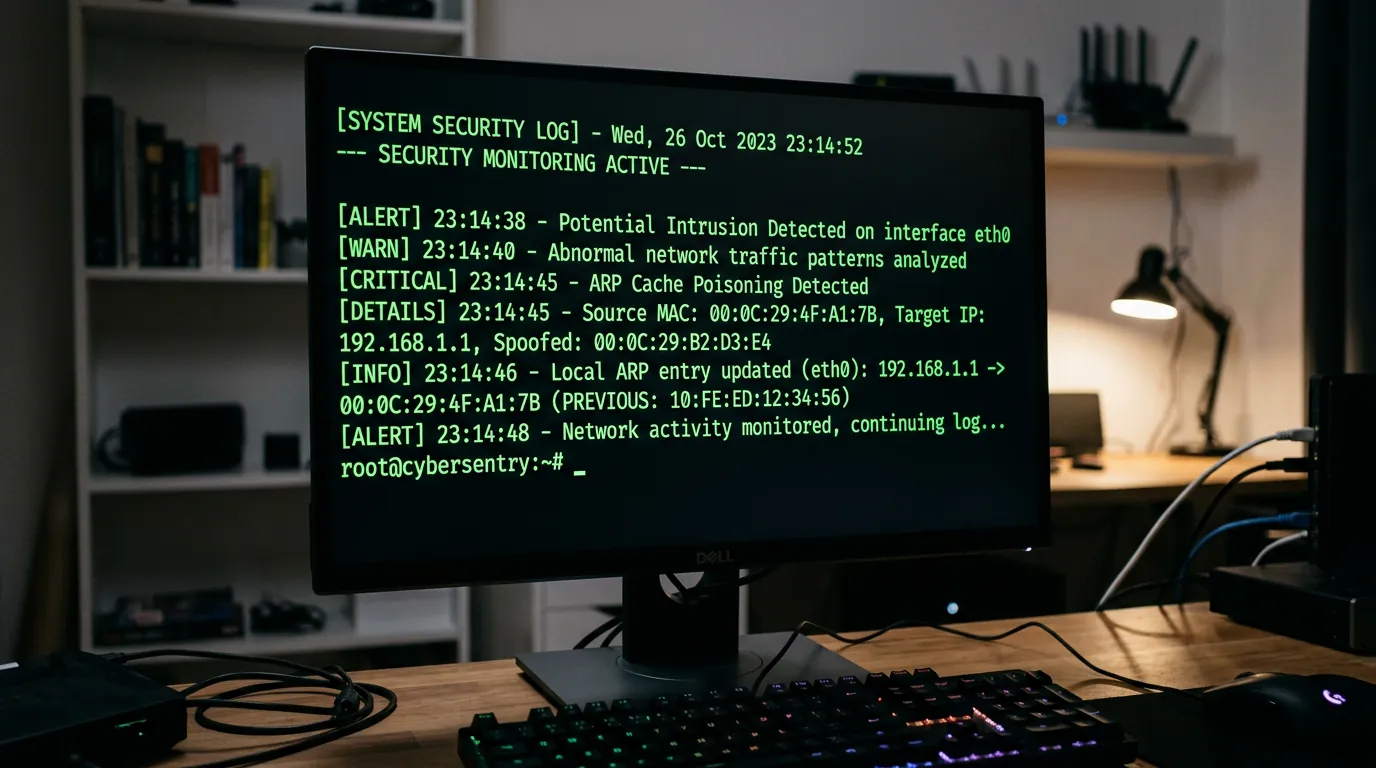
Muitos administradores acreditam que o comando manual arp -a (que revela o cache local e pode mostrar dois IPs com o mesmo MAC) é suficiente. Na prática, atacantes modernos envenenam o cache de forma intermitente. A detecção eficaz exige ferramentas dedicadas. O uso de filtros do Wireshark ou a captura de pacotes via tcpdump são práticas recomendadas para análise de tráfego suspeito, aliados a sistemas de detecção de intrusão (IDS).
2. Proteção na Infraestrutura (DAI)
O mecanismo de defesa padrão e mais robusto é a Inspeção Dinâmica de ARP (Dynamic ARP Inspection - DAI). Padrão em switches corporativos, o DAI intercepta pacotes ARP em portas não confiáveis e os valida contra o banco de dados de DHCP Snooping. Além disso, é importante gerenciar o tempo de expiração do cache. Em roteadores Cisco, por exemplo, o tempo padrão de expiração de uma entrada dinâmica é de 14.400 segundos (4 horas), janela que os atacantes exploram enviando pacotes contínuos.
3. O Futuro da Detecção: Inteligência Artificial
O estado da arte na detecção de anomalias ARP envolve Machine Learning. Estudos recentes (2025-2026) publicados na Atlantis Press demonstram que algoritmos como Random Forests alcançaram 95% de precisão na detecção de spoofing em redes IoT. Modelos de Deep Learning (CNN e LSTM) estão sendo aplicados para extrair características espaciais e temporais do tráfego malicioso em tempo real, embora haja um debate em aberto sobre o alto consumo de processamento dessas soluções em hardwares de borda (Edge).
Perguntas Frequentes
Usar HTTPS impede que eu seja vítima de ARP Spoofing?
Não. O HTTPS criptografa os dados transferidos, impedindo que o invasor leia senhas ou mensagens em texto claro. No entanto, o atacante ainda consegue interceptar o tráfego, mapear padrões de uso, derrubar a sua conexão (DoS) ou tentar reverter a criptografia através de técnicas como SSL Stripping.
O comando arp -a é suficiente para descobrir se estou sendo atacado?
O comando arp -a exibe a tabela ARP local e pode revelar se dois endereços IP diferentes estão associados ao mesmo endereço MAC (um forte indício de ataque). Contudo, como os ataques modernos podem ser intermitentes, a recomendação técnica é utilizar softwares de monitoramento contínuo de rede e IDS.
Redes IPv6 sofrem com ARP Spoofing?
O protocolo ARP é exclusivo do IPv4. Redes IPv6 utilizam o NDP (Neighbor Discovery Protocol). Apesar da mudança de protocolo, o NDP sofre de vulnerabilidades estruturais semelhantes e é suscetível ao NDP Spoofing, a menos que extensões de segurança específicas sejam configuradas.
Fontes
- Network Academy — https://networkacademy.io/ccna/security/dynamic-arp-inspection
- SentinelOne — https://www.sentinelone.com/cybersecurity-101/threat-intelligence/arp-spoofing/
- Vectra AI — https://www.vectra.ai/blog/spoofing
- Cisco (Configuring Dynamic ARP Inspection) — https://www.cisco.com/c/en/us/td/docs/switches/lan/catalyst9300/software/release/17-11/configuration_guide/sec/b_1711_sec_9300_cg/configuring_dynamic_arp_inspection.html
- Deepstrike.io — https://deepstrike.io/blog/arp-spoofing-explained
- Atlantis Press (Proceedings on IoT and Deep Learning for ARP Spoofing) — https://www.atlantis-press.com/proceedings/gcseseic-25/125999888


0 Comentários