

Isolar de verdade os dispositivos visitantes em uma rede Wi-Fi exige abandonar a dependência exclusiva da função básica de 'rede de convidados' dos roteadores comuns e implementar segmentação lógica através de VLANs (Virtual Local Area Networks), regras estritas de firewall (ACLs) e o recurso de Client Isolation. Essa combinação garante que visitantes e dispositivos não confiáveis acessem apenas a internet, bloqueando completamente qualquer tentativa de comunicação com a rede principal ou entre os próprios aparelhos conectados à rede secundária.
Principais Aprendizados
- Segmentação é fundamental: Criar um SSID diferente não basta; é necessário usar VLANs e ACLs para separar fisicamente e logicamente o tráfego.
- Client Isolation bloqueia malwares: Esse recurso impede que os dispositivos na rede de convidados se comuniquem entre si, evitando a movimentação lateral de ameaças.
- IoT exige isolamento: Dispositivos inteligentes devem ser tratados como visitantes permanentes, devido ao alto índice de vulnerabilidades de fábrica.
Por Que o Botão 'Guest Network' do Roteador Não Basta
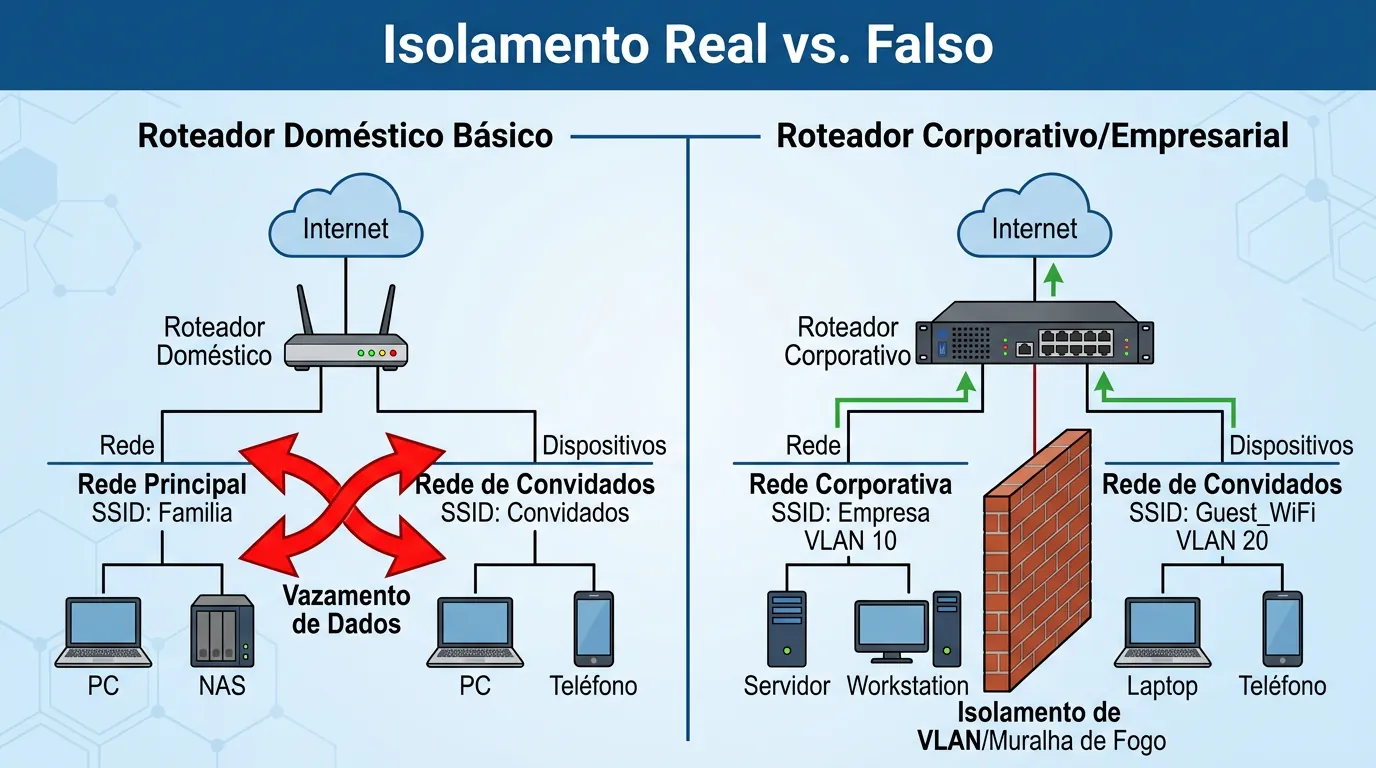
Na maioria dos roteadores fornecidos por operadoras ou voltados para o mercado doméstico, a função de rede de convidados cria um novo SSID (nome da rede) e, superficialmente, separa os usuários. No entanto, o consenso técnico aponta que essa implementação costuma ser falha. Em muitos casos, ela isola apenas os clientes Wi-Fi, mas permite que o tráfego alcance dispositivos conectados via cabo Ethernet, ou pior, não bloqueia o acesso à interface de administração do próprio roteador.
Para quem busca segurança real, a configuração deve ir além. É preciso garantir que os protocolos de segurança mais recentes estejam ativos. Entender se o seu ambiente suporta WPA2 ou WPA3 é um passo importante, pois o WPA3 introduziu melhorias significativas na proteção contra interceptação, mesmo em redes configuradas sem senha.
A Verdadeira Segmentação: VLANs e ACLs
O padrão-ouro para o isolamento de redes baseia-se no uso de VLANs (Virtual Local Area Networks), especificamente o padrão IEEE 802.1Q. Uma VLAN cria sub-redes logicamente independentes dentro do mesmo equipamento físico. Quando você atribui a rede de convidados a uma VLAN dedicada, o tráfego é encapsulado e separado do tráfego da sua rede principal, onde residem computadores corporativos, servidores ou NAS (Network Attached Storage).
Contudo, apenas criar a VLAN não impede o roteamento entre elas. É aqui que entram as ACLs (Access Control Lists) no firewall. As regras de firewall devem ser configuradas para aplicar o conceito de 'confiança zero': a VLAN de convidados deve ter permissão explícita para acessar a porta WAN (internet) e bloqueio absoluto para qualquer IP pertencente à VLAN principal. Segundo dados da Ordr, roteadores são responsáveis por mais de 75% dos ataques cibernéticos relacionados a dispositivos IoT, justamente porque, sem segmentação adequada, um dispositivo comprometido serve como ponte direta para o resto da rede.
Client Isolation: Impedindo a Movimentação Lateral
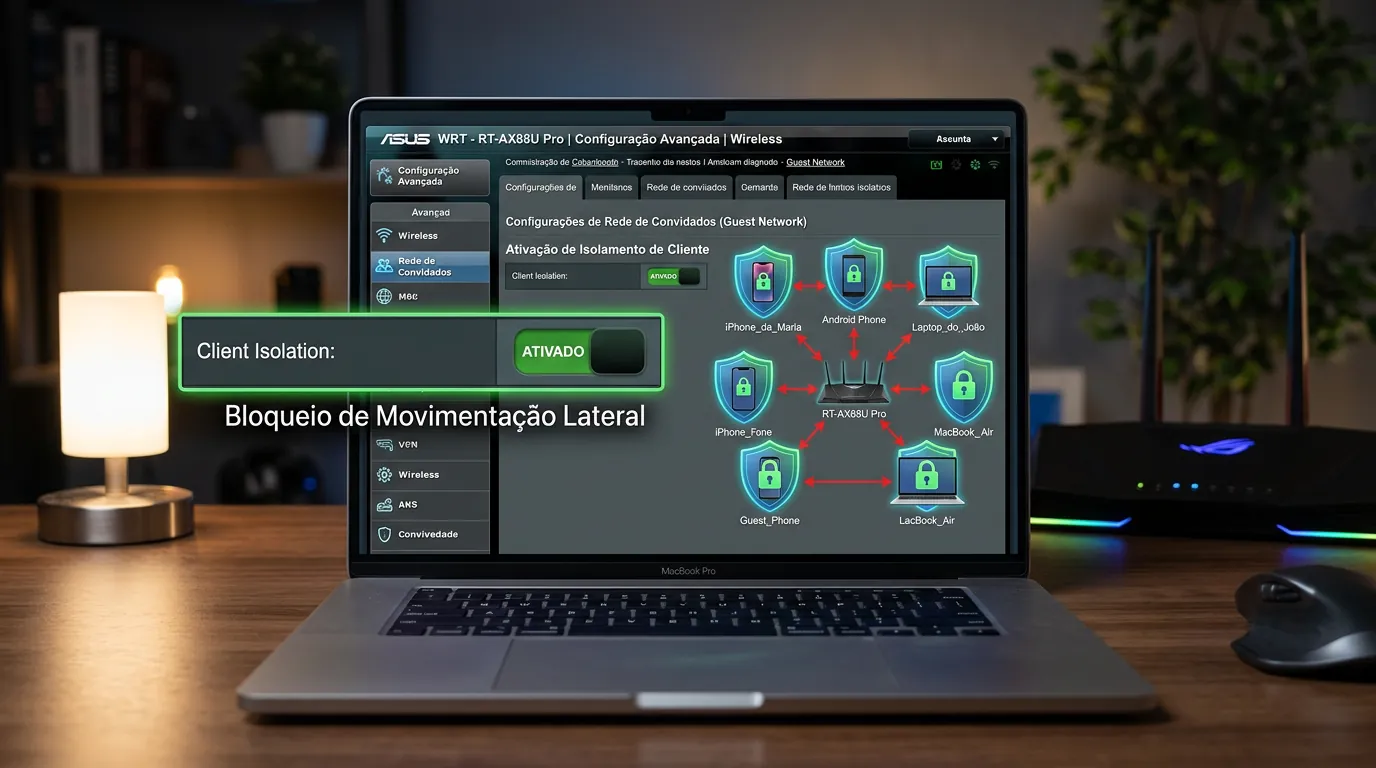
Enquanto as VLANs protegem a rede principal dos convidados, o Client Isolation (ou AP Isolation) protege os convidados uns dos outros. Este recurso atua na camada 2 (Data Link) do modelo OSI e impede que dispositivos conectados ao mesmo SSID troquem pacotes entre si.
Na prática, se um visitante conectar um laptop infectado por um ransomware com capacidade de propagação na rede (movimentação lateral), o Client Isolation garante que o malware não consiga 'enxergar' nem infectar o smartphone do visitante ao lado. A comunicação é restrita exclusivamente entre o dispositivo do cliente e o gateway de internet. De acordo com a Cloud4Wi, essa é uma configuração inegociável em ambientes públicos ou corporativos. Caso você suspeite de atividades anômalas, é útil saber como saber se alguém está usando a sua infraestrutura indevidamente.
O Perigo Silencioso dos Dispositivos IoT
A rede de convidados deixou de ser um recurso apenas para humanos. Hoje, ela é o destino padrão para a Internet das Coisas (IoT). Câmeras de segurança, lâmpadas inteligentes, smart TVs e assistentes virtuais devem ser tratados como 'convidados permanentes'.
Os números justificam essa abordagem paranoica. O mundo ultrapassou a marca de 21,1 bilhões de dispositivos IoT ativos no final de 2025, com projeção de atingir 39 bilhões até 2030. Mais alarmante é o fato de que os ataques de malware direcionados a esses dispositivos saltaram 124% na comparação ano a ano (2024-2025), segundo relatório da CNIC Solutions. Além disso, estima-se que mais de 50% dos dispositivos IoT saem de fábrica com vulnerabilidades críticas que podem ser exploradas sem autenticação. Portanto, isolá-los em uma VLAN dedicada não é preciosismo, mas uma medida básica de sobrevivência digital.
Mitos Comuns Sobre Redes de Convidados
Muitas práticas antigas de segurança Wi-Fi ainda circulam como se fossem efetivas. É importante desmistificar as mais comuns para não criar uma falsa sensação de segurança.
- Ocultar o SSID protege a rede: Ocultar o nome da rede não a torna invisível para invasores. Ferramentas básicas de captura de pacotes revelam o SSID assim que um dispositivo legítimo tenta se conectar. Além de não oferecer segurança, força os dispositivos a gastarem mais bateria procurando ativamente pela rede.
- Filtragem de MAC é suficiente: Endereços MAC transitam em texto claro pelo ar e são facilmente clonados (spoofing). Com a adoção da randomização de MAC por privacidade nos sistemas operacionais móveis modernos, manter listas de permissão tornou-se inviável e ineficaz.
- Redes abertas não podem ser seguras: Historicamente, redes sem senha permitiam que qualquer pessoa interceptasse o tráfego dos outros usuários. No entanto, com o padrão WPA3 e a introdução do recurso Wi-Fi Enhanced Open, baseado no protocolo OWE (Opportunistic Wireless Encryption), a conexão de cada usuário passa a ser criptografada individualmente, mesmo sem uma senha compartilhada, conforme documentação oficial do Android.
Perguntas Frequentes
O que é Client Isolation e por que devo ativá-lo?
O Client Isolation (ou AP Isolation) é um recurso que impede que dispositivos conectados à mesma rede Wi-Fi se comuniquem entre si. Ele deve ser ativado na rede de convidados para evitar que um dispositivo infectado por malware espalhe a ameaça para outros aparelhos na mesma rede (movimentação lateral).
Posso colocar meus dispositivos IoT na rede de convidados?
Sim, e essa é a recomendação técnica padrão. Dispositivos IoT (como lâmpadas inteligentes e câmeras) frequentemente possuem vulnerabilidades de fábrica. Colocá-los na rede de convidados (ou em uma VLAN dedicada) garante que, se forem hackeados, o invasor não terá acesso aos seus computadores e dados pessoais na rede principal.
Ocultar o nome da rede (SSID) aumenta a segurança?
Não. Ocultar o SSID não impede que ferramentas básicas de análise de rede descubram a sua existência assim que um dispositivo legítimo se conecta. Essa prática não oferece segurança real e ainda pode causar problemas de conexão e maior consumo de bateria nos dispositivos.
Fontes
- Android — https://www.android.com
- CNIC Solutions — https://www.cnicsolutions.com
- Ordr — https://ordr.net
- Cloud4Wi — https://cloud4wi.ai


0 Comentários