

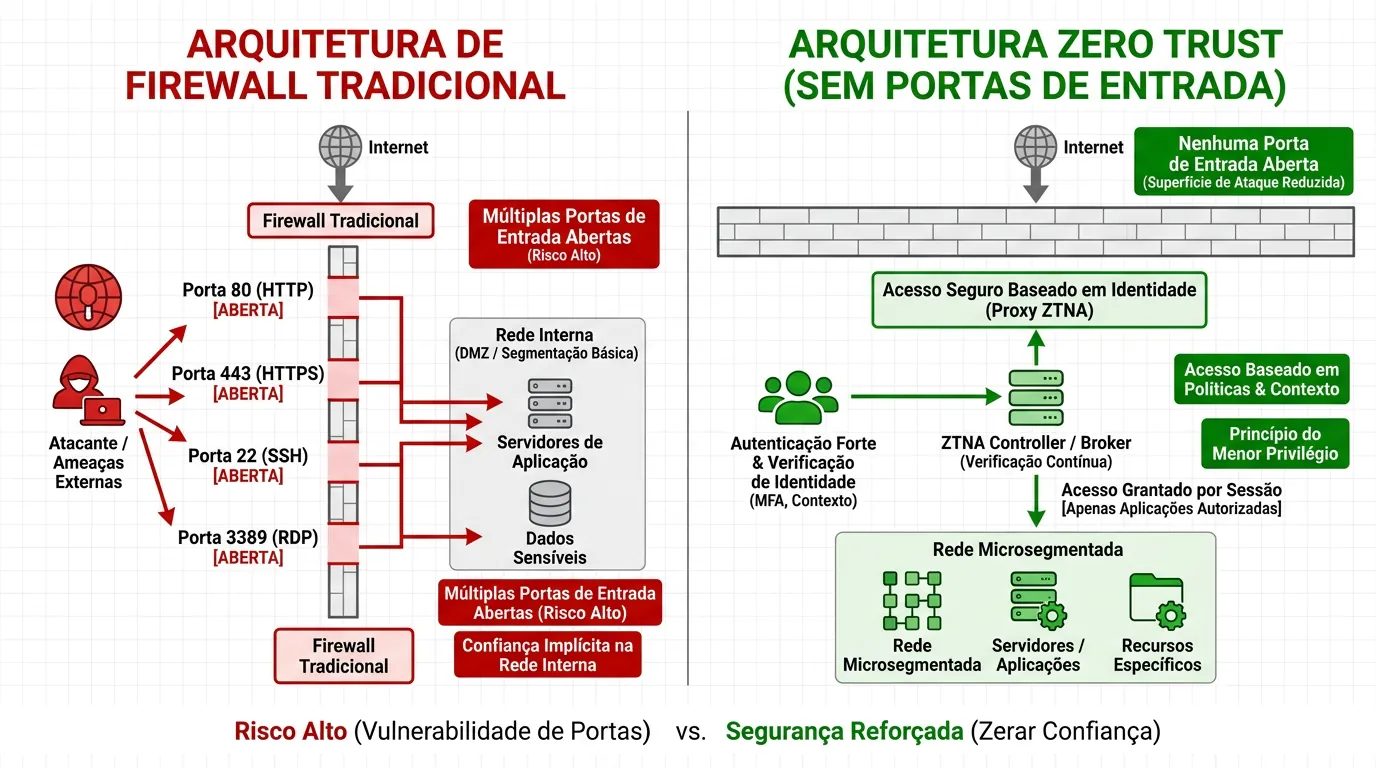
O port forwarding tradicional expõe diretamente a infraestrutura interna à internet, e portas como RDP (3389), SMB (445), Telnet (23), FTP (21) e bancos de dados sem autenticação nunca devem ser abertas publicamente. A exposição direta de serviços de administração remota ou de compartilhamento de arquivos é, atualmente, o principal vetor de acesso inicial para ataques automatizados e ransomware. A arquitetura de redes moderna exige o abandono das regras de entrada (inbound) em firewalls, substituindo-as por túneis de saída (outbound) criptografados e políticas de Zero Trust Network Access (ZTNA).
Principais Aprendizados
- RDP e SSH são os maiores alvos: Milhões de sistemas expostos sofrem ataques de força bruta contínuos, sendo a principal porta de entrada para ransomware.
- Segurança por obscuridade não funciona: Mudar a porta padrão de um serviço não engana scanners modernos, que identificam o protocolo pela assinatura do tráfego.
- Túneis Outbound substituem o Port Forwarding: Soluções modernas estabelecem conexões de dentro para fora, ocultando o IP público e eliminando a necessidade de portas abertas.
A "Lista Proibida": Portas Que Nunca Devem Ser Expostas
A transição do modelo de "confiança baseada em perímetro" para arquiteturas mais restritivas tornou obsoleta a prática de mapear portas externas diretamente para IPs internos. Certos protocolos não possuem mecanismos nativos robustos o suficiente para resistir à internet hostil.
RDP (3389) e SSH (22): Os Alvos Favoritos
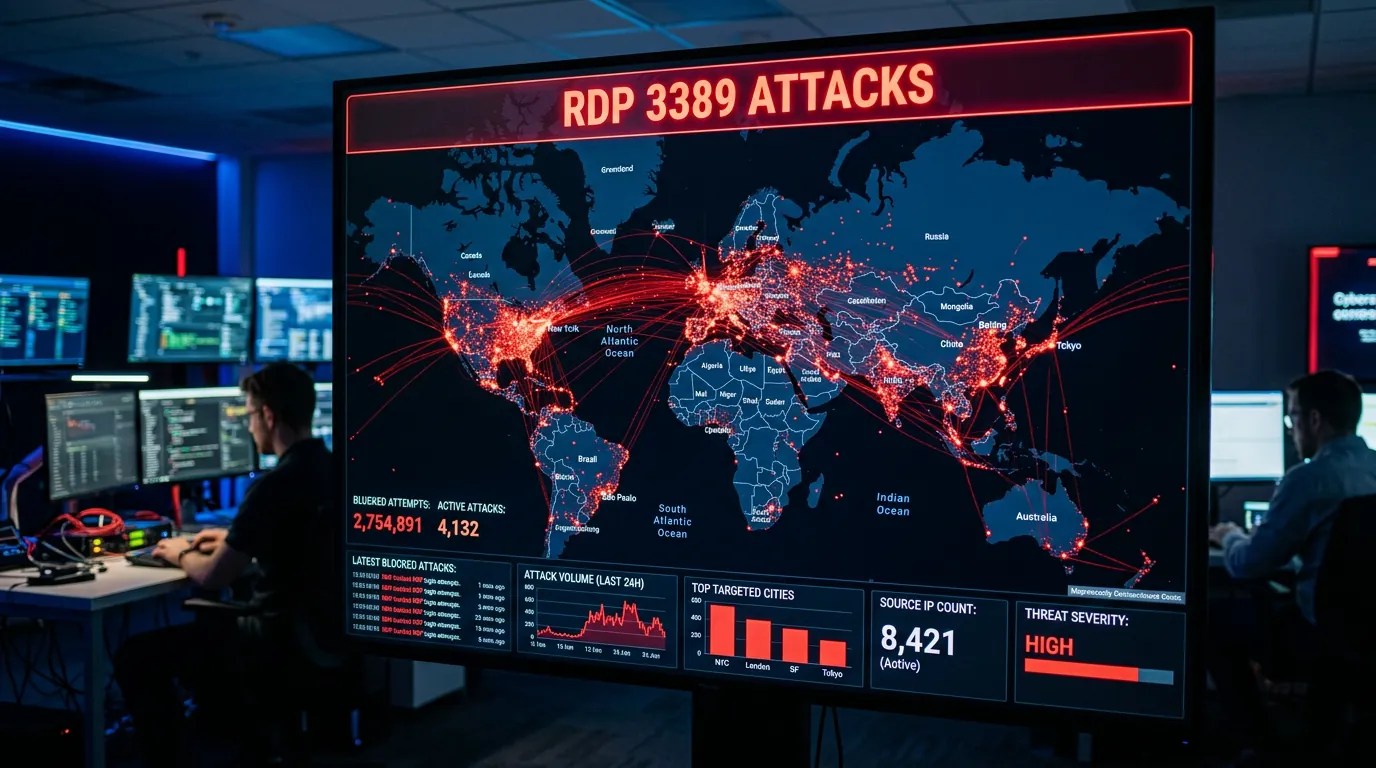
Serviços de administração remota são os mais visados por botnets. De acordo com relatórios da indústria e varreduras do Shodan, mais de 3,5 milhões de sistemas expõem a porta RDP (3389) e mais de 20 milhões expõem a porta SSH (22) publicamente. Dados da Full Armor Corp confirmam que estes são os dois vetores mais atacados globalmente.
O RDP, especificamente, é classificado como o vetor número um de acesso inicial para gangues de ransomware, conforme levantamento do Pentestpad. Uma única credencial comprometida entrega um desktop interativo completo aos invasores.
SMB (445) e Interfaces de Gerenciamento
O Server Message Block (SMB) foi projetado para redes locais confiáveis. A Cybersecurity and Infrastructure Security Agency (CISA) recomenda explicitamente o bloqueio do tráfego SMB (porta 445) no perímetro da internet. Além disso, a CISA exige que agências federais removam interfaces de gerenciamento, como BMCs (Baseboard Management Controllers) e portas de administração de roteadores, da internet pública devido à exploração ativa de vulnerabilidades.
Outros protocolos que entram no consenso de proibição absoluta incluem:
- Telnet (23) e FTP (21): Transmitem dados e credenciais em texto claro.
- Bancos de Dados: Elasticsearch (9200), MySQL (3306) ou PostgreSQL (5432) sem camadas adicionais de autenticação e túneis seguros.
Por Que o Port Forwarding Tradicional Falha na Era da Automação
O maior erro na configuração de redes domésticas ou de pequenas empresas é acreditar no mito de que "a rede não é um alvo". Ataques a portas abertas são 100% automatizados. Motores de busca voltados para infraestrutura, como Shodan e Censys, varrem todo o espaço IPv4 da internet continuamente. Uma porta aberta é descoberta e atacada em questão de minutos.
Antes de auditar a rede externa, é útil utilizar ferramentas como o Nmap na sua própria rede para identificar quais serviços locais estão ativos. Se um serviço é detectado internamente, a regra de ouro é mantê-lo lá.
O Mito da Segurança por Obscuridade
Alterar a porta do RDP de 3389 para 33899 não oferece proteção real. Scanners modernos não se baseiam apenas nos números das portas; eles realizam banner grabbing e analisam a assinatura do tráfego. Se o protocolo responder como RDP, o ataque de força bruta iniciará independentemente da porta escolhida.
Além disso, portas esquecidas são um risco crítico. O Relatório de Violação de Terceiros da SecurityScorecard apontou que 35,5% das violações se originaram de infraestrutura de terceiros, frequentemente devido a regras de port forwarding deixadas abertas temporariamente e esquecidas.
Alternativas Modernas: Túneis Outbound e ZTNA
O port forwarding conflita diretamente com os princípios do Zero Trust. Um firewall tradicional na borda não consegue distinguir um usuário legítimo de um scanner automatizado, transferindo todo o peso da segurança (e o risco de CVEs não corrigidos) para o serviço exposto.
A solução recomendada técnica e arquiteturalmente é a adoção de conectividade outbound-only (apenas saída). Tecnologias de túnel reverso, como Cloudflare Tunnels, Tailscale ou ngrok, resolvem o problema estabelecendo uma conexão do servidor interno para a nuvem.
Segundo a documentação técnica da ngrok, essa abordagem elimina completamente a necessidade de regras de firewall de entrada e IPs estáticos. É uma solução que também mitiga problemas com Carrier-Grade NAT (CGNAT), muito comum em conexões residenciais. Para implementar, basta descobrir qual programa está usando uma porta localmente, apontar o agente do túnel para o host local (ex: localhost:8080) e deixar que a plataforma gerencie a autenticação na nuvem, antes que qualquer pacote atinja a rede interna.
Mesmo com VPNs tradicionais, o consenso da área exige a implementação estrita de Autenticação Multifator (MFA). Vale lembrar que muitas invasões também ocorrem por falhas locais, sendo crucial desativar no seu roteador protocolos legados e inseguros para reduzir a superfície de ataque física e sem fio.
Perguntas Frequentes
É seguro mudar a porta padrão do RDP ou SSH para evitar ataques?
Não. Mudar a porta (segurança por obscuridade) não impede ataques. Scanners automatizados modernos identificam o serviço rodando na porta através da assinatura do protocolo e banner grabbing, iniciando ataques de força bruta independentemente da porta escolhida.
O que substitui o port forwarding tradicional de forma segura?
A recomendação técnica atual é o uso de túneis reversos (outbound tunnels) e arquiteturas Zero Trust Network Access (ZTNA). Soluções como Tailscale, Cloudflare Tunnels ou ngrok não exigem abertura de portas no firewall, pois a conexão é iniciada de dentro da rede para fora.
Por que não devo expor a porta 445 (SMB) na internet?
O protocolo SMB foi criado para redes locais e não possui as proteções necessárias contra a internet pública. É amplamente explorado por malwares e gangues de ransomware para movimentação lateral e acesso inicial, sendo seu bloqueio na borda uma diretriz oficial da CISA.
Fontes
- Full Armor Corp — The 2 Most Dangerous and Attacked Ports
- Pentestpad — RDP (3389) Penetration Testing
- CISA — Ransomware Guide
- CISA — Cybersecurity Advisory: F5 BIG-IP
- SecurityScorecard — Open Ports Cybersecurity Risks
- ngrok — Port Forwarding Security Risks


0 Comentários