

O DNS over HTTPS (DoH) esconde o conteúdo das consultas de resolução de nomes encapsulando-as dentro do tráfego HTTPS comum, o que impede a interceptação por provedores de internet e atacantes na rede local. No entanto, ele não torna o usuário invisível: o endereço IP de destino e o nome do domínio exato continuam visíveis através do Server Name Indication (SNI), transmitido em texto plano durante o estabelecimento inicial da conexão.
Principais Aprendizados
- Proteção contra MITM: O DoH criptografa a pergunta DNS, mitigando ataques de spoofing na última milha.
- Falsa sensação de anonimato: Provedores (ISPs) ainda conseguem ver o site acessado devido ao vazamento do SNI no handshake TLS.
- Solução em andamento: A adoção do padrão ECH (Encrypted Client Hello) é indispensável para fechar as brechas de visibilidade deixadas pelo DoH.
O Que o DNS over HTTPS (DoH) Esconde de Fato?
Padronizado oficialmente pela Internet Engineering Task Force (IETF) em outubro de 2018 sob a RFC 8484, o objetivo central do DoH é garantir a integridade e a confidencialidade das requisições DNS. Em uma rede tradicional, ao consultar um DNS específico, a pergunta trafega em texto plano. Isso permite que qualquer pessoa monitorando a rede saiba exatamente qual site está sendo procurado antes mesmo de a conexão com o servidor web acontecer.
O DoH resolve esse problema encapsulando a requisição DNS dentro de uma conexão HTTPS segura, utilizando a porta 443. Na prática, a consulta se mistura ao tráfego web normal, tornando impossível para o provedor de internet (ISP) ou para um administrador de rede local ler o conteúdo da requisição ou alterá-la para redirecionar o usuário a um site falso (ataque de DNS spoofing).
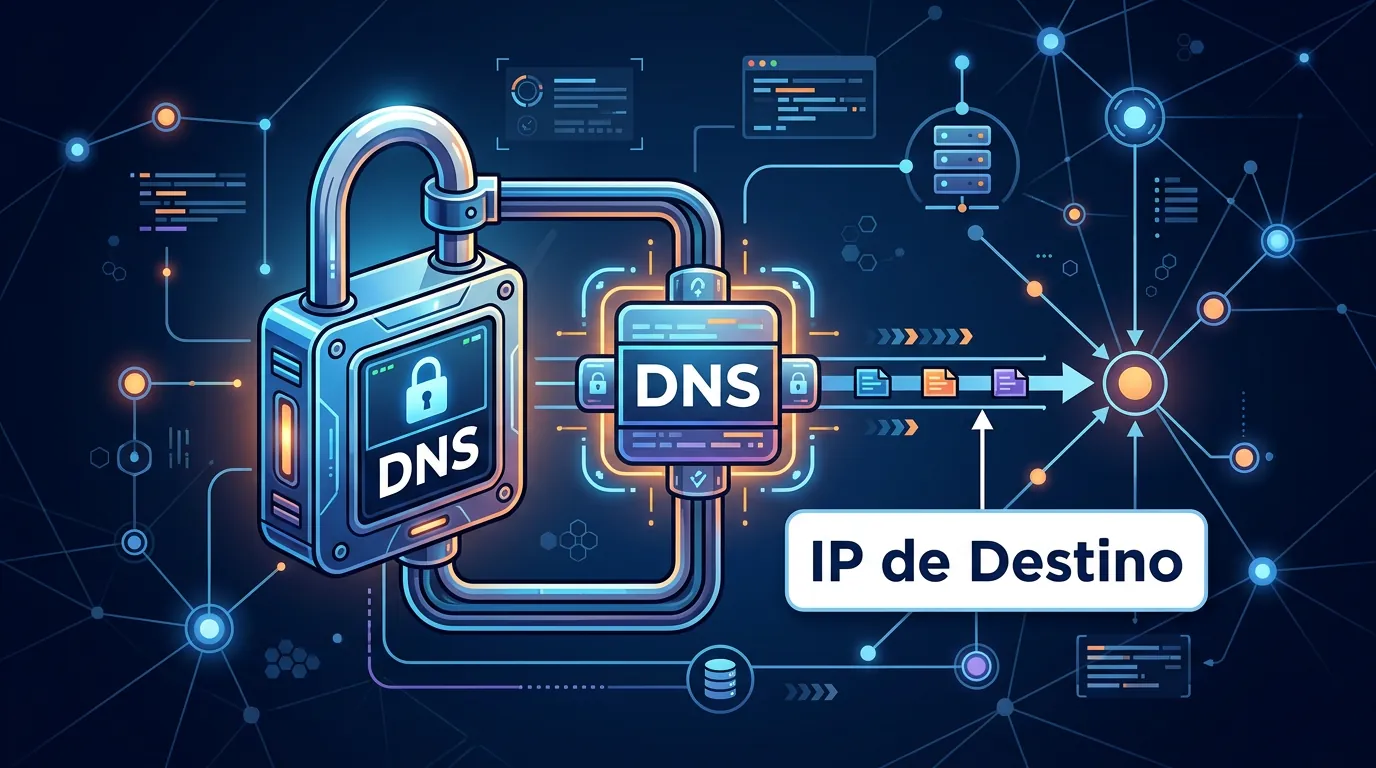
O Que Continua Visível: A Falha do SNI
Embora a consulta DNS esteja protegida, a privacidade oferecida pelo DoH é parcial. O consenso da área aponta que o DoH, de forma isolada, não impede o rastreamento da navegação. Durante o estabelecimento da conexão segura com o servidor do site (o chamado handshake TLS), o navegador do usuário precisa informar qual certificado digital está solicitando. Ele faz isso enviando o Server Name Indication (SNI).
Como o SNI é transmitido em texto plano, o provedor de internet e os roteadores no caminho continuam vendo exatamente qual domínio está sendo acessado. Além do SNI, o endereço IP de destino, o volume de dados transferidos e os horários de acesso permanecem totalmente expostos.
A Evolução Necessária: Encrypted Client Hello (ECH)
Para fechar essa lacuna de visibilidade, a indústria de segurança está em transição para o Encrypted Client Hello (ECH). Padronizado oficialmente em 3 de março de 2026 pela RFC 9849, o ECH criptografa a fase inicial do handshake TLS, ocultando finalmente o SNI.
A combinação de DoH com ECH representa o estado da arte atual para a privacidade de navegação. Esse movimento ganhou força global, refletindo-se na infraestrutura moderna: o Android 17 (API level 37), lançado em 2026, passou a suportar o ECH nativamente. Desenvolvedores que utilizam bibliotecas atualizadas configuradas com DoH conseguem garantir um túnel de privacidade ponta a ponta, ocultando o domínio do ISP. Detalhes técnicos sobre a padronização do ECH podem ser verificados na documentação publicada pela IETF e pesquisadores da área.
O Impacto na Segurança Corporativa
Se por um lado o DoH protege o usuário doméstico, por outro, ele cria um enorme ponto cego para redes corporativas. Como o protocolo opera na porta 443, administradores de rede não conseguem bloqueá-lo facilmente sem quebrar o acesso à web legítima. Isso significa que o DoH frequentemente ignora o DNS do sistema operacional e "cega" firewalls, sistemas de detecção de intrusão (IDS) e filtros de malware.
Na prática, o mais recomendável para ambientes corporativos é gerenciar a resolução segura internamente. A partir da atualização de segurança de junho de 2026 (KB5094125), o Windows Server 2025 permite habilitar o DoH nativamente em seu serviço de Servidor DNS. Isso garante que o tráfego seja criptografado na rede local, mas a empresa mantém a visibilidade necessária para auditoria, sem precisar recorrer a filtros do Wireshark complexos para tentar deduzir o tráfego anômalo. Mais informações sobre a implementação corporativa estão disponíveis na documentação da Microsoft.
DoH vs. DoT: A Diferença Crucial
No segundo trimestre de 2026, o tráfego global de DNS criptografado ultrapassou 12% de todas as consultas, com o DoH superando o DoT (DNS over TLS) como transporte preferido. A diferença técnica entre eles é a porta de operação. Enquanto o DoH usa a porta 443 (camuflando-se no HTTPS), o DoT utiliza uma porta dedicada, a 853.
A recomendação técnica para privacidade em redes não confiáveis (como Wi-Fi público) é o DoH, devido à dificuldade de bloqueio. Já o DoT é frequentemente preferido por administradores de rede que desejam fornecer criptografia, mas mantendo a capacidade de fechar a porta 853 caso queiram forçar o uso de um resolvedor interno.
Perguntas Frequentes
Usar DNS over HTTPS me torna totalmente anônimo na internet?
Não. O DoH criptografa apenas a etapa de resolução de nomes (a conversão do nome do site para um endereço IP). O seu provedor de internet ainda pode ver o IP de destino com o qual você se conecta e o nome do domínio exato através do SNI (Server Name Indication).
O DNS over HTTPS substitui o uso de uma VPN?
Não. São tecnologias com propósitos diferentes. O DoH protege apenas as consultas DNS, enquanto uma VPN cria um túnel criptografado para todo o tráfego de dados do dispositivo e oculta seu endereço IP real dos sites que você visita.
Quem tem acesso aos sites que eu visito quando uso o DoH?
Ao ativar o DoH no navegador, a visibilidade das suas requisições DNS é transferida do seu provedor de internet local para o provedor do serviço DoH (como Cloudflare ou Google). Eles recebem e processam suas consultas em texto plano nos servidores deles.


0 Comentários