

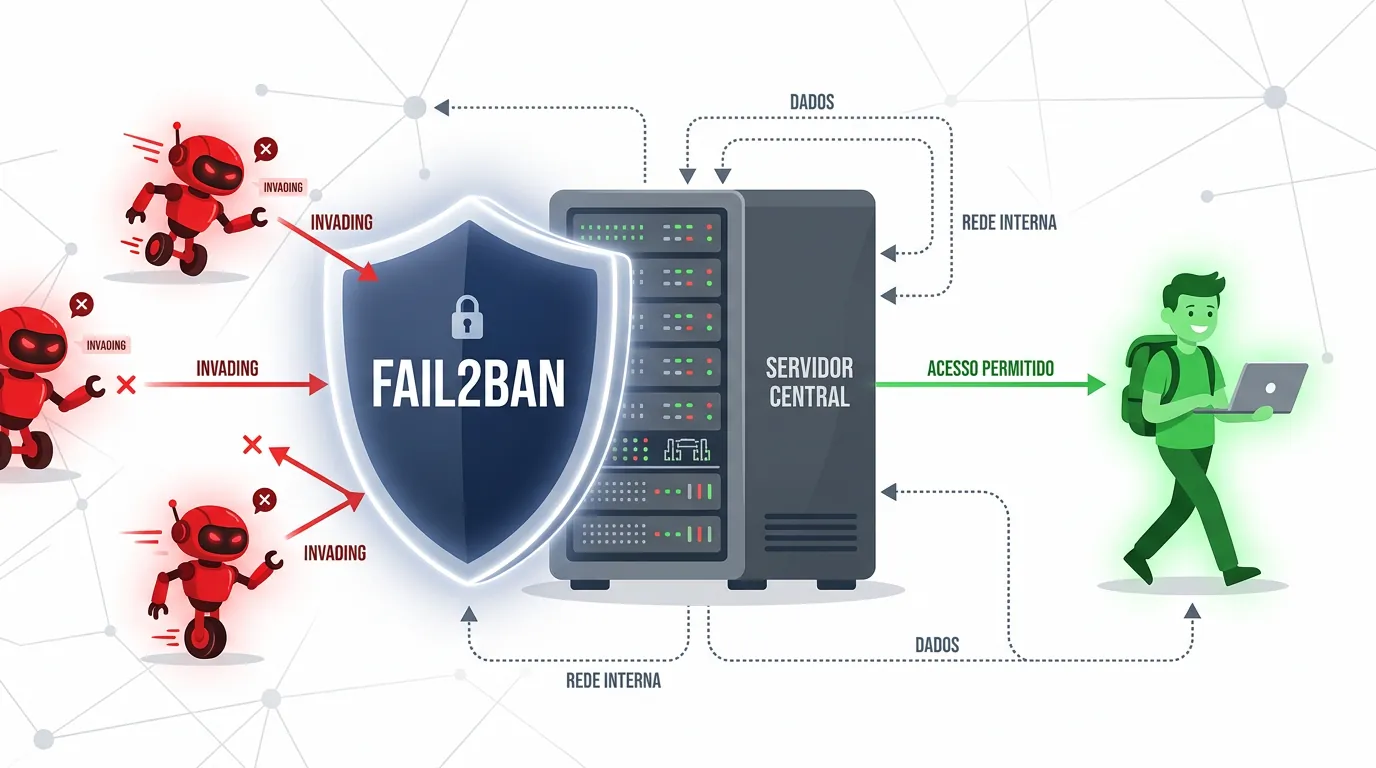
O Fail2ban é um Sistema de Prevenção de Intrusões (IPS) que bloqueia ataques de força bruta ao monitorar os arquivos de log do servidor e atualizar dinamicamente as regras do firewall local para banir endereços IP maliciosos. Em vez de atuar como um firewall independente, ele lê registros de serviços como SSH, Apache e Nginx, identificando padrões de falha de autenticação e isolando os atacantes antes que consigam comprometer o sistema.
Principais Aprendizados
- O Fail2ban não substitui um firewall; ele o complementa atualizando regras dinamicamente.
- A configuração segura exige a criação de um arquivo
jail.local, mantendo ojail.conforiginal intacto. - Banimentos temporários progressivos são mais eficientes do que banimentos permanentes, que podem sobrecarregar o roteamento do servidor.
O Cenário Atual dos Ataques de Força Bruta
Em 2026, a proteção contra tentativas automatizadas de invasão deixou de ser um luxo para se tornar uma exigência primária de infraestrutura. Dados recentes apontam que ataques de força bruta representam cerca de 74,4% das atividades detectadas na cadeia de ataques cibernéticos, consolidando o roubo de credenciais como a técnica mais comum no mundo, segundo levantamento da Seven Insurance Brokers.
Criado originalmente em outubro de 2004 e escrito em Python, conforme documentado pela Wikipedia, o Fail2ban mantém sua relevância por ser uma ferramenta leve e madura, distribuída sob licença GNU GPL v2. A versão mais recente, 1.1.1, lançada em agosto de 2026, aprimorou a estabilidade e a integração nativa com o systemd, garantindo que a ferramenta continue eficiente mesmo em ambientes Linux modernos.
Como o Fail2ban Funciona na Prática
A arquitetura da ferramenta baseia-se na leitura contínua de logs, como o /var/log/auth.log ou os registros do journald. Quando um IP atinge um limite predefinido de falhas de autenticação, o Fail2ban aciona o firewall do sistema operacional (como iptables, UFW, firewalld ou nftables) para descartar os pacotes daquela origem.
De acordo com a ArchWiki, um recurso crítico para os dias de hoje é o suporte nativo à detecção e bloqueio de endereços IPv6, presente desde a versão 0.10. Isso garante que as defesas do servidor não sejam contornadas pela simples transição de protocolo de rede.
A Regra de Ouro da Configuração: jail.local
O consenso absoluto da área de segurança em servidores é que a configuração padrão do Fail2ban nunca deve ser alterada diretamente no arquivo jail.conf. Atualizações do pacote frequentemente sobrescrevem esse arquivo, apagando todas as customizações. A recomendação técnica é criar um arquivo jail.local, que tem precedência sobre o arquivo de configuração global.
Dentro desse arquivo, três parâmetros definem o comportamento do bloqueio:
- findtime: A janela de tempo em que as falhas são contabilizadas.
- maxretry: O número de tentativas falhas permitidas dentro do findtime.
- bantime: O tempo de duração do banimento do IP.
Vale ressaltar que o Fail2ban atua em sinergia com outras camadas de segurança. Configurar o SSH com chave criptográfica e desativar o login por senha é o primeiro passo; o IPS entra em seguida para derrubar as conexões de bots que ficam poluindo os logs e consumindo banda.
Fail2ban vs CrowdSec: O Debate Atual
Apesar de sua onipresença, a ferramenta enfrenta concorrência de soluções baseadas em inteligência coletiva, como o CrowdSec. Há uma controvérsia em aberto sobre a eficiência do modelo isolado do Fail2ban em 2026. A Obscyra Group destaca que o CrowdSec compartilha IPs maliciosos em uma rede global, bloqueando atacantes antes mesmo que eles atinjam o seu servidor.
Por outro lado, o Fail2ban continua sendo a escolha preferida para ambientes que exigem privacidade total, redes isoladas (air-gapped) ou para administradores que não desejam depender de APIs de terceiros. Contudo, é preciso atenção ao consumo de recursos: a análise de logs baseada em expressões regulares (regex) é extremamente leve em servidores pequenos, mas pode gerar alto consumo de CPU e I/O de disco em servidores com tráfego massivo, conforme apontado pela Onidel. Nesses cenários, otimizar a infraestrutura, possivelmente implementando um proxy reverso bem configurado, ajuda a mitigar a carga direta na aplicação.
Mitos e Erros Comuns na Configuração
Um dos maiores mitos é acreditar que o Fail2ban protege contra ataques DDoS volumétricos. Na realidade, ele atua na camada de aplicação (Layer 7). Em um ataque DDoS massivo nas camadas 3 ou 4, o tráfego continuará esgotando a banda do servidor, mesmo que o iptables descarte os pacotes. Outro equívoco é achar que a ferramenta serve apenas para SSH; ela possui filtros nativos para dezenas de serviços, como WordPress, Postfix e FTP.
O erro mais comum, no entanto, é o administrador esquecer de configurar a diretiva ignoreip (whitelist) no arquivo local. Sem adicionar o próprio IP residencial ou da VPN à lista de permissões, é extremamente fácil causar um autobanimento ao errar uma senha ou ao rodar um Nmap na sua própria rede para testes de auditoria interna.
A prática recomendada atual também desaconselha banimentos permanentes. Atacantes rotacionam IPs constantemente; banir permanentemente incha a tabela de roteamento do firewall e causa lentidão. O ideal é utilizar o recurso bantime.increment, que aumenta exponencialmente o tempo de bloqueio para IPs reincidentes.
Perguntas Frequentes
O Fail2ban substitui a necessidade de um firewall no servidor?
Não. O Fail2ban não é um firewall autônomo, mas sim um gerenciador dinâmico. O servidor ainda precisa de um firewall bem configurado (como UFW ou nftables) com políticas de negação por padrão (deny-by-default). O Fail2ban apenas insere regras temporárias de bloqueio com base nos logs.
É seguro banir permanentemente os IPs detectados pelo Fail2ban?
A recomendação técnica é evitar banimentos permanentes. Como as botnets utilizam proxies e rotacionam IPs frequentemente, banir endereços de forma definitiva incha as tabelas do firewall e degrada a performance de rede do servidor. O mais indicado é usar a diretiva bantime.increment para bloqueios temporários progressivos.
O Fail2ban protege apenas a porta 22 (SSH)?
Não. Embora seja amplamente conhecido por proteger o SSH, o Fail2ban possui filtros (jails) pré-configurados para dezenas de serviços, incluindo servidores web (Apache, Nginx), servidores de e-mail (Postfix, Dovecot), FTP e até aplicações web como o WordPress, bastando habilitá-los na configuração.


0 Comentários