

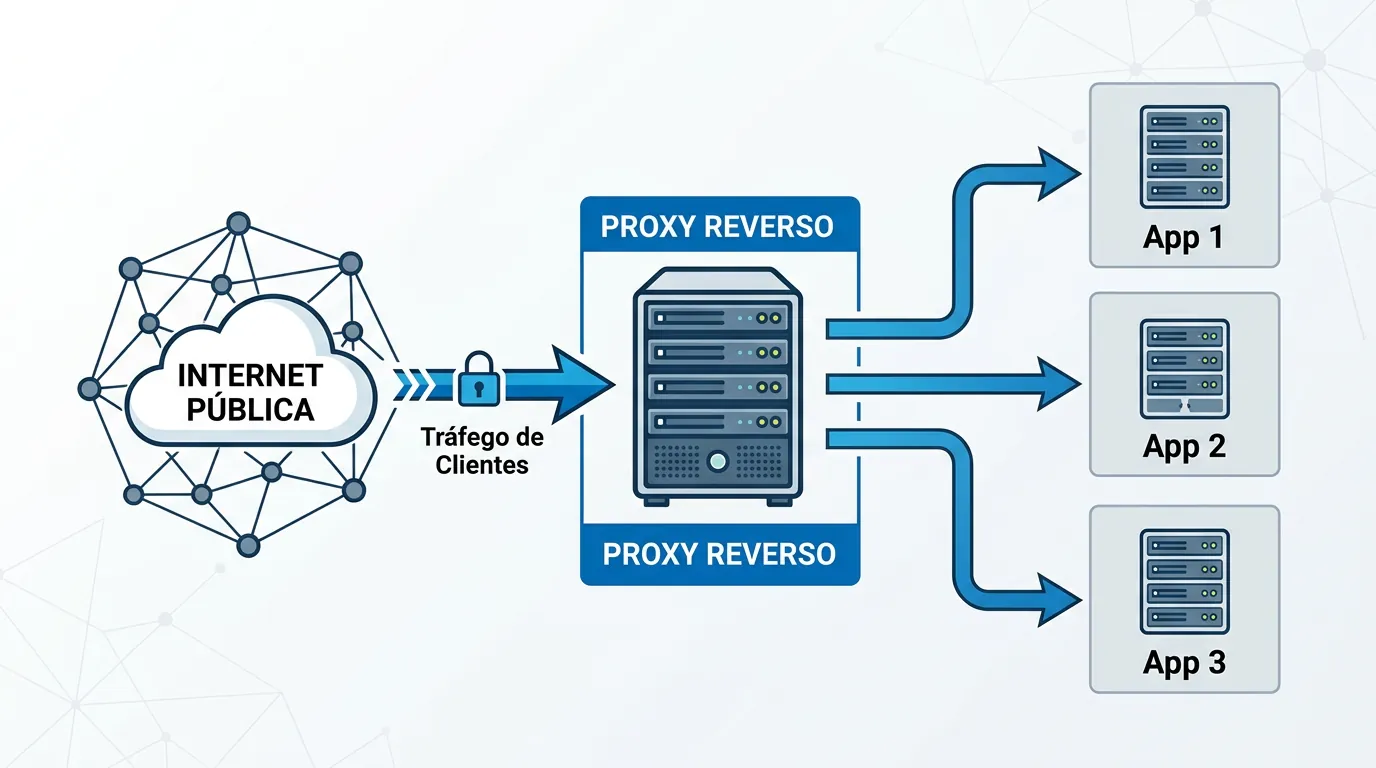
Um proxy reverso é um servidor intermediário posicionado entre a internet pública e os servidores internos (backend), responsável por interceptar, inspecionar e rotear as requisições dos usuários para a aplicação correta. Em vez de expor múltiplos serviços em portas diferentes, ele centraliza o tráfego nas portas padrão (80 e 443), garantindo segurança, balanceamento de carga e gestão centralizada de certificados HTTPS.
Principais Aprendizados
- Centraliza o tráfego web, atuando como um "porteiro" que evita a exposição direta de servidores internos à internet.
- Automatiza a emissão e renovação de certificados SSL/TLS, sendo uma peça fundamental para arquiteturas de autohospedagem.
- Exige configuração rigorosa, pois falhas no repasse de cabeçalhos podem abrir brechas para ataques de FrontJacking e Path Traversal.
Como Funciona um Proxy Reverso na Prática?
Na arquitetura tradicional, um usuário acessa diretamente o endereço IP e a porta de um servidor web. Contudo, essa abordagem se torna insustentável quando há necessidade de rodar múltiplas aplicações na mesma máquina. É aqui que o proxy reverso entra em ação. Ele assume o endereço IP público e escuta todo o tráfego HTTP e HTTPS. Quando uma requisição chega, ele lê o cabeçalho do host (por exemplo, app.seudominio.com) e encaminha o pacote internamente para a porta correta onde o serviço correspondente está rodando.
O consenso da área aponta que o uso dessa tecnologia deixou de ser apenas uma boa prática para se tornar o padrão ouro, impulsionado pelas arquiteturas nativas em nuvem e pela conteinerização com Docker e Kubernetes. Dados de mercado reforçam essa adoção: segundo a Zion Market Research, o mercado global de servidores proxy foi avaliado em US$ 4,29 bilhões em 2023 e tem projeção de atingir US$ 7,59 bilhões até 2032.
Por Que a Autohospedagem e Empresas Precisam de Um?
Administrar infraestruturas, seja em um homelab ou em escala corporativa, exige controle estrito sobre o tráfego. O proxy reverso resolve três problemas estruturais críticos.
Segurança e Ponto Único de Entrada
É unanimidade entre especialistas de segurança que expor serviços de backend diretamente à rede pública é um risco severo. O proxy atua como uma fronteira de confiança (Trust Boundary). Ao decidir publicar um serviço, o tráfego passa primeiro por essa camada, que pode descartar requisições maliciosas antes mesmo que elas cheguem à aplicação vulnerável. Isso é crucial para definir o que deve ou não se expor na internet.
Gestão Automática de HTTPS
Na autohospedagem moderna, não é mais aceitável gerenciar criptografia manualmente. O proxy reverso realiza a terminação SSL/TLS, centralizando os certificados. Ferramentas modernas integram-se nativamente ao protocolo ACME, permitindo gerar um certificado SSL válido e renová-lo automaticamente, reduzindo a carga administrativa a zero.
Balanceamento de Carga e Performance
Existe um mito comum de que proxies causam lentidão. A realidade é o oposto. Quando configurados corretamente, eles melhoram a performance através do cache de conteúdo estático, compressão (como gzip ou brotli) e distribuição do tráfego entre múltiplos servidores (Load Balancing), garantindo alta disponibilidade.
As Ferramentas Mais Usadas no Mercado (2026)
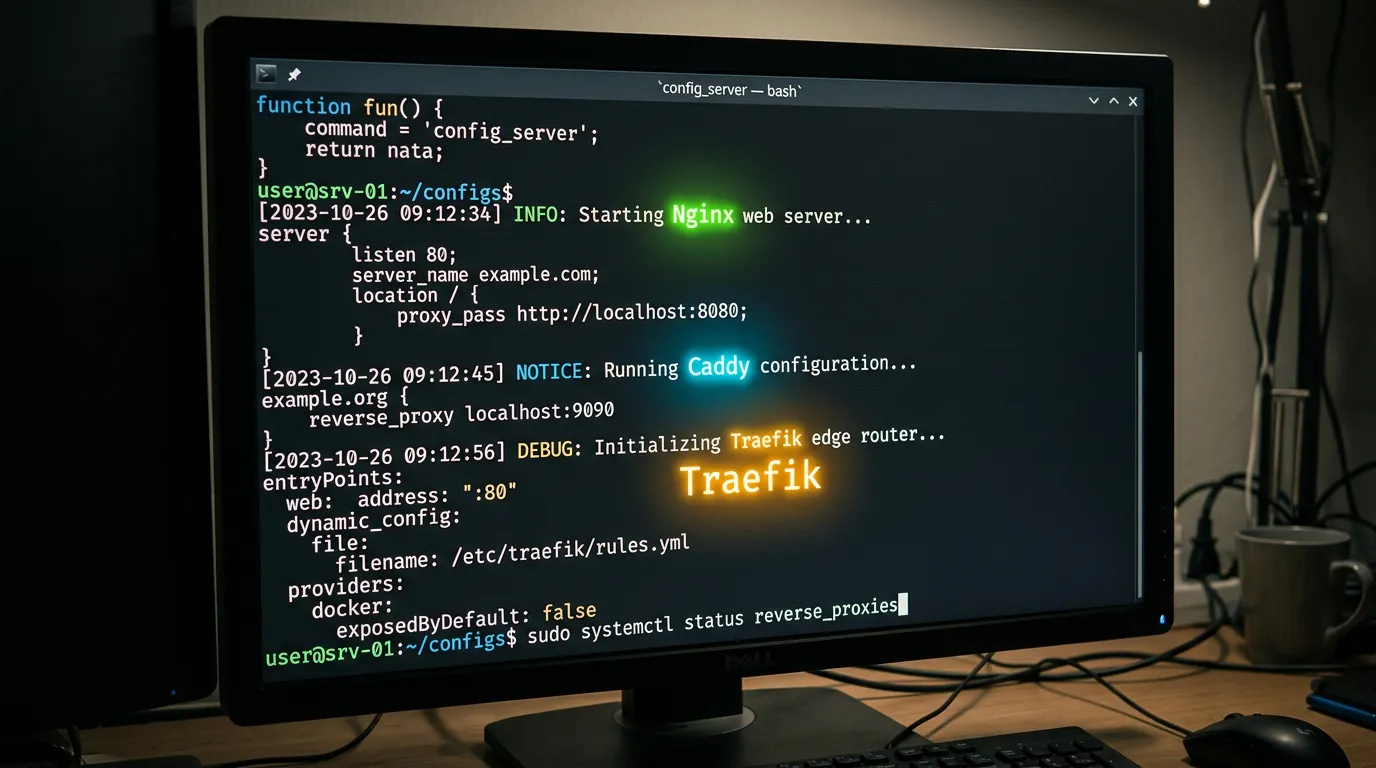
A escolha da ferramenta ideal depende do ambiente e do nível de automação desejado. O mercado atual consolidou quatro grandes nomes:
- Nginx: Mantém sua posição como a solução mais testada para infraestruturas tradicionais. Suas versões mais recentes (1.30.4 estável e 1.31.4 mainline) oferecem controle absoluto via arquivos de configuração estáticos.
- Caddy: Focado em simplicidade. Até agosto de 2026, o Caddy (v2.11.4) ultrapassou 75.000 estrelas no GitHub. Seu maior diferencial é o provisionamento automático de HTTPS sem necessidade de scripts externos.
- Traefik: A escolha primária para ambientes dinâmicos. Com mais de 64.000 estrelas (v3.7.11), ele deriva suas rotas automaticamente lendo labels do Docker e Kubernetes, eliminando a reescrita constante de arquivos.
- Cloudflare: Em escala de borda (edge), a Cloudflare vai além de uma simples CDN. Em setembro de 2026, ela atua como proxy reverso para cerca de 25% de todos os sites globais, detendo mais de 84% do mercado identificável dessa tecnologia, segundo a W3Techs.
Riscos e Vulnerabilidades Comuns
Apesar de adicionar uma camada de proteção, proxies reversos mal configurados introduzem novas superfícies de ataque. Um erro clássico no Nginx envolve a configuração incorreta de barras finais (Trailing Slashes) em blocos de localização, o que resulta em vulnerabilidades de Path Traversal, permitindo a leitura de arquivos não autorizados.
Além disso, pesquisadores da Cyesec documentaram recentemente a técnica de "FrontJacking". Esse ataque explora o uso indevido das variáveis $uri e $document_uri no Nginx, permitindo que invasores injetem cabeçalhos de host forjados. Outro ponto de atenção são as falhas de normalização de cabeçalhos HTTP, evidenciadas por vulnerabilidades entre 2025 e 2026 (como a CVE-2025-48865 e CVE-2025-64484), que permitiram o bypass de autenticação (Header Smuggling). A recomendação técnica é que os servidores de backend não confiem cegamente nos cabeçalhos repassados sem validações rigorosas.
Perguntas Frequentes
Qual a diferença entre proxy e proxy reverso?
O proxy tradicional (ou forward proxy) atua em nome do cliente, ocultando a identidade do usuário que acessa a internet. O proxy reverso atua em nome do servidor, ocultando a infraestrutura de backend dos usuários da internet.
O proxy reverso substitui um Firewall ou WAF?
Não. Um proxy reverso padrão apenas encaminha o tráfego. Se a aplicação backend tiver falhas (como SQL Injection), o proxy repassará o ataque. Para proteção real, é necessário integrar um WAF (Web Application Firewall) ao proxy.
Qual é o melhor proxy reverso para iniciantes em autohospedagem?
Na prática, o Caddy é amplamente recomendado para iniciantes devido à sua sintaxe simples e à configuração nativa e automática de certificados HTTPS, eliminando a complexidade de configuração manual.
Fontes
- W3Techs — https://w3techs.com/technologies/overview/proxy
- Guideflow / Zion Market Research — https://guideflow.com
- Cyesec — https://cyesec.com
- WZ-IT — https://wz-it.com
- Security Boulevard — https://securityboulevard.com


0 Comentários