

Para publicar um serviço na internet sem ter um IP fixo e contornar bloqueios como o CGNAT, a solução técnica padrão é utilizar túneis de saída (outbound tunnels), como Cloudflare Tunnel, Tailscale Funnel ou uma infraestrutura própria com VPS e WireGuard. Em vez de abrir portas no roteador aguardando conexões externas, um software no servidor local inicia uma conexão criptografada para uma rede externa, que recebe o tráfego público e o devolve em segurança para a máquina local.
Principais Aprendizados
- O CGNAT impede o redirecionamento de portas tradicional, tornando serviços de Dynamic DNS (DDNS) inúteis para aceitar conexões de entrada.
- Túneis de saída (outbound-only) contornam bloqueios de rede e ocultam o IP real do servidor, aumentando drasticamente a segurança.
- A escolha da ferramenta depende da aplicação: Cloudflare para tráfego web, Tailscale para integração rápida e VPS com WireGuard para privacidade total.
Por Que o Port Forwarding Tradicional Parou de Funcionar?
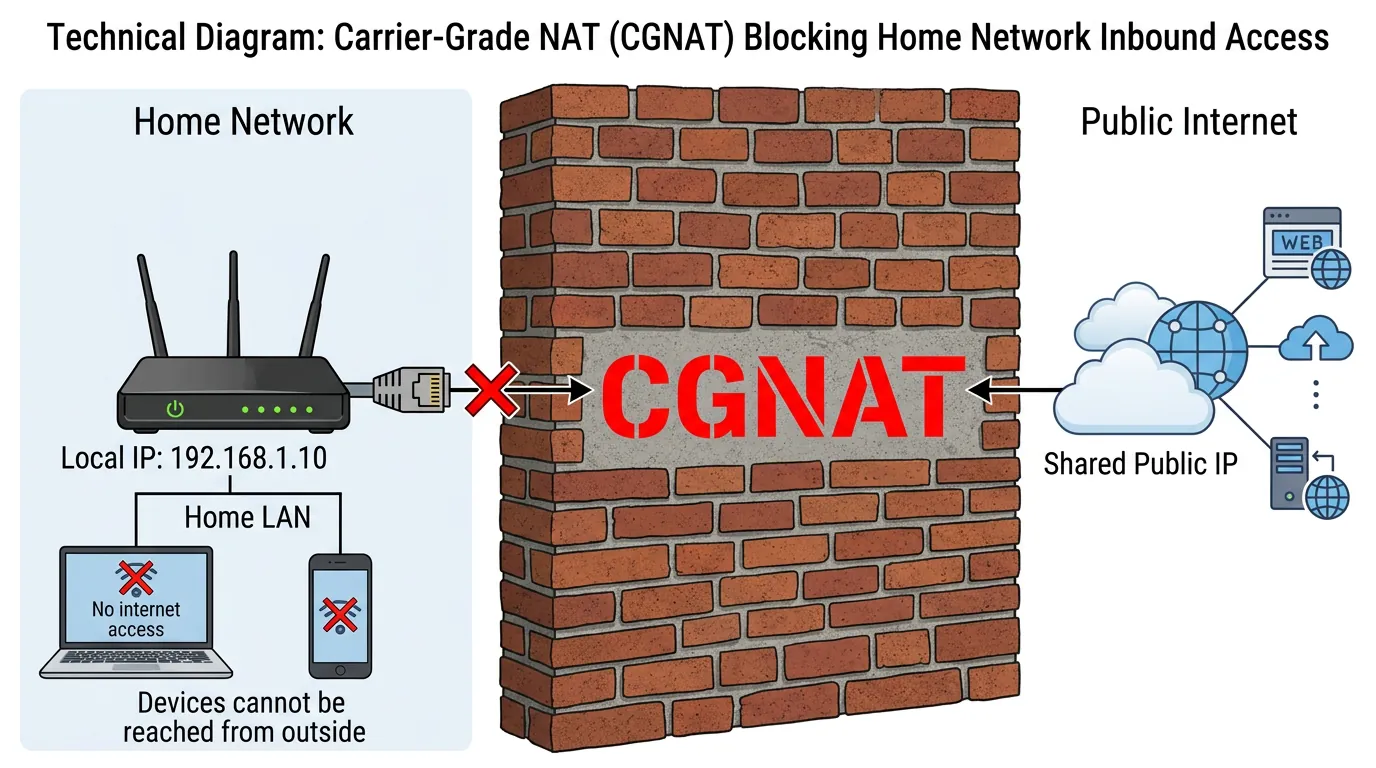
A escassez global de endereços IPv4 forçou os provedores de internet (ISPs) a adotarem o CGNAT (Carrier-Grade NAT) em massa. Essa tecnologia compartilha um único IP público entre dezenas ou centenas de clientes. Como o usuário final não possui controle sobre o roteamento desse IP público na infraestrutura do provedor, é impossível aceitar conexões de entrada não solicitadas. Na prática, isso elimina a viabilidade de realizar o redirecionamento de portas no roteador doméstico.
Um mito comum é acreditar que serviços de Dynamic DNS (DDNS) resolvem esse problema. O DDNS apenas atrela um domínio a um IP que muda constantemente. No entanto, se o usuário está atrás de um CGNAT, o IP público reportado pertence ao provedor. O tráfego chegará até o provedor e será descartado, pois não há rota para a rede local do usuário.
A Solução Moderna: Túneis de Saída (Outbound Tunnels)
O estado da arte em infraestrutura para contornar IPs dinâmicos e CGNAT baseia-se em conexões exclusivamente de saída. Um daemon (serviço em segundo plano) instalado no servidor local inicia uma conexão para um servidor de borda na nuvem. Quando um usuário acessa o domínio na internet, o servidor de borda encaminha esse tráfego de volta pelo túnel já estabelecido.
Isso substitui a necessidade de configurar port forwarding com segurança, pois o firewall local permanece fechado para a internet externa. Além de funcionar em qualquer rede, o servidor local, seja ele um Raspberry Pi ou uma infraestrutura rodando no Proxmox para iniciantes, fica invisível para rastreadores de portas (como o Shodan).
Principais Ferramentas para Expor Serviços Locais
1. Cloudflare Tunnel (Redes de Borda)
Operado via daemon cloudflared, o Cloudflare Tunnel é considerado o padrão da indústria para aplicações web (HTTP/S). Ele cria túneis seguros para a rede global da Cloudflare, oferecendo proteção contra DDoS e um Web Application Firewall (WAF) embutido no plano gratuito. De acordo com o XDA Developers, esta é a forma mais robusta de contornar o CGNAT nativamente para serviços baseados em web. É importante notar que abusar do serviço gratuito para tráfego intenso de mídia não-HTML (como streaming de vídeo) pode violar os termos de serviço da plataforma.
2. Tailscale Funnel (Redes Mesh)
Para quem já utiliza a rede mesh da Tailscale, o recurso Funnel permite expor serviços locais à internet pública via HTTPS usando os servidores de relay da empresa. No entanto, o consenso da área aponta para uma limitação arquitetônica: segundo a SSD Nodes, o Funnel restringe o tráfego público exclusivamente às portas 443, 8443 e 10000, o que pode inviabilizar a exposição de servidores de jogos ou aplicações que exigem portas customizadas.
3. Pinggy e Alternativas ao Ngrok (Túneis CLI)
Historicamente, o Ngrok foi a ferramenta mais popular para túneis temporários. Contudo, mudanças recentes restringiram severamente seu plano gratuito, impondo limites de 1 GB de transferência, 20.000 requisições HTTP e a inserção de uma página de aviso (interstitial) que quebra webhooks e integrações de API. Como alternativa, plataformas como o Pinggy ganharam tração. O Pinggy permite criar túneis reversos utilizando apenas o protocolo SSH nativo do sistema operacional, sem a necessidade de instalar binários de terceiros.
A Rota Faça-Você-Mesmo (DIY): VPS + WireGuard
Para quem busca controle total e deseja manter um servidor de arquivos em casa sem depender da infraestrutura de terceiros, a arquitetura recomendada envolve alugar um VPS (Virtual Private Server) de baixo custo. A configuração padrão consiste em instalar um servidor VPN WireGuard no VPS e conectar o servidor local a ele. No VPS, um proxy reverso (como Traefik, Nginx ou HAProxy) recebe o tráfego da porta 80/443 e o encaminha através do túnel VPN diretamente para o serviço local.
Privacidade vs. Conveniência: A Controvérsia da Terminação TLS
O maior debate técnico nesse cenário envolve a terminação TLS (criptografia HTTPS). Ao utilizar serviços como o Cloudflare Tunnel, a Cloudflare atua como proxy reverso, o que significa que ela descriptografa o tráfego em seus servidores antes de enviá-lo pelo túnel. Do ponto de vista da privacidade, dados sensíveis (como cofres de senhas ou arquivos pessoais em nuvem) passam descriptografados por equipamentos de terceiros. Para aplicações críticas, a recomendação técnica é adotar a arquitetura VPS + WireGuard, onde a criptografia ponta a ponta é mantida estritamente entre o cliente final e o servidor local.
Perguntas Frequentes
O que é CGNAT e por que ele impede o redirecionamento de portas?
O Carrier-Grade NAT (CGNAT) é uma técnica usada por provedores para compartilhar um único IP público IPv4 entre vários clientes. Como o IP público não é exclusivo do seu roteador, as configurações de port forwarding locais são ignoradas pela infraestrutura do provedor, bloqueando conexões de entrada.
Um serviço de DDNS (Dynamic DNS) resolve o problema do CGNAT?
Não. O DDNS apenas aponta um nome de domínio para o seu IP público atual. Se você está em um CGNAT, esse IP é compartilhado. O tráfego chegará ao provedor, mas não conseguirá atravessar a rede até o seu roteador específico, pois a porta não pode ser aberta no equipamento do provedor.
É seguro usar túneis como o Cloudflare Tunnel?
Sim, do ponto de vista de segurança de rede, é mais seguro do que abrir portas no roteador, pois seu IP local não é exposto à internet e o firewall permanece fechado para conexões de entrada. No entanto, deve-se estar ciente de que a Cloudflare descriptografa o tráfego HTTPS em seus servidores (terminação TLS) antes de encaminhá-lo ao túnel.
Fontes
- XDA Developers (Cloudflare Tunnels Bypass CGNAT) - https://www.xda-developers.com/cloudflare-tunnels-bypass-cgnat/
- SSD Nodes (Tailscale Serve vs Funnel) - https://blog.ssdnodes.com/blog/tailscale-serve-vs-funnel/
- Pinggy (SSH Tunnels) - https://pinggy.io/
- RSINC (CGNAT e Cloudflare Tunnels) - https://rsinc.com/cgnat-cloudflare-tunnels/


0 Comentários