

Obter um certificado SSL gratis com Let's Encrypt exige o uso de um cliente ACME, como o Certbot, para provar o controle sobre o dominio via desafios HTTP-01 ou DNS-01 e configurar a renovacao automatica no servidor. Em 2026, com a reducao da validade dos certificados para ciclos de 45 a 64 dias e a transicao para chaves ECDSA, a automacao continua com suporte ao protocolo ARI (ACME Renewal Information) deixou de ser opcional e tornou-se um requisito tecnico absoluto para manter a seguranca e a disponibilidade de aplicacoes web.
Principais Aprendizados
- A validade padrao dos certificados Let's Encrypt foi reduzida, tornando a renovacao manual inviavel e exigindo clientes ACME atualizados com suporte a ARI.
- A criptografia ECDSA substituiu o RSA como padrao, oferecendo handshakes TLS mais rapidos e menor consumo de processamento nos servidores.
- Validacoes via DNS-01 permitem emitir certificados Wildcard e protegem servidores internos, eliminando a necessidade de expor portas na internet.
O Novo Padrao Global do HTTPS
O Let's Encrypt consolidou-se como a maior Autoridade Certificadora (CA) do mundo. Segundo dados da propria instituicao em seu ISRG 2025 Annual Report, a infraestrutura atende a mais de 762 milhoes de sites, emitindo cerca de 10 milhoes de certificados diariamente e mantendo mais de 540 milhoes de certificados ativos simultaneamente. Esse volume colossal confere a CA cerca de 65,3% do market share global de certificados SSL.
A mudanca arquitetural mais critica no ecossistema atual e a reducao do ciclo de vida dos certificados. O Let's Encrypt iniciou a transicao da validade padrao de 90 dias para 64 dias, com o objetivo final de 45 dias. Isso significa que as renovacoes passarao a ocorrer por volta do 30º dia de uso. O consenso da area aponta que a intervencao manual para renovar SSL e uma falha grave de arquitetura. Alem disso, a raiz cruzada antiga do ISRG Root X1 expirou em 2024, e a do ISRG Root X2 em setembro de 2025, exigindo que os servidores utilizem cadeias ECDSA diretas, sem depender de assinaturas cruzadas legadas.
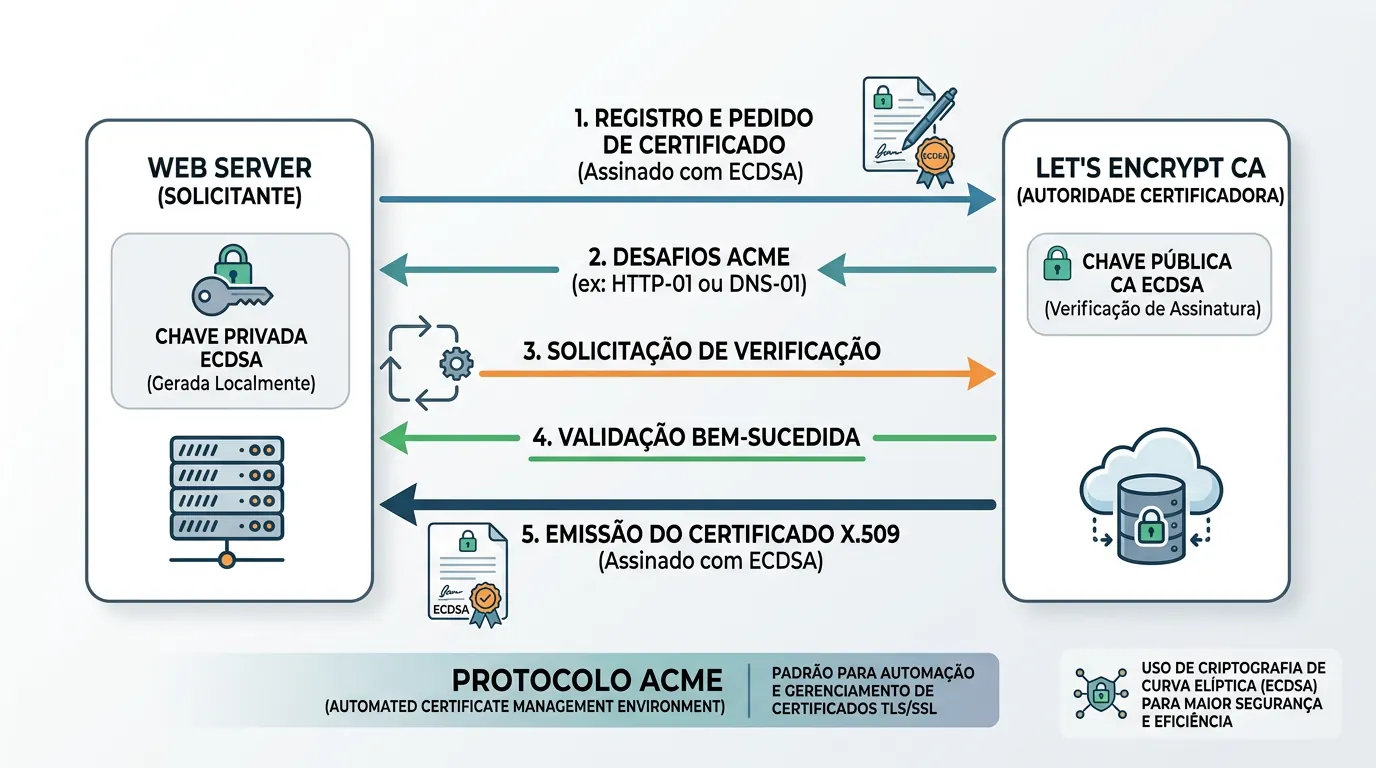
Pre-requisitos e Desafios de Validacao
Antes de iniciar a emissao, e essencial garantir que o dominio esteja apontando corretamente para o IP do servidor. E possivel consultar um DNS especifico para confirmar a propagacao. O Let's Encrypt utiliza desafios (challenges) para validar a propriedade do dominio. Os dois metodos principais sao:
- HTTP-01: O cliente ACME cria um arquivo temporario no servidor web. O Let's Encrypt tenta acessar esse arquivo via porta 80 (HTTP). E o metodo mais simples, mas exige que o servidor esteja acessivel externamente.
- DNS-01: Exige a criacao de um registro TXT especifico no DNS do dominio. E o metodo obrigatorio para emitir certificados Wildcard (*.dominio.com) e e ideal caso voce precise publicar um servico na internet sem expor o servidor web diretamente durante a validacao.
O Passo a Passo Real com Certbot
O cliente ACME mais utilizado e o Certbot. Para lidar com a reducao do tempo de vida dos certificados sem sobrecarregar a infraestrutura, a recomendacao tecnica e utilizar a versao 5.8.0 ou superior, que possui suporte nativo e aprimorado ao protocolo ARI. O ARI permite que o cliente saiba dinamicamente o momento exato de renovar o certificado.
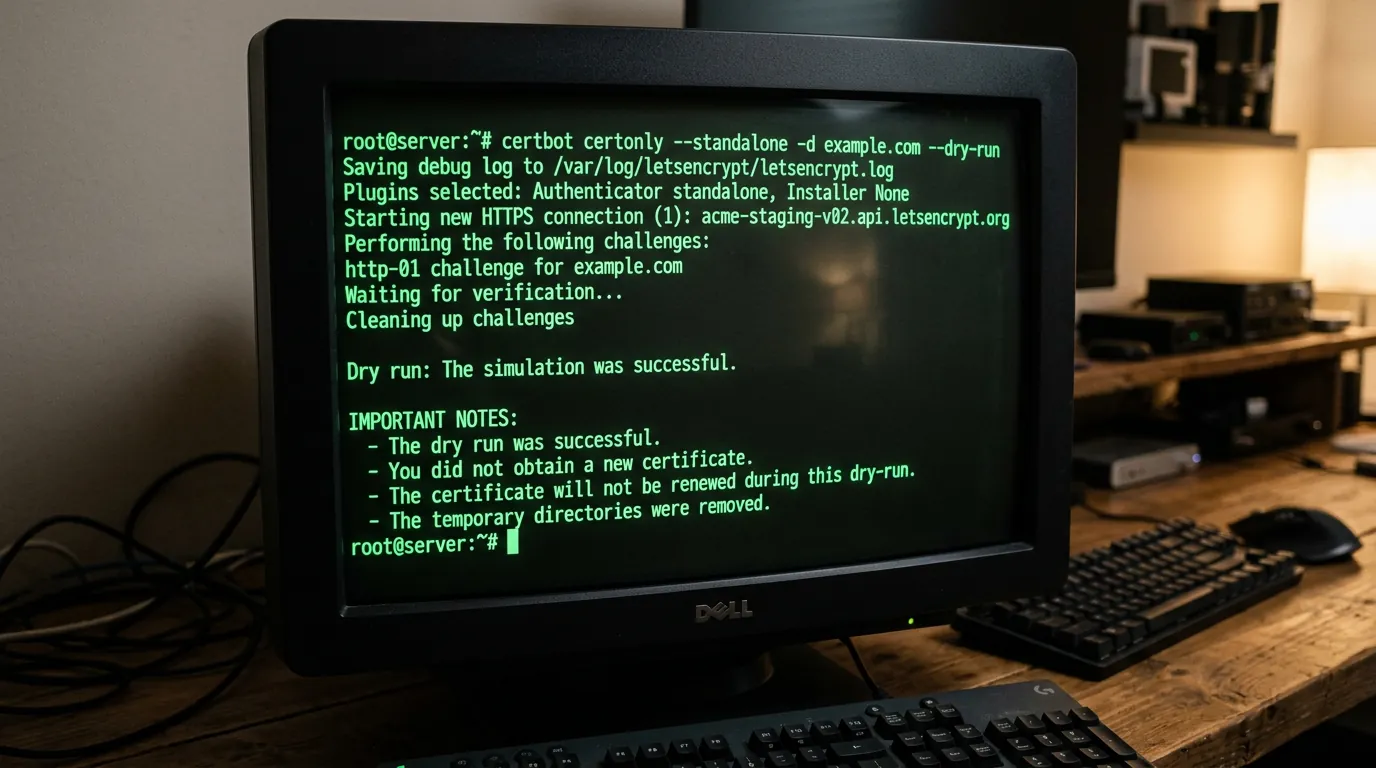
1. Testando no Ambiente de Staging
Um erro comum e testar a emissao diretamente em producao. O Let's Encrypt possui rigorosos limites de requisicao, como o limite de 50 certificados por dominio registrado a cada 7 dias, e 5 certificados exatos (duplicados) por semana. Falhas repetidas bloquearao o dominio temporariamente. O consenso absoluto e sempre utilizar o ambiente de testes primeiro, adicionando a flag --dry-run ao comando.
2. Emissao e Automacao (Hooks)
Para um servidor web Nginx tradicional usando o desafio HTTP-01, o comando de emissao real seria: certbot --nginx -d seudominio.com.br. Caso utilize um firewall restritivo, lembre-se de criar regra por porta para permitir o trafego na porta 80 durante o desafio e na porta 443 de forma permanente.
Apos a emissao, o Certbot renova os arquivos no disco, mas o servidor web mantem o certificado antigo na memoria. Na pratica, o mais recomendavel e configurar um hook de pos-renovacao para recarregar o servico automaticamente. Isso e feito adicionando o parametro --deploy-hook "systemctl reload nginx". Com isso, os cron jobs ou systemd timers do Certbot gerenciarao todo o ciclo de vida de 45 a 64 dias de forma invisivel e sem interrupcoes.
Perguntas Frequentes
O certificado gratis do Let's Encrypt e menos seguro que o pago?
Nao. A criptografia (seja RSA ou o padrao atual ECDSA) e exatamente a mesma e segue os mesmos padroes da industria. A diferenca e que o Let's Encrypt emite apenas certificados de Validacao de Dominio (DV), nao oferecendo Validacao de Organizacao (OV) ou Estendida (EV), que atestam a identidade legal da empresa.
Preciso abrir a porta 443 no firewall para o Let's Encrypt validar meu dominio?
Nao. O desafio padrao HTTP-01 utiliza exclusivamente a porta 80 (HTTP) para a validacao. Ja o desafio DNS-01 nao utiliza nenhuma porta do servidor web, validando a propriedade apenas atraves de registros TXT no DNS.
O que acontece se eu testar a emissao muitas vezes e der erro?
Testar diretamente em producao frequentemente esgota o limite de 5 falhas ou duplicacoes por semana, bloqueando a emissao de novos certificados para o dominio por dias. Por isso, e obrigatorio o uso da flag --dry-run para testar configuracoes no ambiente de Staging.


0 Comentários