

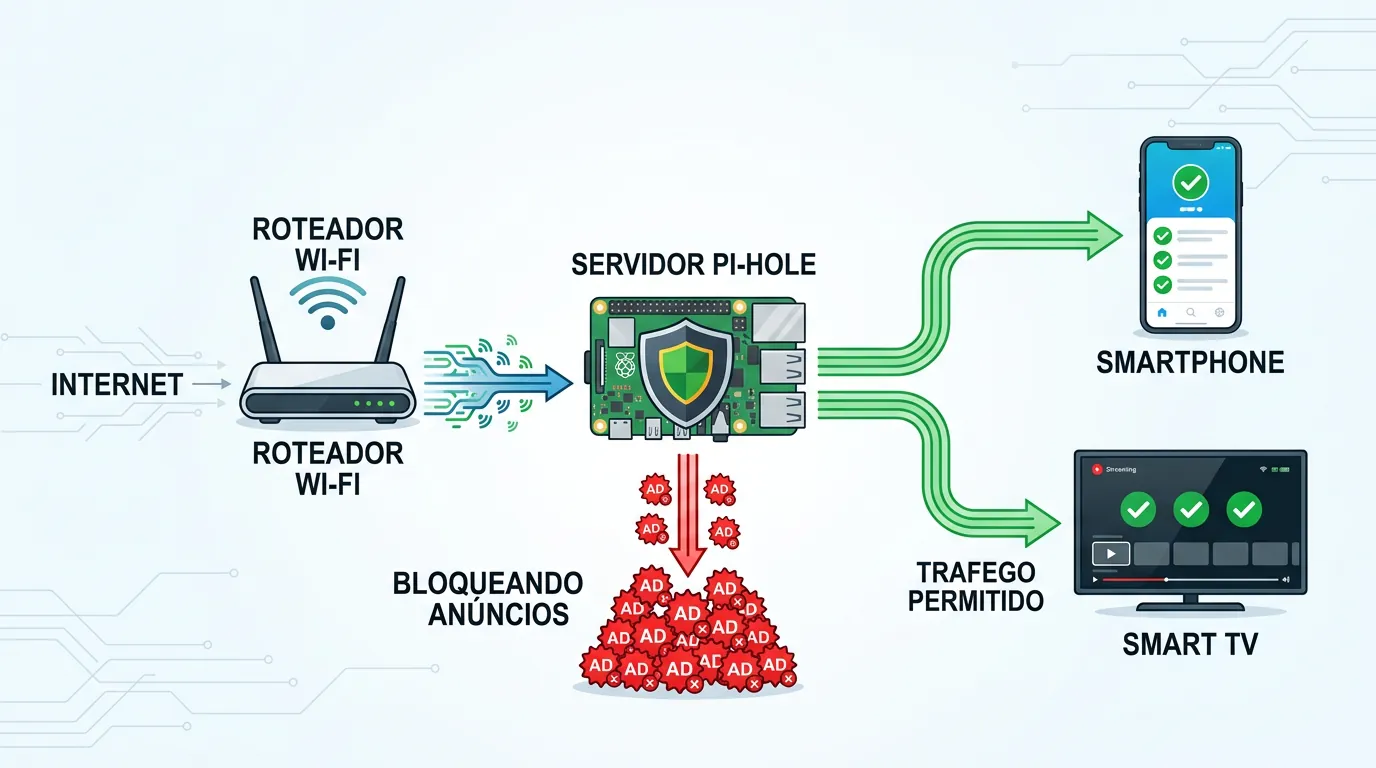
O Pi-hole é uma solução de código aberto que atua como um servidor DNS local (conhecido como DNS sinkhole) para bloquear anúncios e rastreadores em toda a rede. Ao interceptar requisições de resolução de nomes de domínio feitas por qualquer dispositivo conectado, ele consulta listas de bloqueio e, caso o domínio seja malicioso ou publicitário, retorna um endereço IP nulo, impedindo o carregamento do anúncio diretamente na raiz, antes mesmo de chegar a aparelhos como Smart TVs, smartphones e PCs.
Principais Aprendizados
- Funciona no nível da rede, eliminando a necessidade de instalar extensões bloqueadoras em cada dispositivo individualmente.
- Não consome banda de internet; na verdade, acelera o carregamento das páginas ao impedir o download de scripts pesados.
- Possui limitações técnicas contra anúncios inseridos do lado do servidor (SSAI), como os vídeos patrocinados do YouTube.
O Que É e Como Funciona um DNS Sinkhole?
Quando um usuário acessa um site, o dispositivo precisa traduzir o nome do domínio (como exemplo.com) em um endereço IP. Se o Pi-hole estiver configurado como o servidor DNS principal da rede (geralmente distribuído via roteador ou servidor DHCP), todas essas requisições passam por ele primeiro.
O mecanismo de ação não envolve a filtragem do tráfego de dados em si. Conforme detalhado pela SlashGear, quando um domínio malicioso é identificado nas listas de bloqueio (blocklists), o Pi-hole simplesmente responde à requisição DNS com um endereço IP inválido, geralmente 0.0.0.0. Isso faz com que o dispositivo desista instantaneamente de carregar aquele elemento específico.
Para realizar esse processo com extrema rapidez, o software não utiliza servidores DNS genéricos. Ele emprega um motor próprio chamado FTL (Faster Than Light), que é um fork altamente otimizado do dnsmasq.
Requisitos e a Geração v6
No cenário atual (2026), o projeto atingiu a sua geração v6. A versão estável, lançada em julho de 2026, é composta pelo Core v6.4.3, motor FTL v6.7 (trazendo o dnsmasq v2.93 embutido) e Web v6.6. Segundo o repositório oficial no GitHub, essa geração trouxe reformulações profundas de segurança e um novo editor de concessões estáticas de DHCP.
Apesar do nome remeter ao Raspberry Pi, a instalação pode ser feita em praticamente qualquer hardware rodando Linux (como Debian, Ubuntu, Fedora e Alpine). Os requisitos mínimos de hardware são extremamente baixos:
- Memória RAM: Apenas 512 MB.
- Armazenamento: 2 GB de espaço livre (sendo 4 GB o recomendado).
- Portas de Rede: Porta 53 (TCP/UDP) para o tráfego DNS e porta 80 (TCP) para a interface web HTTP. A porta 67 (UDP) só é necessária se o Pi-hole assumir a função de DHCP.
Isso significa que é perfeitamente viável virtualizar a solução em máquinas virtuais no Proxmox ou rodá-la via containers Docker em um servidor de arquivos em casa de baixo custo.
O Mito do YouTube e os Limites do Bloqueio
O erro mais comum na adoção de bloqueadores de rede é a expectativa de eliminar os anúncios de plataformas de streaming de vídeo. O Pi-hole não bloqueia anúncios do YouTube, Twitch ou Spotify. O consenso da área técnica aponta que essas plataformas modernas utilizam uma tecnologia chamada Server-Side Ad Insertion (SSAI).
No SSAI, o vídeo principal e o anúncio são entregues a partir do exato mesmo domínio. Como o Pi-hole opera exclusivamente na camada de resolução de nomes (bloqueando ou liberando domínios inteiros), adicionar o domínio do anúncio à lista de bloqueio resultaria no bloqueio do próprio conteúdo que o usuário deseja assistir.
Outro mito frequente é o de que todo o tráfego da internet passa pelo servidor DNS, causando lentidão. Na realidade, apenas requisições de texto (que pesam poucos bytes) transitam por ele. O download de arquivos pesados e o streaming de vídeos vão diretamente do roteador para o dispositivo de destino.
O Desafio do DNS Criptografado (DoH/DoT)
Um desafio crescente para administradores de rede é a adoção padrão de protocolos de DNS criptografado por navegadores modernos e sistemas operacionais (como o Private Relay da Apple). O uso de DNS over HTTPS (DoH) e DNS over TLS (DoT) cria um "bypass" na rede local.
Quando isso ocorre, as requisições de DNS saem criptografadas diretamente para servidores externos, ignorando o Pi-hole. A recomendação técnica para mitigar isso envolve criar regras complexas de firewall no roteador para bloquear a porta 443 de provedores DoH conhecidos, forçando o dispositivo a usar o DNS local em fallback.
Devido a essas complexidades, há um debate contínuo na comunidade de autohospedagem envolvendo o Pi-hole e o AdGuard Home. Enquanto o Pi-hole é o pioneiro, o AdGuard Home ganha espaço por suportar DoH, DoT e DoQ (DNS over QUIC) nativamente, sem a necessidade de proxies reversos adicionais.
Perguntas Frequentes
O Pi-hole deixa a internet mais lenta?
Não. O Pi-hole processa apenas requisições de texto do DNS e não atua como proxy para o tráfego de dados. Ao bloquear o carregamento de anúncios pesados, ele costuma economizar banda e acelerar a navegação.
É obrigatório comprar um Raspberry Pi para usar o Pi-hole?
Não. Embora tenha sido criado com essa placa em mente, o software exige apenas 512 MB de RAM e pode ser instalado em qualquer hardware que rode distribuições Linux compatíveis, incluindo máquinas virtuais e instâncias na nuvem.
Por que o Pi-hole não bloqueia anúncios do YouTube?
O YouTube utiliza Server-Side Ad Insertion (SSAI), entregando o vídeo e o anúncio a partir do mesmo domínio. Como o Pi-hole bloqueia conexões em nível de domínio, bloquear o anúncio impediria o carregamento do vídeo principal.


0 Comentários