

Identificar se o celular foi clonado exige observar sete sinais imediatos — sendo os mais críticos a perda repentina de sinal da operadora ("Sem Serviço"), a desconexão automática do WhatsApp, o recebimento de códigos SMS não solicitados e o aquecimento anormal acompanhado de ações autônomas na tela. Nas redes 4G e 5G atuais, a clonagem não ocorre pela duplicação física simultânea do chip, mas sim por três vetores distintos: o sequestro da linha telefônica na operadora (SIM Swap), a tomada de conta em aplicativos de mensagens ou a instalação de um aplicativo malicioso de acesso remoto (trojan bancário). A reação imediata depende do sintoma: cortar a internet (Modo Avião) se a tela estiver agindo sozinha, encerrar sessões em "Aparelhos Conectados" no WhatsApp ou contatar a operadora por outro telefone caso o sinal de rede tenha desaparecido.
Principais Aprendizados
- Diagnóstico por sintoma: Queda total de sinal de rede aponta para sequestro de chip (SIM Swap); consumo extremo de bateria e janelas piscando indicam software espião ou trojan bancário; contatos cobrando transferências indicam invasão de WhatsApp ou criação de perfil falso.
- Códigos de discagem não detectam grampo: Comandos como
*#21#e*#62#mostram apenas o redirecionamento de chamadas de voz para a Caixa Postal da operadora e são incapazes de identificar invasões ou aplicativos espiões. - Contenção rápida salva o patrimônio: Acionar o Modo Avião interrompe ataques de acesso remoto na hora, o Mecanismo Especial de Devolução (MED 2.0) rastreia Pix fraudulentos em até cinco camadas de contas e o aplicativo Celular Seguro bloqueia linha, aplicativos bancários e IMEI.
O Que Realmente Significa Ter o Celular Clonado Hoje?
Na época das redes móveis analógicas e do início da tecnologia 2G, clonar um telefone significava copiar por rádio o número de série eletrônico do aparelho para fazer ligações na conta de outra pessoa. Com a criptografia mútua dos chips modernos (USIM e eSIM) nas redes 4G e 5G, manter dois chips idênticos ativos simultaneamente na mesma rede tornou-se inviável para o cibercrime comum.
Portanto, quando um usuário percebe comportamentos anômalos e busca saber se o aparelho foi clonado, ele está enfrentando um de quatro ataques técnicos específicos:
- Sequestro de Linha ou SIM Swap (Troca de Chip): O criminoso transfere o seu número de telefone para um chip virgem ou eSIM em posse dele, seja usando documentos falsos em lojas, engenharia social ou portabilidade fraudulenta. Seu chip legítimo é desativado na hora, e o invasor passa a receber todos os seus SMS e ligações de recuperação de senha.
- Sequestro ou Espelhamento de WhatsApp (Account Takeover): A vítima é induzida a informar o código de registro de 6 dígitos recebido por SMS (transferindo a conta para o aparelho do golpista) ou tem uma sessão oculta vinculada via QR Code no recurso Aparelhos Conectados (WhatsApp Web).
- Infecção por Malware, Stalkerware ou Trojan Bancário: Um código malicioso instalado fora da loja oficial (ou camuflado em atualizações falsas) passa a monitorar o dispositivo. Quando voltado a fraudes financeiras, opera como um Remote Access Trojan (RAT), popularmente conhecido como "Golpe da Mão Fantasma". Para entender a fundo a mecânica de vigilância silenciosa, vale consultar o guia dedicado sobre app espião e rastreamento clandestino.
- Clonagem de Identificador de Hardware (IMEI Spoofing): Criminosos adulteram o número de identificação física (IMEI) de um celular roubado, gravando nele o IMEI válido de um aparelho regular para contornar o bloqueio da Agência Nacional de Telecomunicações (Anatel).
A dimensão desse cenário no país é expressiva. Segundo o relatório "O Estado dos Golpes no Brasil 2026", elaborado pela Global Anti-Scam Alliance (GASA) e divulgado pela CNN Brasil, o país registrou cerca de 34 bilhões de tentativas de golpes digitais entre março de 2025 e fevereiro de 2026 — uma média de 201,6 abordagens criminosas por cidadão adulto. No mesmo intervalo, 16,5 milhões de brasileiros tiveram prejuízos financeiros que somaram R$ 21,2 bilhões (perda média de R$ 1.287 por vítima), sendo o WhatsApp apontado por 64% dos afetados como o canal principal da fraude, seguido pelo Gmail (32%) e Instagram (22%).
7 Sinais Claros de Que Seu Celular Foi Clonado ou Invadido
Separar os sintomas pela origem técnica evita erros graves de resposta — como formatar o celular sem necessidade quando o problema ocorreu na operadora, ou tentar trocar senhas bancárias usando um aparelho cuja tela está sendo monitorada em tempo real.
1. Perda Repentina do Sinal da Operadora ("Sem Serviço")
Se o seu smartphone está em uma área com cobertura normal, as contas estão em dia e, de repente, a barra de sinal desaparece exibindo "Sem Serviço", "Somente Chamadas de Emergência" ou "SIM não provisionado", este é o indicador clássico de SIM Swap ou portabilidade fraudulenta concluída. No momento em que a operadora ativa o novo chip nas mãos do fraudador, o seu chip físico ou eSIM perde a autenticação na torre de telefonia.
De acordo com o Indicador de Tentativas de Fraude da Serasa Experian, o Brasil registrou 1.119.316 tentativas de fraude evitadas apenas em fevereiro de 2025 — o equivalente a um ataque a cada 2,2 segundos —, sendo que 5,6% dessas investidas ocorreram diretamente no setor de Telefonia e 54,3% miraram Bancos e Cartões.
2. WhatsApp Desconectado Sozinho ou Mensagens Lidas Sem Sua Ação
O WhatsApp permite que a conta principal fique ativa em apenas um número de telefone por vez, mas suporta múltiplos dispositivos vinculados. Existem dois comportamentos suspeitos aqui:
- Desconexão abrupta pedindo novo código: Uma notificação informa que seu número foi registrado em outro aparelho. Isso confirma que terceiros obtiveram o seu código de ativação via SMS (por engenharia social ou após um SIM Swap).
- Mensagens ficando azuis (lidas) ou enviadas sozinhas: Se a sua conta continua funcionando no celular, mas conversas aparecem abertas, arquivadas ou respondidas sem que você tenha tocado no aparelho, há uma sessão clandestina ativa em Aparelhos Conectados (WhatsApp Web ou Desktop).
3. Recebimento de Códigos SMS ou Ligações de Verificação Não Solicitados
Chegar um SMS com código de 6 dígitos do WhatsApp, Google, Apple, Instagram ou de instituições financeiras sem que você esteja tentando fazer login significa que alguém está tentando invadir sua conta naquele exato minuto. Muitas vezes, esse sinal é seguido por uma mensagem ou ligação de um golpista fingindo ser do suporte técnico, de uma plataforma onde você anunciou produtos — tática recorrente em golpes na OLX e marketplaces — ou de um falso funcionário bancário pedindo que você informe o número recebido.
4. Aquecimento Anormal em Repouso, Queda de Bateria e Pico de Dados
Todo smartphone esquenta quando executa jogos pesados, grava vídeos em alta resolução ou utiliza o GPS sob sol forte. Contudo, se o aparelho fica quente enquanto está parado sobre a mesa com a tela apagada, a bateria descarrega na metade do tempo habitual e o consumo de dados móveis dispara sem explicação, há forte indício de um processo oculto rodando em segundo plano.
Aplicativos de espionagem (stalkerware) e trojans de acesso remoto mantêm o processador e o modem de rede constantemente ativos para capturar áudio, localização, teclas digitadas (keylogging) e transmitir a imagem da tela para servidores de comando e controle.
5. Comportamento Autônomo na Tela e Permissões de Acessibilidade Ativas
Ícones abrindo sozinhos, brilho da tela mudando sem toque, uma tela preta ou de "Atualização do Sistema em Andamento: Aguarde 10%" surgindo logo após você digitar a senha do banco são a assinatura do golpe da "Mão Fantasma". Nessa modalidade, um operador remoto assume o controle visual do aparelho ou aplica uma janela falsa de sobreposição (overlay) para ocultar as transferências que está realizando em segundo plano.
Segundo dados da Kaspersky Security Network divulgados pelo portal Securelist, os ataques com Trojans bancários (Trojan-Banker) em smartphones Android cresceram 56% em 2025 na comparação anual. Apenas no primeiro trimestre de 2026, a empresa bloqueou 2.676.328 ataques contra dispositivos móveis e identificou 306.070 pacotes maliciosos de instalação, dos quais 162.275 eram trojans bancários — representando 52,96% de todas as ameaças móveis detectadas no período.
6. Amigos e Familiares Relatando Pedidos Urgentes de Pix em Seu Nome
De acordo com a pesquisa Radar Febraban (divulgada em abril de 2025 pela Federação Brasileira de Bancos), 38% dos brasileiros sofreram golpes ou tentativas de fraude até março de 2025. O golpe em que alguém se passa por um conhecido pedindo dinheiro no WhatsApp alcançou o segundo lugar nacional (28%), seguido de perto pelo golpe da falsa central telefônica (26%).
Na prática, a recomendação técnica exige fazer uma distinção imediata quando amigos avisam sobre pedidos de dinheiro:
- A mensagem partiu do seu próprio número: Sua conta do WhatsApp foi de fato invadida ou espelhada.
- A mensagem partiu de um número diferente usando a sua foto: Seu celular não foi clonado nem invadido. Trata-se do Golpe do Falso Perfil (ou Golpe do Número Novo), em que o golpista apenas copiou sua foto pública do WhatsApp ou redes sociais e abordou seus contatos alegando ter trocado de chip.
7. Alertas de Login em Novos Dispositivos e Movimentações Bancárias Desconhecidas
Notificações legítimas do Google, Apple ID ou redes sociais informando login em outra cidade ou modelo de aparelho, bem como avisos de compras no cartão, transferências Pix ou contratações de crédito não reconhecidas — que muitas vezes simulam ofertas fraudulentas de empréstimo na hora — confirmam que credenciais ou tokens de validação foram comprometidos.
O Mito dos Códigos *#21#, *#62# e ##002#: Eles Detectam Clonagem?
Circula amplamente em redes sociais a instrução de que digitar os códigos *#21# ou *#62# no discador do telefone revela se o celular está clonado ou grampeado, e que o comando ##002# removeria o suposto grampo. Isso é um mito técnico, já desmentido por checagens do Estadão Verifica, do Tecnoblog e por pesquisadores de telecomunicações.
Esses códigos são comandos padronizados de rede (protocolos USSD/MMI) criados há décadas exclusivamente para consultar ou desativar o serviço comercial de encaminhamento de chamadas de voz ("Siga-me"):
*#21#verifica se todas as ligações de voz estão sendo redirecionadas incondicionalmente para outro telefone.*#62#mostra para qual número as chamadas vão quando o seu celular está desligado ou fora de área. O número que aparece na tela de quase todos os usuários ao digitar*#62#é simplesmente a central de Caixa Postal (Correio de Voz) da própria operadora.##002#apenas desativa todos os redirecionamentos de chamadas de voz (inclusive a Caixa Postal).
Nenhum desses comandos tem capacidade de detectar aplicativos espiões, trojans bancários, sessões de WhatsApp Web ou ataques de SIM Swap. O único código de discador realmente útil para a segurança do proprietário, conforme recomenda a Cartilha de Segurança do CERT.br, é o *#06#, que exibe na tela o número de IMEI do aparelho — informação indispensável para bloquear o hardware caso ele seja roubado ou furtado.
O Que Fazer Agora: Protocolo de Emergência Passo a Passo
Se você identificou um ou mais dos sete sinais acima, siga exatamente o procedimento correspondente ao tipo de falha detectada:
Cenário A: Seu Sinal de Rede Sumiu (Suspeita de SIM Swap ou Portabilidade)
- Contate a operadora imediatamente por outro telefone: Questione se houve solicitação recente de troca de chip (SIM/eSIM) ou pedido de portabilidade. Vale destacar que, desde 28 de agosto de 2023, a regra da Anatel exige que qualquer pedido de portabilidade seja confirmado pelo titular via SMS no prazo máximo de 6 horas (sendo cancelado automaticamente na ausência de resposta). Se o criminoso burlou a troca de chip internamente, exija a suspensão imediata da linha e o estorno da operação em loja física com documento oficial com foto.
- Bloqueie o acesso aos bancos e e-mail principal: Usando um computador seguro, altere a senha do seu e-mail principal, encerre sessões ativas e ligue para os canais oficiais dos seus bancos solicitando o bloqueio preventivo de movimentações até que a titularidade da linha seja restabelecida.
Cenário B: Seu WhatsApp Foi Desconectado ou Espelhado
- Se você ainda tem acesso ao aplicativo: Vá imediatamente em Configurações (ou Mais opções) > Aparelhos conectados. Toque em todas as sessões listadas (como Google Chrome, Windows, Mac OS) e selecione Desconectar.
- Se sua conta foi desconectada do seu celular: Reinstale ou abra o WhatsApp, insira o seu número de telefone e solicite o envio de um novo código por SMS ou ligação (isso só funcionará se o seu chip continuar com sinal normal). Assim que você inserir o código de 6 dígitos, o invasor será desconectado na hora. Caso o criminoso tenha ativado um PIN de verificação em duas etapas, o aplicativo exigirá aguardar 7 dias para entrar sem o PIN — mas o simples ato de validar o código SMS já encerra a sessão do golpista imediatamente.
- Ative a Confirmação em Duas Etapas: Assim que recuperar a conta, acesse Configurações > Conta > Confirmação em duas etapas e crie uma senha de 6 dígitos que só você conheça, cadastrando também um endereço de e-mail de recuperação.
Cenário C: Suspeita de Malware, App Espião ou "Mão Fantasma"
- Ative o Modo Avião na hora: Desligar o Wi-Fi e os Dados Móveis corta instantaneamente a conexão do invasor remoto com o seu celular, impedindo que ele conclua transferências ou continue assistindo à sua tela.
- Revogue permissões de Acessibilidade (Android): Com o aparelho offline, abra Configurações > Acessibilidade > Aplicativos instalados (ou Serviços instalados). Se houver qualquer aplicativo que você não reconhece ou falsos "Módulos de Segurança", desative a permissão imediatamente e desinstale o aplicativo em Configurações > Aplicativos.
- Troque suas senhas por OUTRO dispositivo: Nunca digite novas senhas em um celular suspeito de infecção por keylogger. Use um computador ou outro smartphone confiável para alterar as credenciais de bancos, Google e Apple ID.
- Realize a Restauração de Fábrica (Factory Reset): O consenso técnico na área de segurança da informação estabelece que apenas desinstalar o aplicativo visível não garante a remoção de módulos persistentes. Antes de formatar, salve apenas seus arquivos pessoais brutos (fotos, vídeos e documentos) — adotando boas práticas de backup completo sem restaurar configurações de aplicativos executáveis — e execute a restauração para os padrões de fábrica nas configurações do sistema.
Cenário D: Houve Roubo/Furto ou Prejuízo Financeiro via Pix
Se o incidente envolveu subtração física do aparelho ou desvio consumado de dinheiro nas contas bancárias, acione as ferramentas regulatórias oficiais atualizadas em 2026:
- Acione o MED 2.0 do Pix no aplicativo do banco: Regulamentado pela Resolução BCB nº 493/2025 do Banco Central e operacionalizado em 2026, o Mecanismo Especial de Devolução aprimorado (MED 2.0) corrigiu a principal limitação do modelo anterior — que recuperava em média apenas 9,3% dos valores em 2025 porque os criminosos pulverizavam o dinheiro rapidamente. Segundo a Agência Brasil, o MED 2.0 rastreia e bloqueia recursos em até cinco camadas de contas recebedoras de forma 100% digital dentro do app do banco. Embora o prazo regulamentar para contestar seja de até 80 dias após a transação, registrar o pedido nos primeiros minutos é determinante para encontrar saldo nas contas de destino.
- Emita um alerta no Programa Celular Seguro: Em casos de perda, furto ou roubo — crime que atingiu 830.890 aparelhos no Brasil em 2025 (95 por hora, apesar da queda de 18,6% nos roubos), segundo o Anuário Brasileiro de Segurança Pública 2026 —, acesse o portal ou aplicativo oficial do Ministério da Justiça e Segurança Pública (Gov.br). O programa, que já soma 3.567.709 aparelhos cadastrados e passou a integrar o Banco Nacional de Celulares com Restrição (BNCR) por decreto presidencial de 23 de junho de 2026, dispara o bloqueio imediato junto à Anatel, operadoras e bancos parceiros.
- Registre o Boletim de Ocorrência (B.O.): O alerta no Celular Seguro não substitui o Boletim de Ocorrência na Polícia Civil (delegacia virtual ou física), documento obrigatório para investigações, acionamento de seguros e processos de contestação bancária.
Consensos Técnicos e Debates em Aberto na Segurança Móvel
A análise técnica da segurança em dispositivos móveis separa o que já é ponto pacífico na engenharia de cibersegurança daquilo que ainda divide especialistas e tribunais:
O Que É Consenso Técnico
- O SMS não é mais seguro como fator único de recuperação: Órgãos como o CERT.br e a Anatel convergem no entendimento de que códigos enviados por SMS são vulneráveis tanto ao SIM Swap quanto à leitura na tela de bloqueio e interceptação por trojans. A recomendação técnica é migrar toda verificação em duas etapas (2FA) para aplicativos autenticadores (Google Authenticator, Microsoft Authenticator, Authy) ou chaves de acesso criptográficas (Passkeys).
- Abuso de Acessibilidade como porta de entrada: A quase totalidade dos golpes de "Mão Fantasma" no Brasil não explora falhas secretas do sistema operacional, mas sim a persuasão por telefone (vishing) para que o próprio usuário baixe um arquivo
.apkde fora da loja oficial e conceda permissão manual no menu de Acessibilidade.
Controvérsias e Debates em Aberto
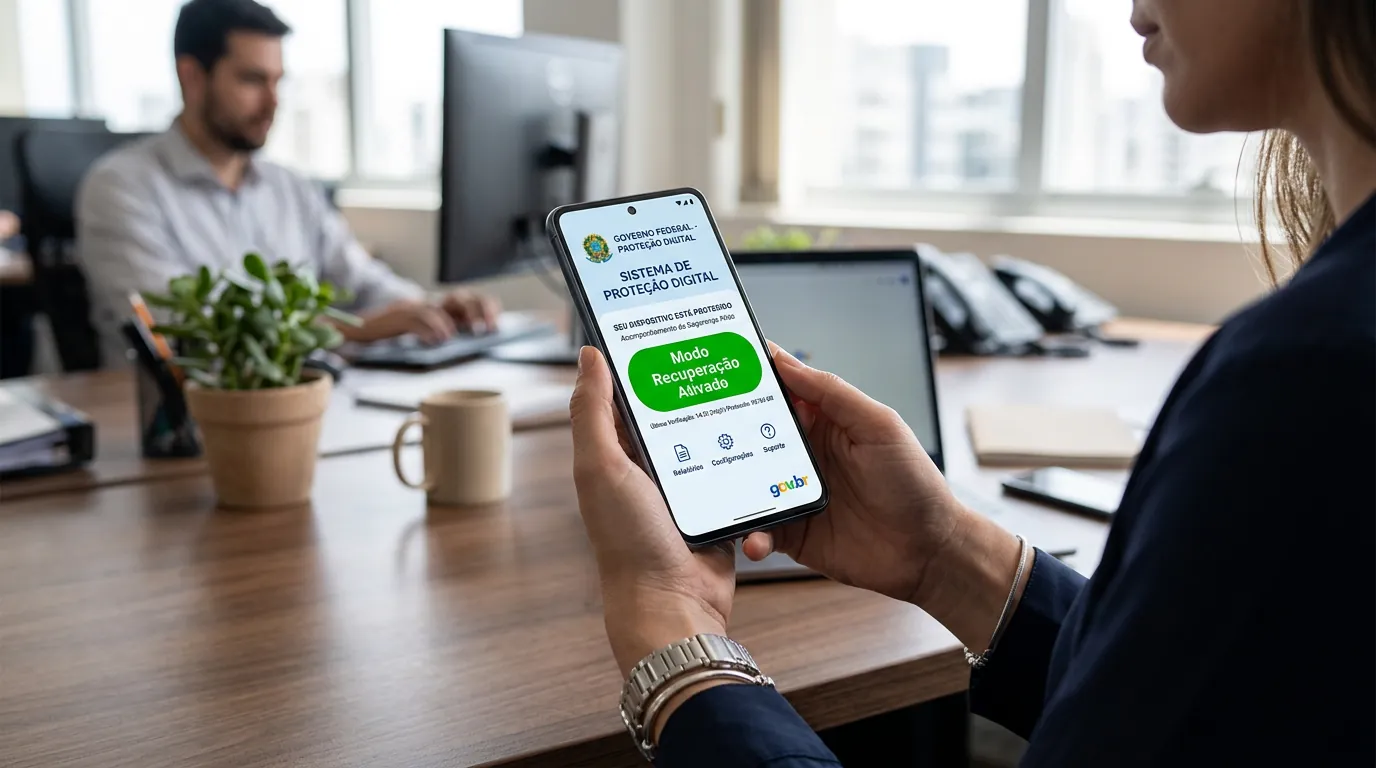
- Modo Recuperação vs. Bloqueio Total no Celular Seguro: Desde a versão 2.1 do aplicativo governamental e a criação do BNCR em junho de 2026, o cidadão deve escolher entre duas opções ao emitir um alerta. O Bloqueio Total inutiliza a linha, as contas bancárias e o IMEI na rede móvel imediatamente. Já o Modo Recuperação bloqueia o chip e os bancos, mas mantém o IMEI ativo sob monitoramento policial para permitir que as forças de segurança rastreiem e recuperem o aparelho quando um terceiro inserir um novo chip. Especialistas em segurança pública recomendam o Modo Recuperação pela eficácia na retomada física do bem, enquanto defensores de privacidade estrita ponderam que usuários sem expectativa de reaver o aparelho costumam preferir o Bloqueio Total imediato.
- Responsabilidade Civil de Operadoras e Bancos: No campo jurídico, há forte disputa sobre o ressarcimento de vítimas. Em casos de SIM Swap e portabilidade fraudulenta sem anuência, a jurisprudência e as normas da Anatel apontam falha na prestação de serviço da operadora. Já nos golpes de "Mão Fantasma" ou entrega de código via engenharia social, os bancos — que investem cerca de R$ 5 bilhões ao ano em cibersegurança, segundo a Febraban — frequentemente alegam culpa exclusiva da vítima, enquanto especialistas em direito do consumidor sustentam que as instituições financeiras respondem objetivamente quando deixam de bloquear transações totalmente fora do perfil comportamental do correntista.
- Antivírus em Android vs. iPhone (iOS): Enquanto no Android o uso do Google Play Protect aliado a soluções antimalware reconhecidas é tecnicamente recomendado para barrar instaladores maliciosos (
.apk), no iOS há controvérsia sobre a utilidade de aplicativos vendidos como "antivírus". Como o sistema da Apple isola cada aplicativo em uma caixa restrita (sandboxing), softwares de terceiros não têm permissão para varrer o sistema operacional, atuando apenas como filtros de sites falsos (phishing). Ainda assim, o iPhone não é imune a ameaças: no início de 2026, pesquisadores da Kaspersky documentaram malwares ladrões de dados (como o SparkCat) que chegaram a infiltrar tanto a Google Play quanto a App Store antes de serem removidos, além do fato de que o SIM Swap e a clonagem de WhatsApp independem da marca do aparelho.
Como Blindar o Aparelho Contra Futuras Tentativas
Para reduzir drasticamente a superfície de ataque contra a sua linha e os seus aplicativos, implemente quatro travas preventivas hoje mesmo:
- Ative o PIN do Chip SIM/eSIM: Seguindo a orientação oficial do CERT.br, acesse as configurações de segurança do celular, entre em Bloqueio do cartão SIM e defina uma senha personalizada (trocando o código padrão da operadora, como 1010, 8888 ou 3636). Isso impede que ladrões coloquem o seu chip em outro aparelho para receber SMS de recuperação.
- Oculte sua foto de perfil do WhatsApp para desconhecidos: Em Configurações > Privacidade > Foto do perfil, selecione Meus contatos. Essa simples medida inviabiliza a coleta da sua imagem para o Golpe do Falso Perfil.
- Ative a Proteção Avançada da Loja de Aplicativos: No Android, certifique-se de que o Google Play Protect está ativo e nunca autorize a opção "Instalar apps desconhecidos" para o navegador ou para o WhatsApp.
- Cadastre pessoas de confiança no Celular Seguro: Faça o registro preventivo do seu aparelho no portal
celularseguro.mj.gov.brusando sua conta Gov.br e indique ao menos um contato de confiança, que poderá disparar o bloqueio imediato do seu telefone caso você fique incomunicável.
Perguntas Frequentes
O que acontece quando digitamos *#21# ou *#62# no celular?
Esses códigos consultam exclusivamente o serviço comercial de encaminhamento de chamadas de voz ("Siga-me") da sua operadora. Quando o código *#62# mostra que ligações estão sendo redirecionadas para outro número quando o aparelho está inacessível, esse número é apenas a Caixa Postal (Correio de Voz) da própria operadora. Eles não detectam clonagem, grampo, spyware ou invasão de WhatsApp.
Como saber se clonaram meu WhatsApp ou se criaram um perfil falso?
Verifique de qual número de telefone partiram as mensagens enviadas aos seus amigos. Se as mensagens saíram do seu próprio número, sua conta foi invadida ou tem uma sessão oculta ativa em "Aparelhos Conectados" (WhatsApp Web). Porém, se o golpista usou a sua foto em um número de telefone diferente dizendo que trocou de chip, seu celular não foi clonado; trata-se apenas do golpe da falsa identidade.
É possível recuperar dinheiro roubado via Pix após o celular ser clonado?
Sim, existe uma ferramenta oficial para tentar o bloqueio dos valores. A vítima deve acionar imediatamente o MED 2.0 (Mecanismo Especial de Devolução do Banco Central) dentro do aplicativo do próprio banco e registrar um Boletim de Ocorrência. Operacionalizado em 2026 pela Resolução BCB nº 493/2025, o MED 2.0 rastreia e bloqueia recursos em até cinco camadas de contas recebedoras em um prazo de contestação de até 80 dias, sendo os primeiros minutos decisivos para encontrar saldo.
Fontes
- CNN Brasil / Global Anti-Scam Alliance (GASA) — Relatório O Estado dos Golpes no Brasil 2026
- FEBRABAN (Federação Brasileira de Bancos) — Pesquisa Radar Febraban sobre Tentativas de Golpes
- Securelist / Kaspersky — Evolução das Ameaças em Dispositivos Móveis no 1º Trimestre de 2026
- CERT.br / NIC.br — Cartilha de Segurança para Internet: Celulares e Tablets
- Portal Gov.br — Ministério da Justiça e Segurança Pública (Programa Celular Seguro e BNCR)
- Agência Brasil (EBC) — Regras do Banco Central para o MED 2.0 do Pix
- Consumidor Moderno / Anatel — Protocolo Obrigatório Contra Fraudes de Portabilidade Numérica
- Serasa Experian — Indicador de Tentativas de Fraude no Brasil
- CNN Brasil / Fórum Brasileiro de Segurança Pública — Anuário Brasileiro de Segurança Pública 2026
- Estadão Verifica — Checagem Técnica sobre os Códigos *#21#, *#62# e ##002#
- Tecnoblog — Funcionamento do Serviço Siga-me e Desmistificação do Código *#21#


0 Comentários