

Verificar se o firmware do roteador está vulnerável exige acessar o painel administrativo do dispositivo, comparar a versão atual instalada com a última disponibilizada no site oficial do fabricante e consultar bancos de dados de vulnerabilidades (como a lista CVE). Caso o equipamento não receba mais atualizações (estado conhecido como End-of-Life ou EOL), a única solução técnica viável é a substituição imediata do aparelho. Para modelos ainda suportados, a ação corretiva imediata consiste em aplicar o patch de correção mais recente, desativar o gerenciamento remoto via internet e alterar as credenciais padrão de fábrica.
Principais Aprendizados
- Roteadores com firmware desatualizado são o vetor principal para a formação de botnets massivas e ataques de interceptação de dados.
- Equipamentos em fim de vida útil (EOL) são considerados indefensáveis contra ameaças modernas, exigindo substituição.
- A senha da rede Wi-Fi não protege o painel de administração do roteador; alterar as credenciais do firmware é um passo obrigatório.
O Cenário de Risco: Por Que Roteadores São o Alvo Principal em 2026?
A segurança de equipamentos de borda tornou-se o epicentro das defesas cibernéticas. Segundo o relatório Riskiest Connected Devices 2026 da Forescout, roteadores e switches são classificados atualmente como os dispositivos de TI de maior risco, carregando uma média de 32 vulnerabilidades conhecidas por equipamento (ModemGuides). A exploração dessas falhas tem objetivos claros: sequestrar o poder de processamento para ataques de Negação de Serviço Distribuída (DDoS) ou realizar espionagem furtiva.
Um exemplo notório do impacto dessas falhas ocorreu em março de 2026, quando o Departamento de Justiça dos EUA (DOJ) desmantelou a infraestrutura de quatro grandes botnets IoT (Aisuru, Kimwolf, JackSkid e Mossad). Essas redes haviam comprometido mais de 3 milhões de dispositivos, incluindo roteadores domésticos, para lançar ataques DDoS devastadores de até 31.4 Tbps (KrebsOnSecurity). Além do uso forçado em botnets, atores de ameaças estatais também exploram essas brechas. O grupo de espionagem russo APT28 (Forest Blizzard) utilizou a vulnerabilidade CVE-2023-50224 em roteadores TP-Link para executar ataques de interceptação (Adversary-in-the-Middle) contra alvos estratégicos (SecurityWeek).
Sinais de Alerta: Como Verificar a Vulnerabilidade
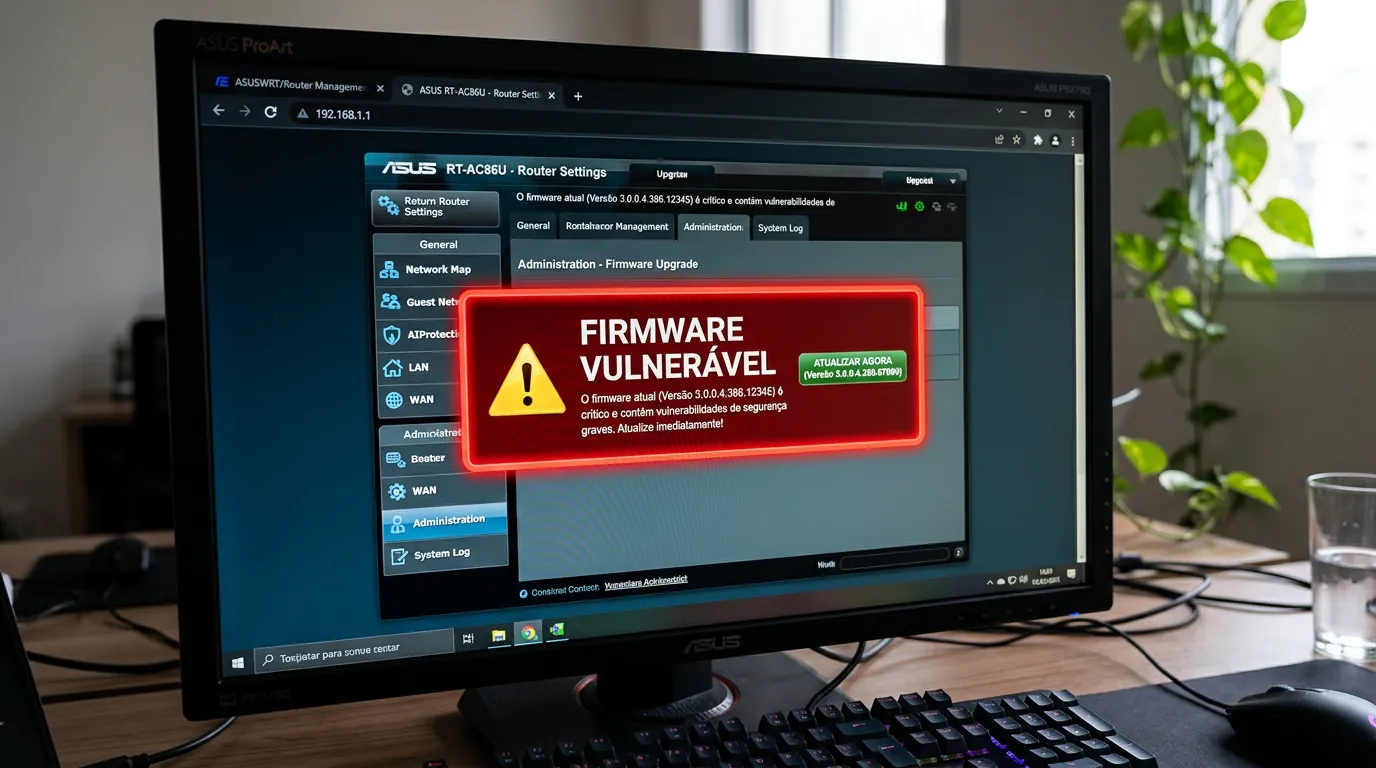
O primeiro passo para auditar a segurança da rede é identificar a versão exata do firmware em execução. Isso é feito acessando o gateway padrão no navegador (geralmente 192.168.0.1 ou 192.168.1.1). Com a versão em mãos, deve-se verificar o site do fabricante. Se o último update foi lançado há mais de dois anos, é altamente provável que o roteador seja considerado End-of-Life (EOL). Equipamentos EOL não recebem correções para falhas recém-descobertas e devem ser desativados.
O volume de ameaças é alarmante: apenas no primeiro semestre de 2025, mais de 21.500 novas vulnerabilidades foram registradas globalmente, com 38% classificadas como de risco Alto ou Crítico, afetando diretamente dispositivos de borda (Deepstrike.io). Vulnerabilidades críticas continuam a surgir, como a CVE-2026-20079 (CVSS 10.0), que permite o desvio de autenticação no Cisco Secure Firewall Management Center, recentemente adicionada ao catálogo de vulnerabilidades exploradas (KEV) da CISA (The Hacker News). Para administradores que desejam auditar as portas abertas no gateway, rodar o Nmap na sua própria rede pode revelar serviços expostos indevidamente pelo firmware.
O Que Fazer: Passos Práticos para Proteger o Roteador
A proteção efetiva do gateway exige a adoção de configurações rigorosas. O consenso da área de segurança aponta para medidas imediatas que reduzem drasticamente a superfície de ataque:
- Desativar o Gerenciamento Remoto: O acesso ao painel de administração via porta WAN (internet externa) deve ser bloqueado. Apenas dispositivos na rede local (LAN) devem ter permissão para acessar as configurações.
- Eliminar Senhas Padrão: O uso de credenciais embutidas no código (hardcoded) ou senhas como "admin/admin" é o vetor mais explorado por malwares automatizados. O ideal é criar senhas complexas e exclusivas para o painel. Caso desconfie de invasões em andamento, é vital monitorar se alguém está usando seu Wi-Fi ou acessando o gateway.
- Desabilitar Protocolos Inseguros: Entender por que o WPS é um risco é fundamental; o recurso de configuração protegida via PIN deve ser desativado permanentemente no firmware.
O rigor regulatório também tem avançado para forçar essas práticas na indústria. No Brasil, a Anatel, por meio do Ato nº 2.436 (com exigências mandatórias desde março de 2024), proibiu o uso de senhas padrão de fábrica e credenciais hardcoded na homologação de novos roteadores (CPEs), exigindo o princípio de Security by Design e defesas nativas contra ataques de força bruta.
O Debate da Área: Firmwares Customizados e Atualizações Automáticas
A gestão do ciclo de vida dos roteadores levanta controvérsias entre profissionais de TI e fabricantes. Uma das principais discussões envolve o uso de firmwares de código aberto (como OpenWrt, DD-WRT e Tomato). A recomendação técnica frequentemente aponta a instalação dessas plataformas como uma sobrevida segura para roteadores que atingiram o status EOL. No entanto, os fabricantes desencorajam fortemente a prática, alertando para a perda de garantia, o risco de inutilizar o aparelho permanentemente (brick) e a possível violação de certificações de radiofrequência governamentais.
Outro ponto de divergência é a aplicação de atualizações automáticas de firmware. Defensores dessa abordagem argumentam que forçar o update é a única maneira de proteger usuários domésticos leigos contra falhas de execução remota de código e negação de serviço, como a CVE-2025-71027 (descoberta em janeiro de 2026, que causa travamento via stack overflow em roteadores Tenda AX-3). Por outro lado, administradores de redes corporativas criticam a automação, pois patches não testados podem introduzir bugs que derrubam operações críticas, preferindo o controle manual de homologação.
Mitos e Erros Frequentes na Defesa de Redes
A falta de compreensão sobre como os ataques operam gera falsas sensações de segurança. Um erro comum é acreditar que alterar a senha da rede Wi-Fi (SSID) blinda o roteador. Na realidade, a senha do Wi-Fi e a senha do painel de administração são independentes. Um roteador com Wi-Fi seguro, mas com o painel acessível por "admin/admin", pode ser facilmente sequestrado por um malware que já esteja na rede local.
Outro mito perigoso é a ideia de que "se a internet está rápida, o roteador está seguro". Roteadores comprometidos por malwares modernos operam de forma extremamente furtiva. O objetivo não é derrubar a rede do usuário, mas utilizar a conexão em segundo plano como proxy para ataques ou alterar os servidores DNS silenciosamente. Essa alteração de DNS direciona o tráfego para sites de phishing idênticos aos de bancos, burlando completamente a proteção do antivírus instalado no computador. Quando há suspeita de redirecionamento, o uso de ferramentas como nslookup e dig torna-se indispensável para auditar as respostas do servidor DNS configurado no firmware.
Perguntas Frequentes
O que significa dizer que um roteador está em End-of-Life (EOL)?
Significa que o fabricante encerrou oficialmente o suporte ao modelo. O dispositivo não receberá mais atualizações de firmware, correções de segurança ou novos recursos, tornando-se permanentemente vulnerável a ameaças descobertas após essa data.
Por que hackers atacam roteadores domésticos se não há dados de empresas neles?
Os atacantes buscam o poder de processamento e a largura de banda da conexão. Roteadores domésticos vulneráveis são recrutados para formar botnets gigantescas, usadas para lançar ataques de Negação de Serviço (DDoS) contra grandes corporações ou para ocultar a origem de atividades criminosas.
Mudar a senha do Wi-Fi protege o roteador contra invasões?
Não. A senha do Wi-Fi protege apenas o acesso à rede sem fio. A segurança do dispositivo em si depende da senha do painel de administração do firmware. Se a senha de administrador for mantida como padrão de fábrica, o roteador pode ser comprometido.
Fontes
- ModemGuides — modemguides.com
- KrebsOnSecurity — krebsonsecurity.com
- SecurityWeek — securityweek.com
- The Hacker News — thehackernews.com
- Deepstrike.io — deepstrike.io
- SentinelOne — sentinelone.com


0 Comentários