

Para descobrir se um site é confiável em apenas 2 minutos, é necessário executar uma verificação cruzada de infraestrutura e registro dividida em três etapas rápidas: consultar a data de criação do domínio no protocolo WHOIS (como o Registro.br), validar a atividade econômica do CNPJ diretamente na Receita Federal e confirmar se a razão social informada coincide com o beneficiário real na tela de confirmação do Pix. Com o uso massivo de inteligência artificial generativa e kits de clonagem por criminosos, avaliar apenas o design da página, a ausência de erros de português ou o ícone de segurança do navegador deixou de ter eficácia para impedir fraudes.
Principais Aprendizados
- A idade do domínio desmascara golpes sazonais: Lojas que anunciam queimas de estoque ou aniversários, mas cujo endereço eletrônico foi registrado há poucos dias ou semanas no WHOIS, apresentam altíssimo risco de fraude.
- O cadeado HTTPS não atesta honestidade: A criptografia garante apenas o sigilo da transmissão de dados, sendo utilizada inclusive pela maioria das páginas falsas de phishing.
- O teste definitivo ocorre no pagamento: Antes de digitar a senha do Pix, é indispensável confirmar se o destinatário é a razão social da empresa ou uma intermediadora de pagamentos reconhecida, abortando a compra caso apareça o nome de uma pessoa física desconhecida.
O Novo Cenário das Fraudes Online: Por Que o Visual da Página Engana
A sofisticação técnica dos golpes digitais transformou o comércio eletrônico no principal alvo de quadrilhas especializadas no Brasil. Segundo o relatório "O Estado dos Golpes no Brasil 2026", elaborado pela Global Anti-Scam Alliance (GASA) e divulgado pelo Poder360, o país registrou 34,5 bilhões de tentativas de golpes digitais entre março de 2025 e fevereiro de 2026, resultando em um prejuízo total de R$ 21,2 bilhões para 16,5 milhões de brasileiros — uma perda média de R$ 1.287 por vítima. As fraudes em compras online lideram o ranking de ocorrências, sendo apontadas por 22% das vítimas.
O impacto financeiro sobre o setor varejista acompanha essa escalada. De acordo com o estudo "Agenda do Varejo Online", conduzido pela fintech Koin em parceria com a consultoria Gmattos e noticiado pela Band, as perdas por fraudes no e-commerce brasileiro saltaram de R$ 3,9 bilhões em 2020 para R$ 7,8 bilhões em 2025, com projeção de ultrapassar R$ 8,1 bilhões até o final de 2026. Na América Latina, a taxa de incidência de fraudes atinge 4,1% do total de pedidos, patamar superior aos 3% observados na América do Norte e na Ásia.
Além do prejuízo financeiro imediato, essas páginas operam como ferramentas de coleta de informações sensíveis. A pesquisa "Privacidade e Proteção de Dados Pessoais 2025", realizada pelo Cetic.br (órgão vinculado ao CGI.br) e repercutida pela Gazeta do Povo, revelou que 20% dos brasileiros sofreram golpes envolvendo seus dados pessoais em 2025, sendo que sites ou aplicativos falsos foram o vetor utilizado em 71% dos casos. Já o "Mapa da Fraude 2025" da ClearSale, divulgado pela Serasa Experian, aponta que o ticket médio das transações fraudulentas é de R$ 1.072,33, tendo como alvos principais as categorias de celulares (4% das fraudes, com ticket médio de R$ 2.788), acessórios eletrônicos (3,4%), eletrodomésticos (3,2%) e informática (3,2%).
O principal canal de atração para essas armadilhas deixou de ser o e-mail de spam e passou a ser o tráfego pago: anúncios patrocinados em redes sociais e buscadores que levam o consumidor a réplicas perfeitas de lojas famosas, oferecendo descontos de 30% a 50% para pagamentos via Pix. Embora o Supremo Tribunal Federal (STF) tenha declarado parcialmente inconstitucional o Artigo 19 do Marco Civil da Internet (Temas 987 e 533), passando a responsabilizar civilmente as plataformas digitais por danos decorrentes de anúncios pagos ilícitos independentemente de ordem judicial prévia, há uma controvérsia técnica persistente sobre a eficácia dos filtros automatizados. Criminosos utilizam técnicas de cloaking — exibindo uma página inofensiva para os robôs de revisão das plataformas e redirecionando o usuário real no celular para a loja fraudulenta —, o que torna a checagem manual pelo consumidor indispensável.
Como Checar uma Loja Online em 2 Minutos: O Protocolo em 3 Etapas
O consenso entre especialistas em segurança da informação de órgãos como o CERT.br e o Procon é que a validação de uma loja virtual deve ignorar os elementos visuais da página e focar nos registros públicos de infraestrutura e cadastro empresarial. O procedimento completo leva cerca de 120 segundos.
Etapa 1 (0 a 40 segundos): Inspecione a URL e a Idade do Domínio no WHOIS
O primeiro filtro consiste em ler atentamente a barra de endereços do navegador para identificar tentativas de typosquatting (troca sutil de letras, como magazinelulza.com) ou o uso de subdomínios enganosos (como marcafamosa.oferta-hoje.com). A regra técnica é localizar a primeira barra simples (/) após o endereço e ler da direita para a esquerda até o segundo ou terceiro ponto: esse trecho revela o verdadeiro domínio principal conectado.
Em seguida, deve-se verificar há quanto tempo esse endereço existe. Para sites com final .br, basta acessar a ferramenta oficial de consulta WHOIS do Registro.br e digitar o endereço da loja (para domínios internacionais como .com ou .store, pode-se usar verificadores que consultam o protocolo RDAP/WHOIS, como o Site Confiável). O consenso técnico aponta a idade do domínio como o indicador isolado mais confiável: lojas virtuais fraudulentas costumam ter apenas dias ou poucas semanas de criação, pois são derrubadas rapidamente após as primeiras denúncias.
Etapa 2 (40 a 80 segundos): Verifique o CNPJ na Receita Federal e a Lei do E-commerce
No Brasil, a transparência cadastral não é opcional. O Decreto Federal nº 7.962/2013 (conhecido como Lei do E-commerce), que regulamenta o Código de Defesa do Consumidor, determina em seu Artigo 2º, incisos I e II, que todos os sites de comércio eletrônico exibam em local de destaque e fácil visualização a razão social, o número do CNPJ (ou CPF), o endereço físico e os canais eletrônicos de contato.
Contudo, apenas localizar um CNPJ no rodapé da página não basta, pois golpistas copiam números de registros reais de terceiros ou das próprias varejistas originais. O procedimento seguro exige copiar o número informado e consultá-lo na página de Emissão de Comprovante de Inscrição e de Situação Cadastral da Receita Federal, disponível no Portal Gov.br ou no portal Redesim. Nessa tela, é fundamental checar quatro pontos:
- Situação Cadastral: Deve constar como "Ativa" (nunca suspensa, inapta ou baixada).
- Atividade Econômica (CNAE): O ramo de atuação registrado precisa ser compatível com os produtos vendidos (um CNPJ registrado como padaria ou oficina mecânica vendendo smartphones indica fraude).
- E-mail e Telefone registrados: Verifique se os contatos oficiais cadastrados na Receita pertencem ao mesmo domínio do site ou se apontam para o departamento jurídico de uma grande marca que teve os dados clonados.
- Cruzamento com o WHOIS: Em domínios
.br, o CNPJ exibido no resultado do Registro.br deve ser exatamente o mesmo informado no rodapé da loja.
Etapa 3 (80 a 120 segundos): Consulte Listas Restritivas e Faça o Teste do Checkout
O último terço da checagem envolve consultar bancos de dados de defesa do consumidor e validar o destino do dinheiro. O Procon-SP mantém a lista pública "Evite esses Sites", que foi atualizada em 2026 pela Portaria Normativa Procon-SP nº 01/2026 para incluir não apenas domínios da web, mas também perfis digitais em redes sociais que apresentam indícios de fraude ou não respondem a notificações. Adicionalmente, recomenda-se pesquisar a reputação da empresa na plataforma oficial Consumidor.gov.br e no Reclame Aqui — lembrando que a ausência total de histórico em uma loja que diz atuar há anos no mercado é um forte sinal de alerta.
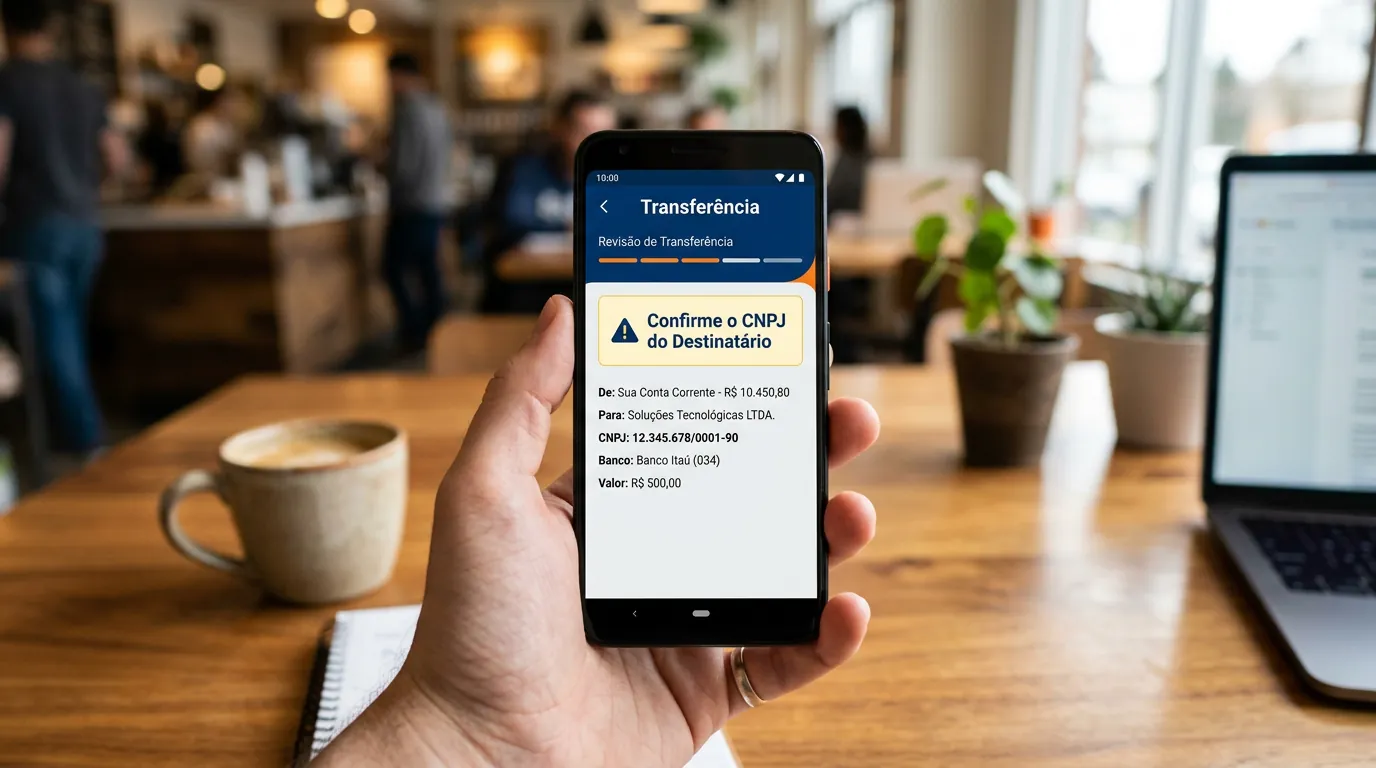
Se todos os dados anteriores parecerem corretos e a opção escolhida for o Pix, realize o teste de checkout: gere o código Pix e leia-o no aplicativo do banco, mas não digite a senha. Confira o nome do beneficiário e o CNPJ que aparecem na tela bancária. Se o recebedor for uma pessoa física desconhecida ou uma empresa sem relação com a loja (e que não seja uma intermediadora de pagamentos consolidada), cancele a operação imediatamente.
5 Mitos de Segurança Que Fazem Consumidores Perderem Dinheiro
A evolução das técnicas de engenharia social tornou obsoletas várias recomendações que circularam durante anos na internet. Compreender por que esses sinais visuais deixaram de funcionar evita falsas sensações de segurança.
| Mito Popular | Realidade Técnica no E-commerce | Como Validar Corretamente |
|---|---|---|
| 1. "Tem cadeado ou HTTPS, então é seguro" | O protocolo HTTPS apenas criptografa a comunicação entre o navegador e o servidor, sem atestar a idoneidade do dono do site. Quase todos os sites de phishing possuem certificados SSL gratuitos. | Ignorar o ícone da barra de endereços e checar a titularidade do domínio no WHOIS. |
| 2. "O CNPJ no rodapé está ativo na Receita" | Criminosos copiam CNPJs reais e ativos de terceiros ou da loja oficial que estão clonando e inserem o número no texto do rodapé. | Confirmar se o domínio pertence àquele CNPJ no Registro.br e checar o recebedor na tela do banco. |
| 3. "Apareceu no topo das buscas ou em anúncio no Instagram" | O topo dos buscadores e os feeds de redes sociais são espaços publicitários vendidos via leilão de palavras-chave, frequentemente explorados por quadrilhas. | Preferir digitar o endereço oficial da marca diretamente no navegador em vez de clicar em links patrocinados. |
| 4. "O perfil tem 100 mil seguidores e ótimos comentários" | Contas com milhares de seguidores são compradas no mercado paralelo ou invadidas; comentários de elogio são gerados por robôs (bots) enquanto reclamações são ocultadas. | Verificar o histórico de alteração de nome do perfil na rede social e buscar avaliações fora da página da loja. |
| 5. "O rodapé exibe selos Site Blindado e Reclame Aqui" | Em páginas fraudulentas, os selos de segurança são apenas arquivos de imagem estáticos (.png ou .jpg) colados no layout. | Clicar sobre o selo: em lojas legítimas, ele deve abrir uma janela autenticada no domínio oficial da certificadora. |
O mito do cadeado de segurança foi tão prejudicial que motivou uma mudança estrutural nos navegadores. A partir da versão Chrome 117 (lançada em setembro de 2023), o Google removeu o ícone de cadeado da barra de endereços, substituindo-o por um ícone neutro de ajustes. Conforme detalhado pelo portal especializado Help Net Security com base em dados da equipe de segurança do Chromium, pesquisas do próprio Google mostraram que apenas 11% dos usuários compreendiam que o ícone representava apenas criptografia de conexão (presente em mais de 95% das páginas carregadas no Windows), enquanto a maioria acreditava equivocadamente que o símbolo era um atestado de confiabilidade da empresa.
Meios de Pagamento Seguros e Como Agir Após uma Fraude
Mesmo após verificar a infraestrutura de um e-commerce de menor porte, a escolha do meio de pagamento funciona como uma camada decisiva de proteção financeira.
Cartão de Crédito Virtual Temporário vs. Pix Direto
A recomendação técnica unânime para compras em lojas menos conhecidas é evitar o pagamento via Pix ou boleto bancário — mesmo diante de descontos agressivos — e utilizar exclusivamente um cartão de crédito virtual temporário gerado no aplicativo do banco, ajustando o limite para o valor exato da compra ou configurando sua expiração para ocorrer logo após a transação. Isso oferece duas proteções fundamentais:
- Prevenção contra clonagem: Caso o checkout da loja seja uma página de captura de dados (phishing), o número do cartão virtual inutilizado após a compra impede que os criminosos realizem novas cobranças.
- Possibilidade de estorno (chargeback): Se a mercadoria não for entregue e a loja desaparecer, a operadora do cartão permite abrir uma contestação formal por desacordo comercial ou fraude para estornar o valor na fatura.
No campo da experiência de compra, vale ponderar que o endurecimento dos sistemas antifraude das operadoras e varejistas na América Latina gerou um debate técnico importante: segundo o estudo da Koin/Gmattos de 2026, o excesso de cautela dos algoritmos tem provocado índices elevados de falsos positivos (compras legítimas recusadas automaticamente), exigindo um equilíbrio delicado entre etapas extras de biometria facial e fluidez no pagamento. Além disso, ao negociar em plataformas de classificados e marketplaces, é essencial nunca migrar a conversa ou o pagamento para fora do ambiente oficial da plataforma, prática que caracteriza a maioria dos golpes na OLX e no Mercado Livre. Já em compras realizadas em lojas legítimas nas quais o produto entregue diverge do esperado, o consumidor está amparado pelo direito de arrependimento previsto no Código de Defesa do Consumidor, que garante 7 dias corridos a partir do recebimento para devolver o item e receber o reembolso integral.
O Que Fazer Se Você Caiu no Golpe e Como Acionar o MED 2.0
Quando o consumidor percebe que realizou um pagamento para uma loja fantasma, o tempo de reação é determinante. O primeiro passo é reunir todas as provas disponíveis: recomenda-se tirar print da página inteira do anúncio, da URL do site, das conversas no WhatsApp e do comprovante de transferência bancária, registrando em seguida um Boletim de Ocorrência (que pode ser feito nas delegacias virtuais da Polícia Civil de cada estado).
Se o pagamento foi feito via cartão de crédito, bloqueie imediatamente o cartão utilizado no aplicativo do banco e solicite a abertura de disputa (chargeback) anexando os comprovantes. Caso a transferência tenha ocorrido via Pix, é preciso acionar imediatamente o MED do Pix (Mecanismo Especial de Devolução) diretamente pelo botão de autoatendimento de contestação dentro do aplicativo da sua instituição financeira.
Entre 2025 e 2026, o Banco Central do Brasil (BCB) implementou o MED 2.0 (regulamentado pela Resolução BCB nº 493/2025 e atualizações operacionais ao longo de 2026). Enquanto a primeira versão do sistema bloqueava apenas a conta inicial que recebia o dinheiro — facilmente driblada pelos criminosos com transferências instantâneas —, o MED 2.0 passou a rastrear e bloquear os valores desviados através de até 5 camadas de transferências subsequentes (contas-laranja), com prazo de até 80 dias para contestação. Paralelamente, a Resolução BCB nº 457/2025 determinou a exclusão sumária de chaves Pix vinculadas a CPFs suspensos ou cancelados e a CNPJs inaptos ou baixados na Receita Federal.
Apesar desse avanço regulatório, especialistas e o próprio Banco Central alertam que o mecanismo não garante a recuperação total dos valores em todos os casos: se a quadrilha realizar o saque imediato em espécie em caixas eletrônicos ou converter os recursos instantaneamente para criptoativos fora do Sistema Financeiro Nacional antes do acionamento do bloqueio, as contas rastreadas podem ser encontradas sem saldo. Por isso, a prevenção de 2 minutos antes do pagamento permanece como a barreira mais segura.
Perguntas Frequentes
Como saber quando um site foi criado?
Para descobrir a data exata de criação de um site nacional (terminado em .br), acesse a ferramenta gratuita de consulta WHOIS do Registro.br (registro.br/tecnologia/ferramentas/whois) e digite o endereço da loja. O relatório exibirá o campo "criado", indicando o dia, mês e ano em que o domínio foi registrado, além da razão social e do CNPJ do verdadeiro titular.
Por que sites falsos têm o cadeado de segurança HTTPS?
O protocolo HTTPS indica apenas que a conexão entre o seu aparelho e o servidor do site é criptografada, impedindo que terceiros interceptem os dados no caminho. Ele não verifica se a empresa por trás da página é honesta. Como certificados SSL de validação de domínio são emitidos gratuitamente em poucos minutos, golpistas os instalam em quase todas as lojas falsas.
É mais seguro pagar com Pix ou cartão de crédito em lojas desconhecidas?
O pagamento com cartão de crédito virtual temporário é muito mais seguro em lojas desconhecidas. Caso trate-se de um golpe ou a mercadoria não seja entregue, a operadora do cartão permite solicitar o estorno da cobrança (chargeback), e o uso do número virtual temporário impede novas compras indevidas. No Pix, a recuperação depende de ainda haver saldo nas contas rastreadas pelo MED 2.0.
Fontes
- Planalto (Presidência da República - Decreto Federal nº 7.962/2013)
- Banco Central do Brasil (Regulamento do Pix e Mecanismo Especial de Devolução - MED 2.0)
- Registro.br / NIC.br (Ferramenta Oficial de Consulta WHOIS)
- CERT.br / NIC.br (Cartilha de Segurança para Internet - Comércio Eletrônico)
- Portal Gov.br / Receita Federal (Consulta de CNPJ e Situação Cadastral)
- Portal Redesim / Gov.br (Consulta Cadastral de Pessoas Jurídicas)
- Fundação Procon-SP (Lista Pública Evite esses Sites e Perfis Digitais)
- Prefeitura Municipal de Pederneiras / Procon (Portaria Normativa Procon-SP nº 01/2026)
- Consumidor.gov.br (Plataforma Oficial de Solução de Conflitos de Consumo)
- Supremo Tribunal Federal - STF (Julgamento do Art. 19 do Marco Civil da Internet - Temas 987 e 533)
- Poder360 (Relatório "O Estado dos Golpes no Brasil 2026" - Global Anti-Scam Alliance)
- Band (Estudo "Agenda do Varejo Online" 2026 - Koin e Gmattos)
- Gazeta do Povo (Estudo "Privacidade e Proteção de Dados Pessoais 2025" - Cetic.br / CGI.br)
- Serasa Experian (Mapa da Fraude 2025 - ClearSale)
- Help Net Security (Substituição do ícone de cadeado HTTPS no Google Chrome 117)
- Valid (Análise das Resoluções BCB nº 493/2025 e nº 457/2025 sobre o MED 2.0)


0 Comentários