

Você não consegue abrir portas no seu roteador porque a sua conexão provavelmente utiliza CGNAT (Carrier-Grade NAT), uma tecnologia onde a operadora compartilha um único endereço IP público com dezenas ou centenas de clientes, bloqueando o redirecionamento de portas na infraestrutura central antes mesmo de a internet chegar à sua casa. Para resolver isso, a solução técnica definitiva é utilizar o protocolo IPv6, ou, caso precise manter o IPv4, recorrer a túneis reversos (como Cloudflare Tunnels) e redes virtuais (como Tailscale ou ZeroTier) que contornam o bloqueio sem depender de configurações no provedor.
Principais Aprendizados
- O bloqueio de portas ocorre no roteador da operadora; configurações no seu equipamento local não surtirão efeito sob CGNAT.
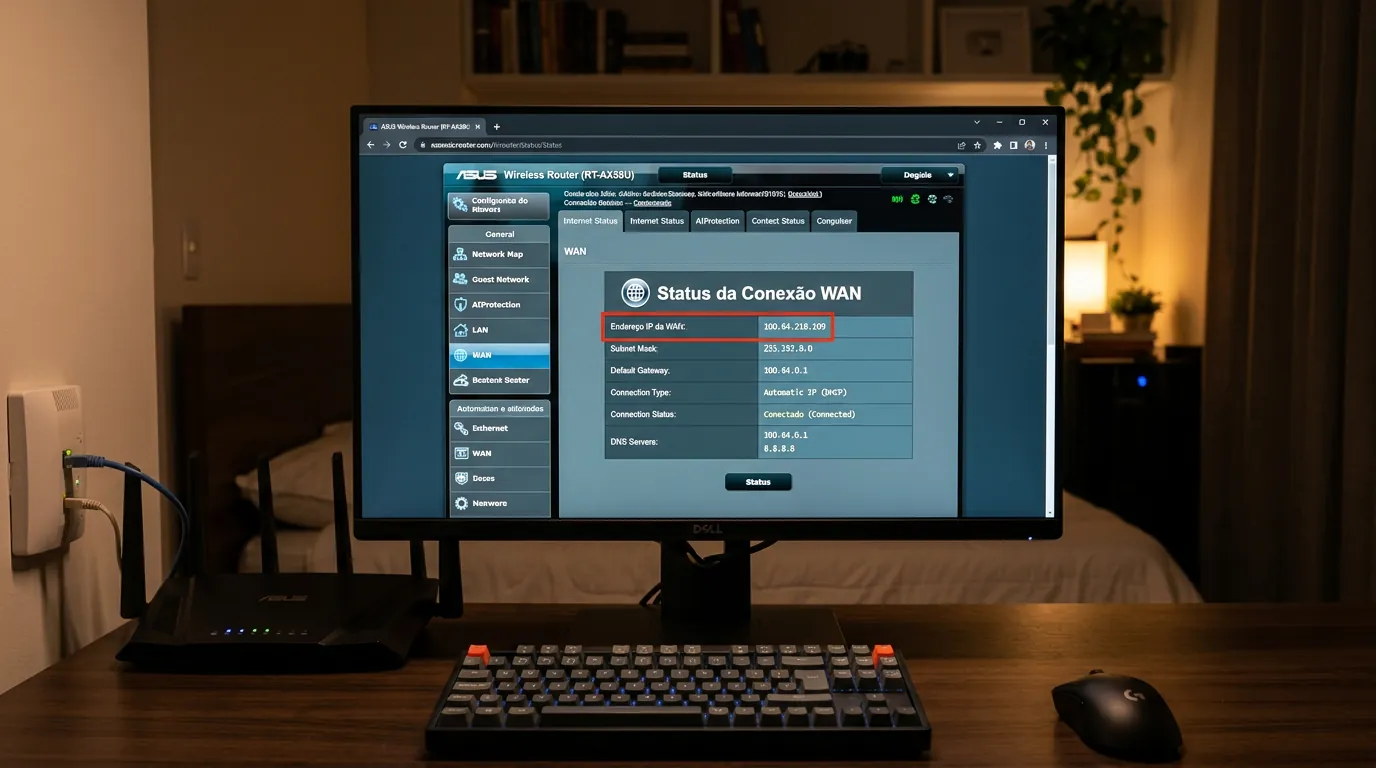
- A presença do CGNAT pode ser confirmada se o IP na interface WAN do seu roteador começar com 100.64 até 100.127.
- Soluções modernas como túneis reversos e a transição para o IPv6 eliminam a necessidade de IPs públicos IPv4 estáticos.
O Que É CGNAT e Por Que Ele Existe?
A internet foi construída sobre o protocolo IPv4, que possui um limite matemático de aproximadamente 4,3 bilhões de endereços. Com a explosão de dispositivos conectados, esse limite foi atingido. De fato, o LACNIC (Registro de Endereçamento da América Latina e Caribe) esgotou seu pool geral de endereços IPv4 em agosto de 2020. Desde então, a região depende de recursos recuperados ou do caríssimo mercado secundário, onde um único endereço IP pode custar quase 60 dólares.
Para manter o crescimento da internet sem IPs suficientes, os provedores (ISPs) implementaram o Carrier-Grade NAT. Em vez de entregar um IP público exclusivo para o seu roteador, a operadora cria uma grande rede interna. O seu roteador recebe um IP privado dessa rede da operadora, e o equipamento da operadora faz a tradução (NAT) para a internet pública. É por isso que qualquer tentativa de fazer port forwarding falha: o tráfego externo para na barreira da operadora e nunca alcança a sua rede local.
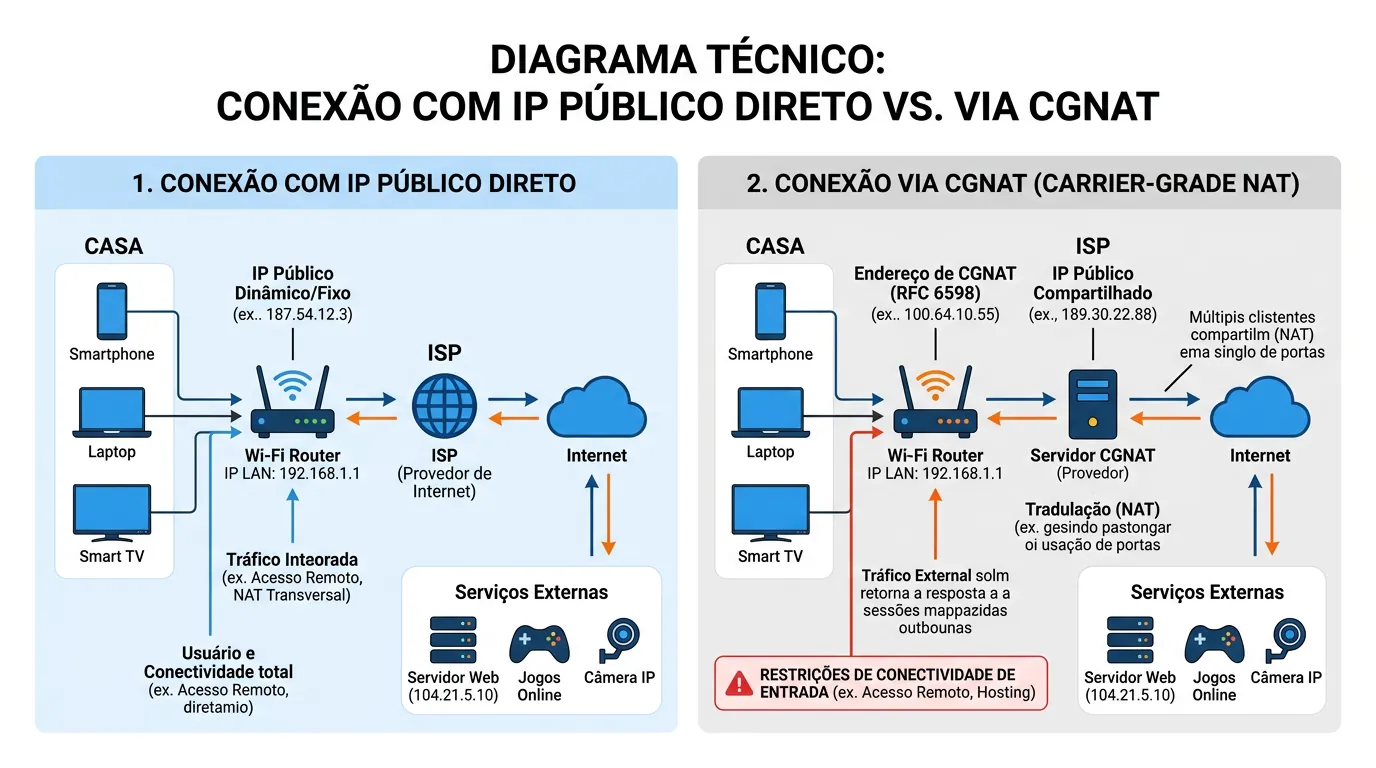
Como Saber Se Você Está Atrás de um CGNAT
A engenharia de redes definiu um bloco específico de IPs para o funcionamento do CGNAT, evitando conflitos com as redes locais das residências. Conforme o documento oficial da IETF, a RFC 6598, esse bloco é o 100.64.0.0/10.
Para verificar, acesse o painel de administração do seu roteador e procure pela seção de 'Status' ou 'WAN'. Se o endereço IP fornecido pela operadora começar com qualquer número entre 100.64 e 100.127, sua conexão está sob CGNAT. Sites que mostram 'Meu IP' na internet exibirão o IP público compartilhado da operadora, que será diferente do IP WAN do seu roteador.
Mitos Comuns Sobre o CGNAT
A adoção em massa dessa tecnologia gerou muita desinformação, especialmente entre gamers e usuários avançados.
- Mito: CGNAT aumenta o ping e destrói a velocidade. Na realidade, o processo de tradução em equipamentos de nível de operadora adiciona uma latência microscópica, geralmente inferior a 1 milissegundo. Se você está enfrentando problemas de jitter, perda de pacote e latência, a causa raiz costuma ser saturação de banda ou rotas ruins, não o CGNAT.
- Mito: A Anatel proíbe o CGNAT. Pelo contrário. A Anatel reconhece oficialmente o CGNAT como uma solução de transição necessária, regulamentando seu uso através da exigência do dual-stack (fornecimento simultâneo de IPv4 e IPv6).
Como Resolver o Problema e Expor Seus Serviços
Se você precisa acessar câmeras de segurança, servidores domésticos ou hospedar jogos, existem caminhos técnicos validados para contornar a limitação de não possuir um IP público exclusivo.
1. A Solução Estrutural: Migrar para IPv6
O IPv6 foi desenhado para restaurar a comunicação ponta a ponta na internet. Cada dispositivo na sua rede recebe um IP público globalmente roteável. Não existe necessidade de NAT no IPv6 padrão. Para expor um serviço, basta liberar o tráfego no firewall do seu roteador. A recomendação técnica é utilizar o IPv6 sempre que o dispositivo cliente de onde você está acessando também possua suporte.
2. Soluções Modernas: Redes Overlay e Túneis Reversos
Para cenários onde o IPv6 não é viável, a abordagem mais segura e moderna é abandonar a tentativa de abrir portas e utilizar conexões de saída (outbound). Softwares como Tailscale ou ZeroTier criam uma rede virtual privada (Mesh VPN) que conecta seus dispositivos diretamente, atravessando o CGNAT sem dificuldade. Já para expor serviços web (HTTP/HTTPS) para o público geral, ferramentas como Cloudflare Tunnels atuam como um proxy reverso em nuvem. O seu servidor inicia uma conexão segura com a Cloudflare, e a Cloudflare encaminha o tráfego da internet para o seu servidor, tudo isso sem a necessidade de publicar um serviço na internet abrindo portas físicas no roteador.
3. O Debate do Fallback na Operadora
Existe uma controvérsia histórica sobre o direito de solicitar a saída do CGNAT. Um documento de 2014 do Grupo de Trabalho IPv6 da Anatel sugeria que os provedores oferecessem um 'fallback não oneroso' (IP público gratuito) em caso de incompatibilidade. Contudo, com o esgotamento absoluto do IPv4, o consenso atual da área aponta que muitos provedores não possuem mais IPs disponíveis para atender a essa demanda sob solicitação. Na prática, o mais recomendável é adotar as soluções de túnel reverso ou IPv6 em vez de depender do suporte técnico da operadora.
Perguntas Frequentes
Por que jogos acusam 'NAT Estrito' ou 'NAT Tipo 3'?
Isso ocorre porque o jogo tenta abrir portas dinamicamente via UPnP para permitir conexões de outros jogadores, mas o CGNAT da operadora bloqueia essas requisições externas, impedindo que você atue como o 'host' da partida.
Mudar o DNS para o do Google ou Cloudflare resolve o problema de portas?
Não. O DNS apenas traduz nomes de domínio em endereços IP. Ele não altera a rota da sua conexão nem a arquitetura de bloqueio de portas imposta pelo equipamento da operadora.
A operadora é obrigada a me dar um IP público (sair do CGNAT)?
A interpretação atual é complexa. Embora existam recomendações antigas da Anatel sobre fornecer um IP público em caso de problemas (fallback), a escassez real de IPv4 torna isso inviável para muitos provedores, que hoje cumprem a regulação entregando o IPv6 público via dual-stack.
Fontes
- LACNIC - Esgotamento do IPv4: https://www.lacnic.net/
- RFC Editor - RFC 6598 (Bloco IP 100.64.0.0/10): https://www.rfc-editor.org/rfc/rfc6598
- Anatel - Plano de Ação IPv6: https://www.anatel.gov.br/
- Via-Registry - Mercado Secundário de IPv4: https://via-registry.com/


0 Comentários