

A chave aleatória — denominada tecnicamente pelo Banco Central como Endereço Virtual de Pagamento (EVP) — é o tipo mais seguro de chave Pix para receber transferências no dia a dia, em vendas online e no comércio. Ao substituir informações sensíveis por um código alfanumérico de 32 caracteres gerado pelo próprio sistema financeiro, ela impede que desconhecidos tenham acesso imediato ao seu CPF completo, número de celular ou e-mail antes mesmo de o pagamento acontecer. Na prática, o mais recomendável é reservar a chave de CPF apenas para transferências entre contas próprias ou vínculos formais de trabalho, criar um e-mail secundário exclusivo caso precise de uma chave fácil de ditar e restringir o uso do número de celular a familiares próximos, reduzindo drasticamente a superfície de exposição a golpes de engenharia social.
Principais Aprendizados
- Proteção contra engenharia social: A chave aleatória (EVP) evita que golpistas coletem seu telefone, e-mail ou CPF completo em balcões de lojas e redes sociais para aplicar fraudes como falsa central telefônica e clonagem de WhatsApp.
- Privacidade não significa anonimato: Mesmo usando uma chave aleatória, a tela de confirmação e o comprovante do Pix exibem obrigatoriamente o nome completo do titular, o banco de destino e os 6 dígitos centrais do CPF.
- Regras mais rígidas no DICT: Normas recentes do Banco Central proíbem a edição de dados vinculados a chaves aleatórias (exigindo a exclusão e criação de uma nova), bloqueiam chaves de CPFs irregulares na Receita Federal e marcam contas suspeitas de fraude por até 5 anos.
O Cenário Atual do Pix e a Migração Para a Chave Aleatória
A escolha de qual identificador vincular à conta bancária deixou de ser uma mera questão de conveniência para se tornar uma decisão de segurança da informação. De acordo com estatísticas oficiais divulgadas pela Agência Brasil com base em dados do Banco Central, o Pix ultrapassou em 30 de setembro de 2026 a marca histórica de 1,008 bilhão de chaves cadastradas, distribuídas entre cerca de 170 milhões de usuários (956,7 milhões de registros de pessoas físicas e 51,2 milhões de pessoas jurídicas).
O dado mais revelador desse levantamento é a mudança no comportamento do brasileiro: mais da metade de todas as chaves ativas no país já são códigos aleatórios. A distribuição oficial no Diretório de Identificadores de Contas Transacionais (DICT) apresenta o seguinte cenário:
- Chaves aleatórias (EVP): 526,8 milhões de registros (52,3% do total).
- Número de celular: 166,3 milhões de registros (16,5%).
- CPF: 153,9 milhões de registros (15,4%).
- E-mail: 144,6 milhões de registros (14,3%).
Essa preferência massiva pela chave aleatória acompanha o amadurecimento do próprio ecossistema. Apenas em setembro de 2026, o Sistema de Pagamentos Instantâneos (SPI) liquidou 7,1 bilhões de transações, movimentando R$ 3,2 trilhões — uma média superior a 230 milhões de operações diárias. Como a arquitetura criptográfica criada pelo sistema do Banco Central é altamente resiliente contra invasões diretas, o crime cibernético voltou seus esforços para o elo humano, utilizando dados cadastrais expostos no cotidiano para enganar as vítimas.
Qual Tipo de Chave Pix Usar em Cada Situação (Matriz Prática)
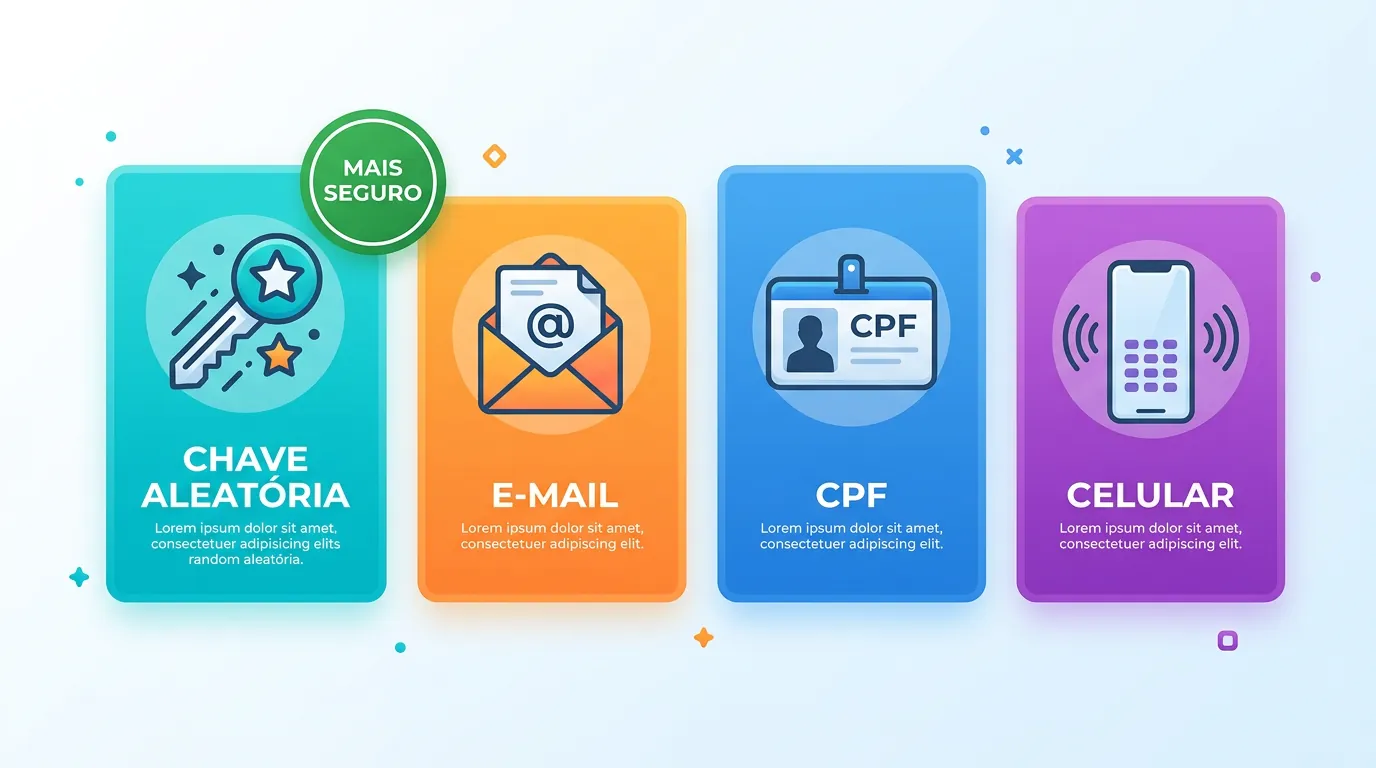
Pelas regras vigentes do Banco Central, pessoas físicas podem cadastrar até 5 chaves Pix por conta da qual sejam titulares, enquanto pessoas jurídicas têm limite de até 20 chaves por conta. Não é obrigatório usar apenas um formato; a recomendação técnica é segmentar o uso de acordo com o nível de confiança que você tem no pagador.
1. Chave Aleatória (EVP) e QR Code: Padrão para Desconhecidos e Vendas
A avaliação técnica consolidada em cibersegurança indica que a chave aleatória deve ser a sua chave padrão para qualquer interação pública ou comercial. Se você vende produtos em redes sociais, presta serviços como autônomo, divide a conta de um restaurante com pessoas fora do seu círculo íntimo ou precisa evitar golpes na OLX e em outros marketplaces, forneça sempre a chave aleatória.
Como o código de 32 caracteres não pode ser decorado, a forma mais prática de utilizá-lo é pelo recurso Pix Copia e Cola no WhatsApp ou ao gerar QR Code Pix estático ou dinâmico vinculado a essa chave aleatória no aplicativo do seu banco. Dessa forma, o cliente aponta a câmera e realiza o pagamento sem jamais visualizar seu telefone, e-mail ou documento completo.
2. CPF ou CNPJ: Exclusivo para Mesma Titularidade e Relações Formais
O CPF é um identificador único e imutável: se ele for amplamente divulgado em placas de estabelecimentos ou postagens na internet, você não poderá simplesmente trocá-lo por outro. Por isso, para pessoas físicas, o uso do CPF como chave Pix é indicado somente em dois cenários:
- Transferências entre contas próprias: para movimentar saldo rapidamente entre seus próprios bancos digitais e corretoras.
- Recebimentos corporativos formais: como folha de pagamento, reembolsos empresariais ou restituições, situações em que o pagador já detém seu documento por exigência legal.
Para quem teme o uso indevido do documento no sistema financeiro, além de evitar a exposição da chave CPF, vale ativar ferramentas oficiais de bloqueio preventivo, como o BC Protege+, que impede a abertura fraudulenta de contas em seu nome. Já no caso de empresas (Pessoas Jurídicas), o uso do CNPJ — que desde julho de 2026 também conta com suporte técnico no DICT para o formato de CNPJ alfanumérico de 12 posições — é seguro e recomendado, pois o número já é público em notas fiscais e transmite credibilidade ao consumidor na hora de pagar.
3. E-mail: Alternativa Estratégica com Endereço Exclusivo
Para profissionais liberais (médicos, advogados, consultores) ou pequenos comércios que desejam uma chave fácil de soletrar verbalmente, o e-mail é uma opção intermediária eficiente — desde que aplicada com isolamento de credenciais. A recomendação técnica é nunca usar como chave Pix o mesmo e-mail utilizado para fazer login no banco, recuperar senhas ou acessar redes sociais.
Crie um endereço de e-mail exclusivo para recebimentos (ou um alias/apelido de redirecionamento) e vincule-o ao Pix. Se esse endereço começar a receber tentativas de phishing (e-mails falsos imitando bancos ou comprovantes maliciosos) ou spam, você sabe imediatamente que trata-se de uma abordagem fraudulenta, pois aquela caixa de entrada não é usada para cadastro em nenhum serviço.
4. Número de Celular: O Maior Risco Operacional
Embora seja a segunda opção mais cadastrada no Brasil (16,5%), o número de celular representa a maior superfície de risco para o usuário comum. O telefone móvel hoje funciona como chave de autenticação de dois fatores (2FA via SMS), identificador do WhatsApp e canal direto para ligações. Quando você expõe seu número de celular como chave Pix em um balcão de loja ou perfil aberto, entrega a criminosos três vetores de ataque:
- Golpe da Falsa Central Telefônica: ao digitar seu celular no aplicativo de qualquer banco simulando um Pix, um golpista descobre instantaneamente seu nome completo e em qual instituição financeira aquela chave está cadastrada. Com esses dados, ele liga para o seu número se passando pelo gerente de segurança exatamente daquele banco.
- Clonagem e engenharia social no WhatsApp: o criminoso passa a conhecer sua foto de perfil, rotina e nome civil para abordar familiares pedindo dinheiro.
- Ataques de SIM Swap (portabilidade fraudulenta de chip): sabendo que determinado número está atrelado a uma conta bancária ativa, quadrilhas tentam transferir sua linha telefônica para um chip virgem a fim de interceptar códigos de recuperação de senha. Identificar rapidamente se o celular foi clonado torna-se vital nesses casos.
Portanto, cadastre o celular como chave Pix apenas se você restringir o compartilhamento dele a amigos e familiares que já têm seu contato salvo na agenda.
Como a Chave Aleatória (EVP) Funciona e Por Que Ela Protege Seus Dados
Para compreender por que a chave aleatória oferece uma camada superior de proteção, é preciso olhar para o funcionamento do DICT (Diretório de Identificadores de Contas Transacionais), a base de dados gerida pelo Banco Central que conecta uma chave aos dados da conta bancária do recebedor.
Segundo o Manual Operacional do DICT e a especificação técnica da API do DICT (versão 2.12.1) do Banco Central, o Endereço Virtual de Pagamento (EVP) não é criado pelo seu banco nem escolhido pelo usuário: ele é gerado diretamente pelo sistema do Banco Central utilizando o padrão criptográfico UUID versão 4 (Identificador Único Universal).
Esse código é formado por 32 caracteres hexadecimais (números de 0 a 9 e letras de a a f) divididos em cinco grupos separados por hifens, no formato 8-4-4-4-12 (por exemplo: 123e4567-e89b-12d3-a456-426614174000). O consenso da área de segurança da informação aponta três vantagens decisivas nessa arquitetura:
- Imunidade contra ataques de enumeração: É matematicamente inviável para um sistema automatizado "adivinhar" uma chave aleatória por tentativa e erro para descobrir de quem ela é. Já números de telefone e CPFs seguem padrões sequenciais e algoritmos de dígitos verificadores conhecidos, o que facilita consultas massivas caso alguém tente mapear bancos de dados (embora o Banco Central aplique limites rigorosos de requisições por segundo no DICT, conhecidos como política de "baldes e fichas").
- Bloqueio de coleta passiva (OSINT): Se você divulga uma chave aleatória na internet para receber doações ou pagamentos e o cliente desiste da compra, ele não obteve nenhum dado de contato seu. Se a chave fosse seu telefone ou CPF, mesmo sem concluir o Pix, o terceiro já teria capturado seu dado pessoal.
- Descartabilidade imediata (Revogação sem atrito): Caso uma chave aleatória seja exposta em uma lista pública indesejada ou você queira encerrar uma campanha de vendas, basta excluí-la no aplicativo do banco em poucos segundos e gerar outra. Seu CPF não pode ser trocado, e mudar de número de telefone ou e-mail principal causa enorme transtorno profissional e pessoal.
Chave Aleatória Deixa o Pix Anônimo? O Que Aparece no Comprovante
Um dos mitos mais recorrentes entre usuários de bancos digitais é a crença de que a chave aleatória permite fazer ou receber um "Pix anônimo". Fato verificado: não existe transação anônima no Pix. A rastreabilidade integral das operações é uma exigência do Sistema Financeiro Nacional para prevenção à lavagem de dinheiro e combate a fraudes.
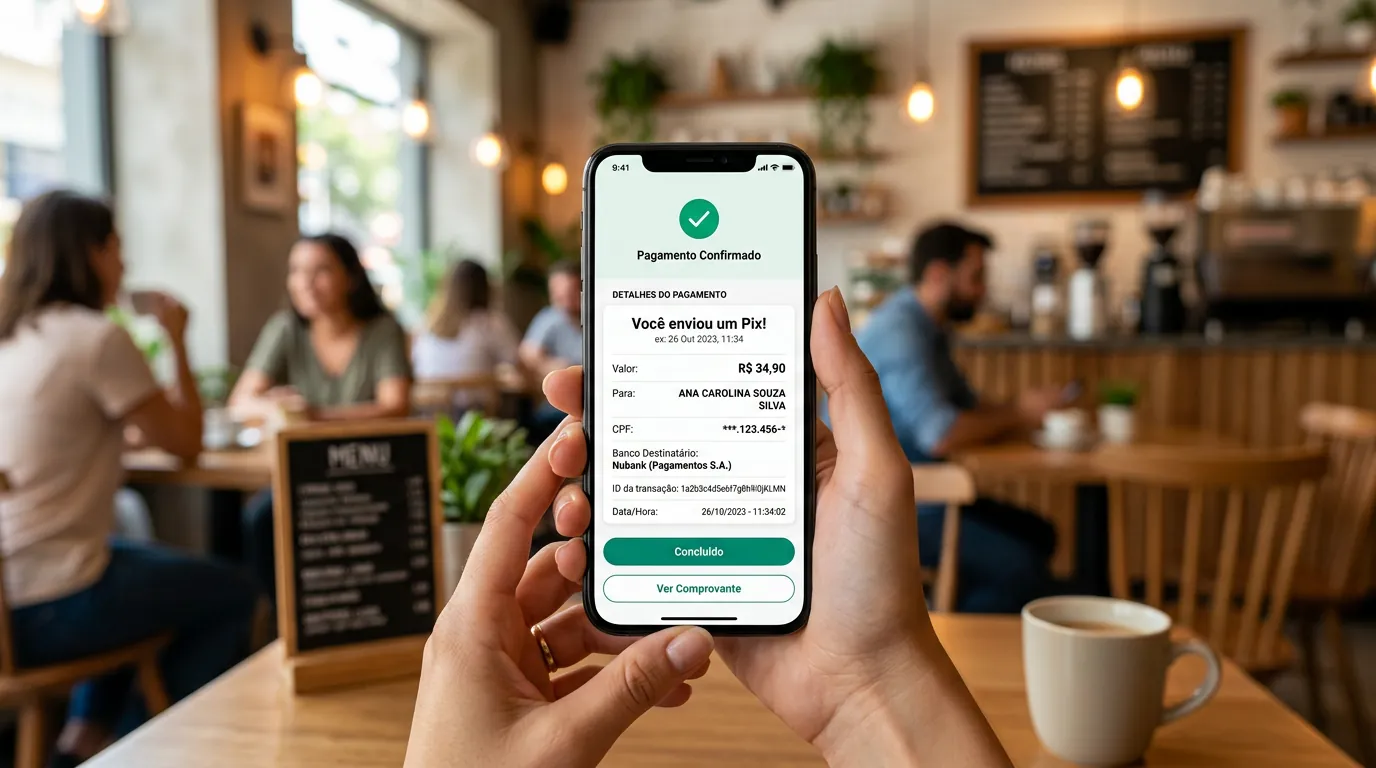
A chave aleatória oculta apenas o endereço utilizado para localizar a conta (impedindo que você tenha que ditar seu telefone ou os 11 dígitos do seu CPF). Entretanto, assim que o pagador insere a sua chave aleatória (ou lê o seu QR Code), o DICT retorna obrigatoriamente para a tela de confirmação — e depois registra no comprovante de ambas as partes — os seguintes dados:
- Nome completo do titular (nome civil ou nome social registrado na Receita Federal).
- CPF parcialmente mascarado, exibindo apenas os seis dígitos centrais no formato
***.123.456-**(ou o CNPJ completo, no caso de empresas). - Nome da instituição financeira onde a conta está sediada (na tela de confirmação, sem expor o número da agência e da conta bancária).
O debate técnico: LGPD, 6 dígitos do CPF e vazamentos cadastrais
Existe uma controvérsia técnica em aberto entre especialistas em privacidade de dados e reguladores financeiros sobre o mascaramento parcial do CPF no Pix. Por um lado, o Banco Central exige a exibição do nome completo e dos seis números centrais do CPF para que o pagador tenha certeza absoluta de que não está transferindo dinheiro para um homônimo ou golpista.
Por outro lado, pesquisadores de segurança cibernética alertam que, devido a megavazamentos históricos de dados ocorridos no Brasil fora do sistema bancário, criminosos que operam bases de dados ilegais conseguem cruzar a combinação de Nome Completo + 6 dígitos do meio do CPF para reidentificar os dígitos restantes do documento e descobrir endereço e telefone da vítima. Além disso, o próprio Banco Central mantém uma página pública de transparência sobre incidentes de dados no Pix, onde reportou, até maio de 2026, quatro incidentes pontuais no ano envolvendo consultas indevidas a dados cadastrais em instituições participantes (como Credifit, Pefisa, MP-GO e Agibank), sem comprometimento de senhas ou saldos. Mesmo diante dessa limitação estrutural do sistema, o consenso técnico mantém a chave aleatória como a barreira inicial indispensável: ela impede a entrega gratuita do seu número de telefone e e-mail antes que qualquer consulta ocorra.
Novas Regras de Segurança do Banco Central (2025 e 2026)
Entre 2025 e setembro de 2026, o Banco Central endureceu substancialmente a regulamentação sobre o gerenciamento de chaves no DICT para fechar brechas exploradas por fraudadores. Conhecer essas normas ajuda a gerenciar suas chaves corretamente e a não cair em boatos:
- Proibição de alterar dados em chave aleatória (Resolução BCB nº 457/2025): Desde março de 2025, segundo diretrizes detalhadas pela Associação Brasileira de Bancos (ABBC), não é mais permitido editar ou atualizar informações vinculadas a uma chave aleatória (EVP) existente, nem realizar reivindicação de posse sobre ela. Caso você mude de banco ou precise atualizar dados cadastrais vinculados àquela chave, o procedimento obrigatório é excluir a chave aleatória antiga e gerar uma nova.
- Fim da reivindicação de posse para e-mail (Resolução BCB nº 457/2025): A mesma norma extinguiu o processo de "reivindicação de posse" (quando um usuário pede para tomar uma chave que estava no nome de outra pessoa) para chaves do tipo e-mail. Hoje, a portabilidade (trocar de banco mantendo a chave de mesma titularidade) continua existindo para CPF, CNPJ, e-mail e celular, mas a reivindicação de posse entre titulares diferentes é restrita exclusivamente a números de celular (pois linhas telefônicas pré-pagas inativas são recicladas pelas operadoras).
- Exclusão de chaves com CPF irregular na Receita Federal: Os bancos passaram a ser obrigados a excluir chaves Pix cujos titulares estejam com o CPF em situação cadastral "suspensa", "cancelada", "titular falecido" ou "nula" na Receita Federal. Vale esclarecer um mito comum: essa regra visa barrar contas laranjas e CPFs falsos; quem está com o "nome sujo" (inadimplente na Serasa ou SPC) não tem a chave Pix bloqueada.
- Marcação de fraude por até 5 anos (Resolução BCB nº 587/2026): Publicada em setembro de 2026, a norma estruturou no DICT a marcação de fundada suspeita de fraude vinculada ao CPF/CNPJ e à chave Pix pelo prazo de até cinco anos, impedindo que fraudadores reincidentes registrem ou consultem chaves na instituição. A norma também ampliou o dever dos bancos de notificarem clientes pessoas físicas sobre incidentes de segurança envolvendo dados do Pix (com vigência plena dessa obrigação de aviso a partir de fevereiro de 2027).
- Trava de R$ 200 em celulares não cadastrados: Caso um golpista consiga descobrir sua senha bancária por engenharia social e tente acessar sua conta a partir de outro aparelho, as regras do Banco Central (reforçadas pela FEBRABAN) limitam qualquer Pix em dispositivo não cadastrado a R$ 200 por transação e R$ 1.000 por dia. Se ainda assim você for vítima de uma fraude, é fundamental acionar imediatamente o banco e solicitar a abertura do MED do Pix (Mecanismo Especial de Devolução) para tentar bloquear os valores na conta de destino.
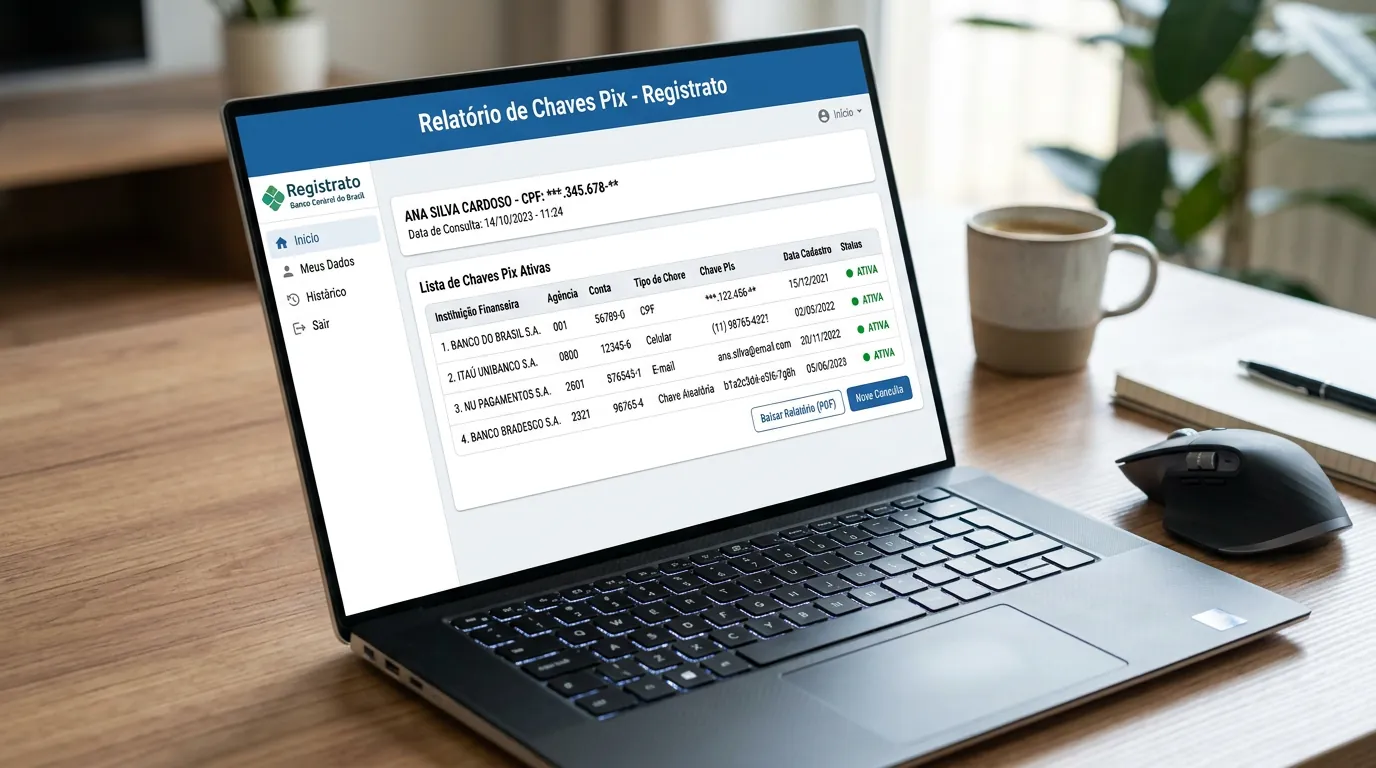
Para manter o controle total sobre onde seus dados estão vinculados, a recomendação prática é acessar periodicamente o sistema Registrato (utilizando sua conta Gov.br) no site do Banco Central e emitir o Relatório de Chaves Pix. Lá, você visualiza todas as chaves ativas em seu CPF em qualquer banco ou fintech do país e identifica imediatamente se existe alguma chave antiga de celular ou CPF que deveria ser substituída por uma chave aleatória.
Perguntas Frequentes
É possível sacar dinheiro da minha conta sabendo apenas a minha chave Pix?
Não. A chave Pix funciona exclusivamente como um endereço de destino (um atalho que indica ao sistema qual é o seu banco, agência e número de conta para receber valores). Ninguém consegue retirar dinheiro ou acessar seu saldo apenas conhecendo sua chave. O risco de expor chaves baseadas em dados pessoais (como celular, e-mail e CPF) é fornecer informações para que criminosos apliquem golpes de engenharia social, tentando convencer você a realizar uma transferência ou entregar códigos de segurança.
O que aparece para a outra pessoa quando uso uma chave aleatória no Pix?
Mesmo utilizando uma chave aleatória (EVP), a transação não é anônima. Tanto na tela de confirmação antes do pagamento quanto no comprovante final, o aplicativo bancário exibe o seu nome completo (civil ou social registrado na Receita Federal), o nome da instituição financeira onde você tem conta e os 6 dígitos centrais do seu CPF mascarados com asteriscos (formato ***.123.456-**). O seu número de telefone, e-mail, endereço e os demais dígitos do CPF permanecem ocultos.
Posso fazer portabilidade de uma chave aleatória para outro banco?
Não. A portabilidade de chaves Pix entre instituições financeiras diferentes está disponível apenas para chaves vinculadas a CPF, CNPJ, e-mail e número de celular. Além disso, desde a Resolução BCB nº 457/2025, é proibido alterar dados vinculados a uma chave aleatória. Se você mudar de banco principal, basta excluir a chave aleatória antiga no aplicativo da instituição anterior e gerar uma nova chave aleatória gratuitamente no novo banco.
Fontes
- Agência Brasil (EBC) — Pix ultrapassa 1 bilhão de chaves cadastradas no Brasil
- Radioagência Nacional (EBC) — Volume financeiro e estatísticas de chaves do Pix
- Banco Central do Brasil — Especificação da API do DICT (v2.12.1) e Padrão EVP UUID v4
- Banco Central do Brasil — Relatório de Chaves Pix no Sistema Registrato
- Banco Central do Brasil — Marcação de fundada suspeita de fraude em CPF/CNPJ ou chaves Pix (Resolução BCB nº 587/2026)
- Banco Central do Brasil — Tratamento de Dados Pessoais (LGPD) e Registro de Incidentes no DICT
- Associação Brasileira de Bancos (ABBC) — Resolução BCB nº 457/2025 e Conformidade de Chaves Pix
- FEBRABAN — Regras do Pix e limites de segurança em dispositivos não cadastrados


0 Comentários